AIにコマンドの実行を任せるたび、確認画面に「次回から確認しない」と答えていませんか。その選択が、パスワード入りのコマンドを設定ファイルへ残す場合があります。セキュリティ企業Apiiroは11月5日、公開GitHub上で見つかった事例の調査を公表しました。11月9日に原文を確認し、企業が先に点検する場所を整理します。
AIが提案したコマンドに秘密情報が入り、承認とともに設定へ残る流れが危険です。自分で打ち込んでいなくても起こり得ます。該当ファイルの公開と履歴を確認し、見つかった認証情報は削除より先に再発行します。2,539件は形式や接続先から判定した数で、接続試験は行われておらず、有効性は未検証です。
「次回から確認しない」が、コマンドごと保存する
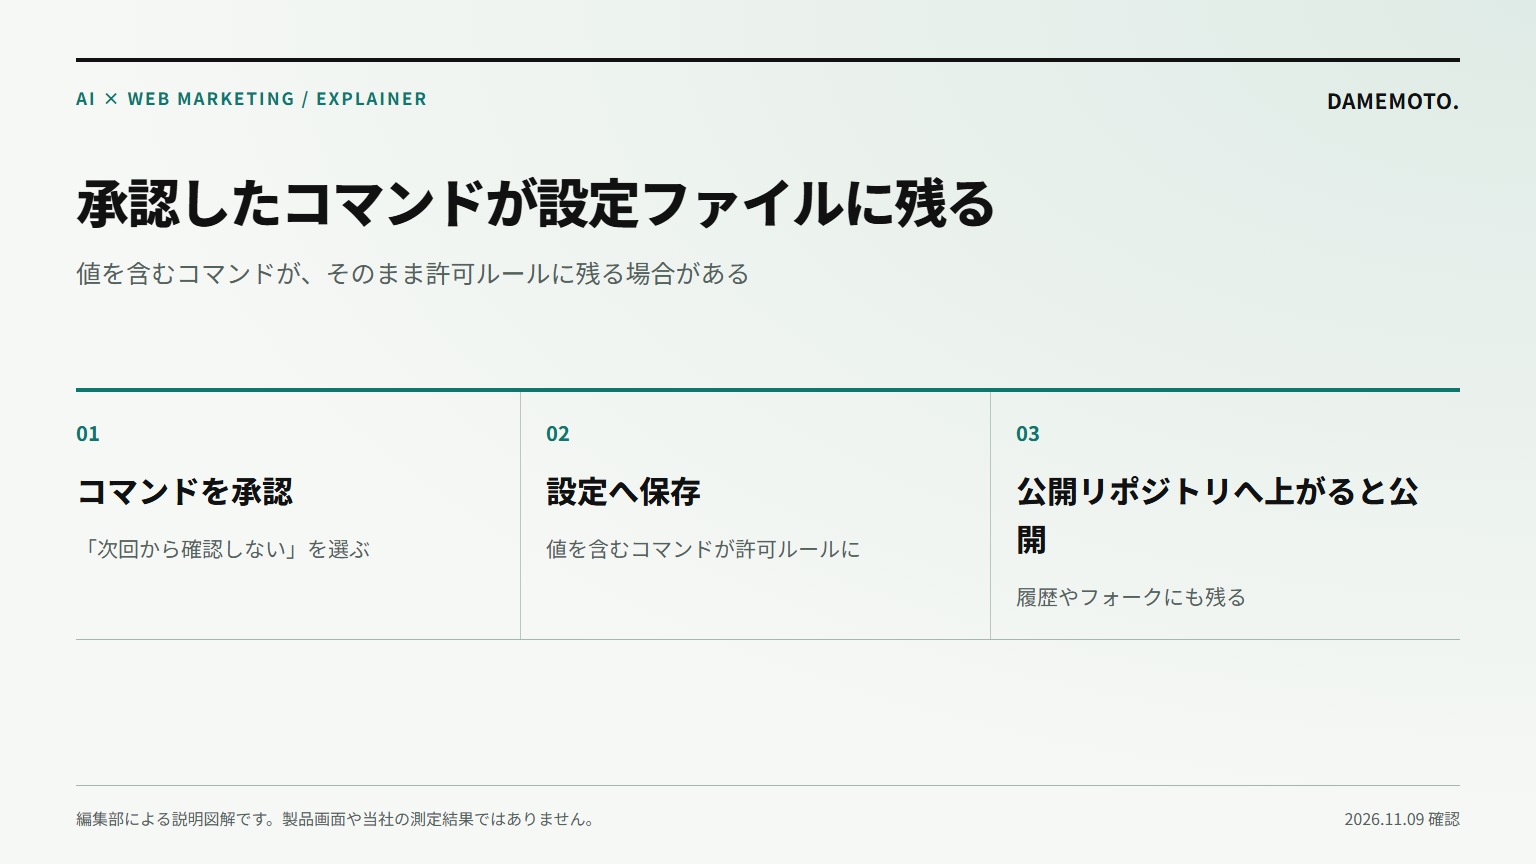
Claude Codeで「Yes, and don’t ask again」を選ぶと、承認内容は許可ルールとして .claude/settings.local.json に保存されます(公式ドキュメント)。Apiiroは、コマンド文字列がそのままルールになり、AIが提案したコマンドに接続文字列やトークンが含まれていれば、その値も残ることを再現したと報告しています。
公式の説明では、Claude Codeがこのファイルを初めて書くとき、利用者のPC全体のGit除外設定へ登録します。手作業で作った場合は自分で .gitignore へ追加する必要があります。一方Apiiroは、後からGit管理を始めたフォルダ、別のPCへの複製、すでに管理対象になったファイルは、この除外設定では守れないと指摘しています。
| Apiiroの公表値 | 件数 | 読み取る範囲 |
|---|---|---|
| 公開GitHub上の該当ファイル | 104,185 | 11月1〜3日のGitHub検索で確認 |
| 実在と判定された秘密情報を含むファイル | 1,122(約1.1%) | 含まれる秘密情報は1,379件 |
| 履歴・共有設定・会話記録などの追加分 | 1,160件 | 1,379件との合計が2,539件(1,994リポジトリ)。他のAIツールの記録も含む |
| 影響を受けた組織 | 63 | 学生団体から企業まで。多くは個人開発者 |
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
2,539件は「すべて有効な鍵」ではない
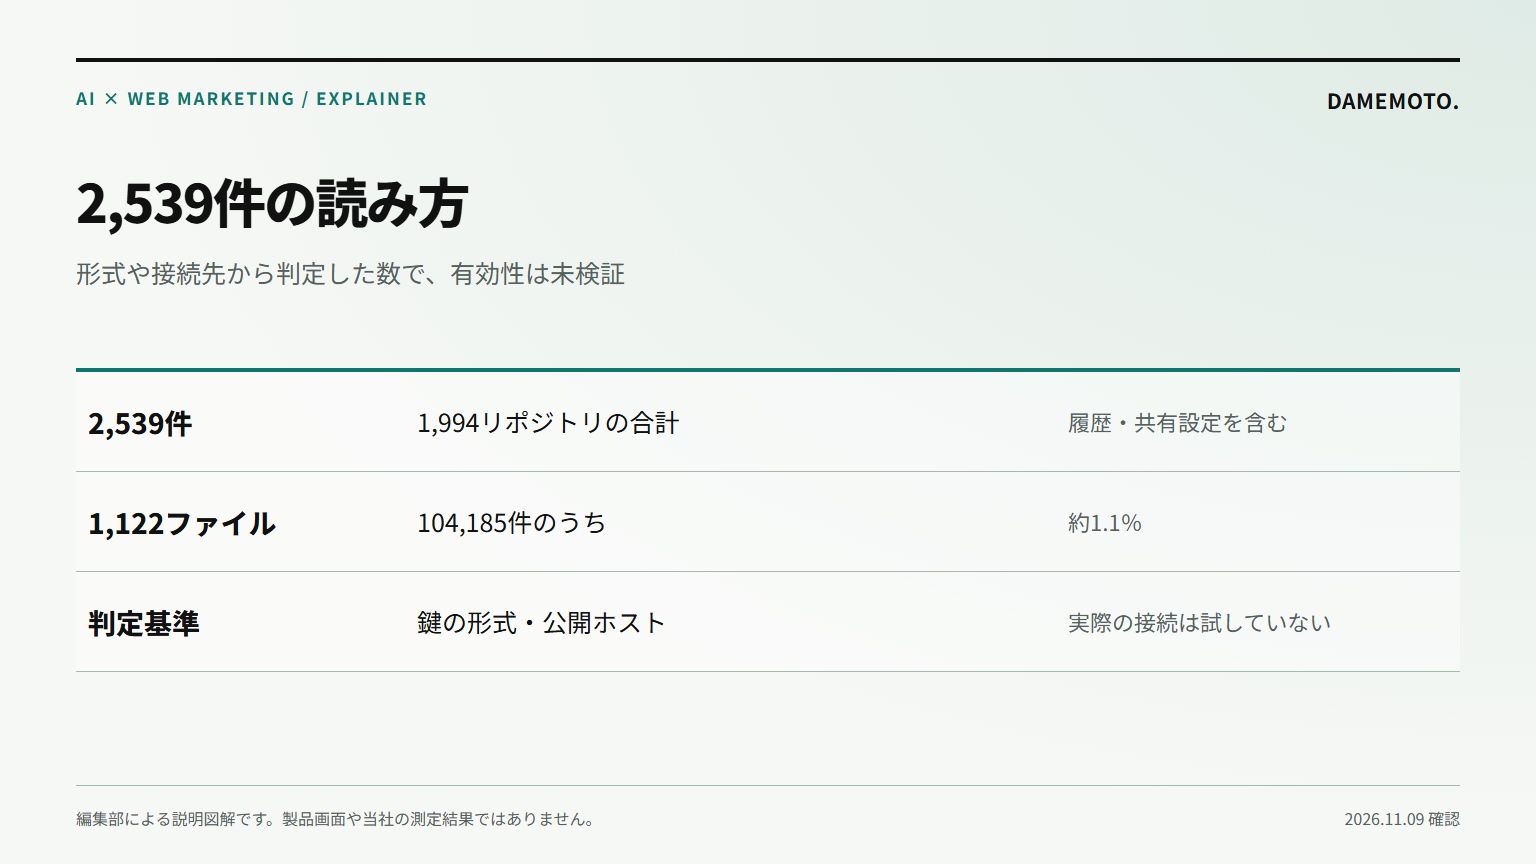
数字の定義は押さえておきたいところです。Apiiroは、既知の鍵の形式に一致するか、公開ホストと同じ行にある値を「実在の秘密情報」として数えました。認証情報を実際に試してはいません。有効性が確かめられたわけではない一方、同社は1組織が鍵の有効だった事実を認めたとも書いています。少なくとも「すべて無害」とは読めません。
原因の見方には違いがあります。Claude Codeの開発責任者Boris Cherny氏はHacker Newsで、ファイルは本来Gitから除外され、公開された分は手作業で作られて登録されたとの見方を示しました。一方Apiiroは、追跡できた1,105リポジトリのうち539件で、Claudeを共同作者とするコミットが該当ファイルを変更していたと報告しています。
対策については、Cherny氏は秘密情報の除去をこれまで行ってこなかったと認め、自動モードでの検知や簡易スキャンを試作して比較する考えを示しました。確認時点の説明は検討段階で、修正の提供を伝えるものではありません。また、gitleaksとTruffleHogの両方が見逃したファイルが215件あり、Apiiroは一般的なスキャナだけでは不足すると述べています。
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
企業は「公開・履歴・再発行」の順で点検する
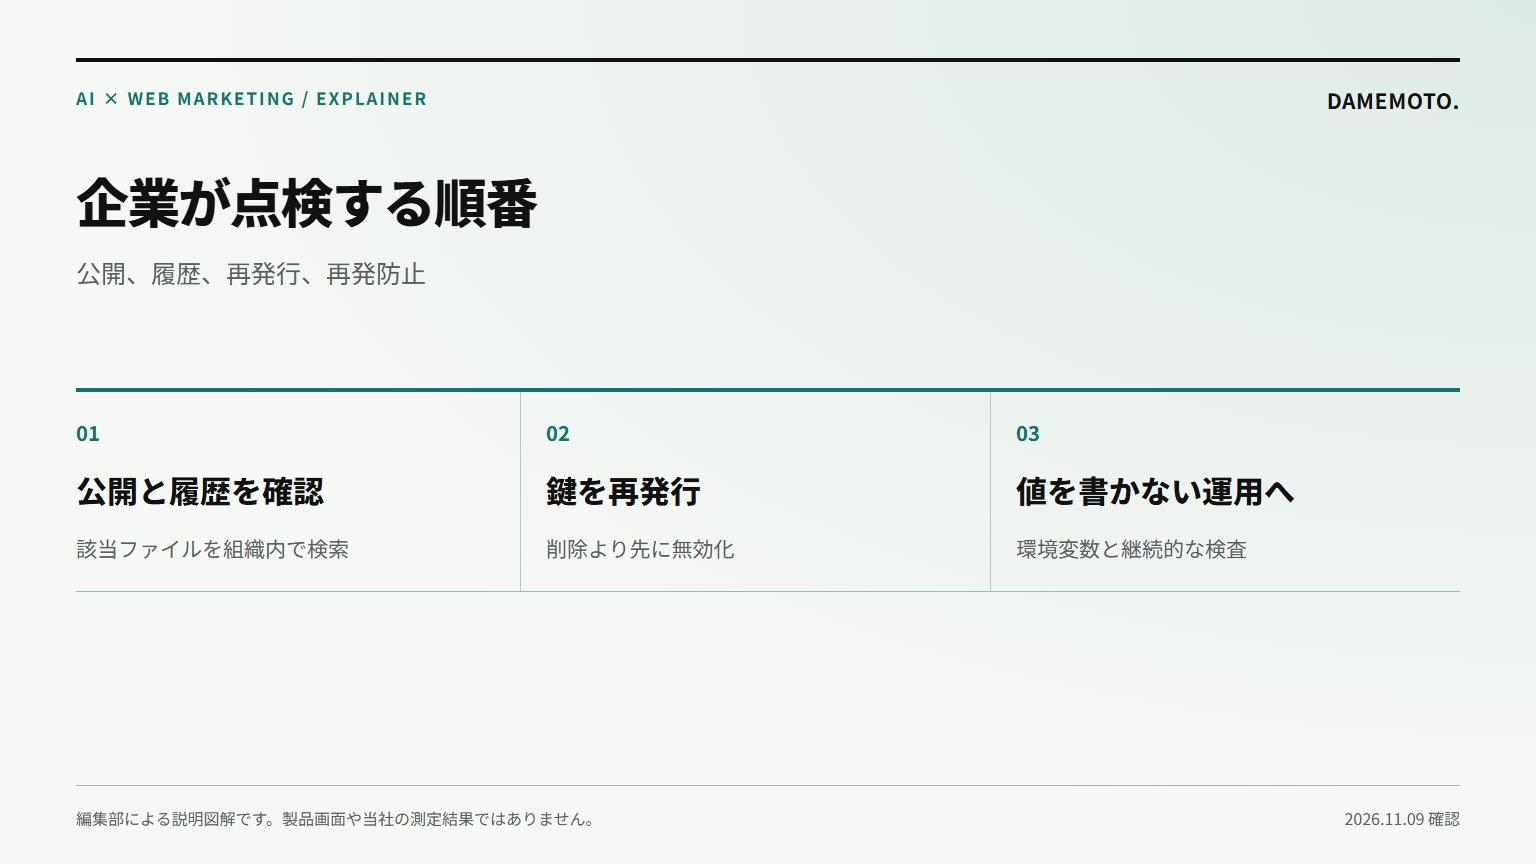
ここからはApiiroの推奨をもとに、DAMEMOTOが企業向けに順番を整理したものです。エンジニア部門だけでなく、マーケティングや制作の担当者がAIで社内ツールを作る会社ほど、確認が必要だと考えます。業務でGitHubを使う担当者の範囲を把握し、次の順に進めてください。
| 順番 | 確認すること | 注意点 |
|---|---|---|
| 1. 公開の有無 | 組織のGitHubで該当の設定ファイルを検索 | .claude/settings.json も対象に含める |
| 2. 履歴 | 過去に登録された形跡がないか確認 | 現在のファイルを消しても履歴やフォークに残る |
| 3. 再発行 | 含まれていた鍵やパスワードを無効化して再発行 | 削除より再発行を先に実施 |
| 4. 再発防止 | 環境変数で参照し、コマンドへ値を書かない | 許可ルールは個別コマンドでなくパターンで設定 |
| 5. 継続検査 | コミット前とCIで秘密情報を検査 | コマンド内のパスワードも拾えるか確かめる |
Apiiroは他のAIツールの会話記録やメモファイルでも秘密情報を報告しています。なお同社が比較した16のエージェントのうち、承認したコマンド全文を既定でプロジェクト内に書くと確認できたのはClaude Codeのみとしています。AIが書き出すフォルダは .env と同じ扱いにする、という社内ルールが現実的でしょう。
クラウド実行での鍵の扱いはClaude Codeのクラウド自動セットアップの解説でも確認できます。管理者が組織で制御できる範囲はClaude Enterpriseの管理機能が参考になります。
DAMEMOTOのAI導入支援では、用途の整理から導入・制作・運用時の確認までご相談いただけます。
出典と確認日
- Apiiro:Coding Agents Are Leaking Your Secrets to GitHub(11月5日公開、11月8日追記)
- Hacker News:Claude Code開発責任者のコメント(11月7日)
- Claude Code公式ドキュメント:Settings files and precedence
- GIGAZINE:国内報道(11月9日)
2026年11月9日(日本時間)に本文を確認。公開情報を調査した記事で、DAMEMOTOによる再現試験や脆弱性診断ではありません。
あわせて読みたい関連記事
関連する最新ニュース