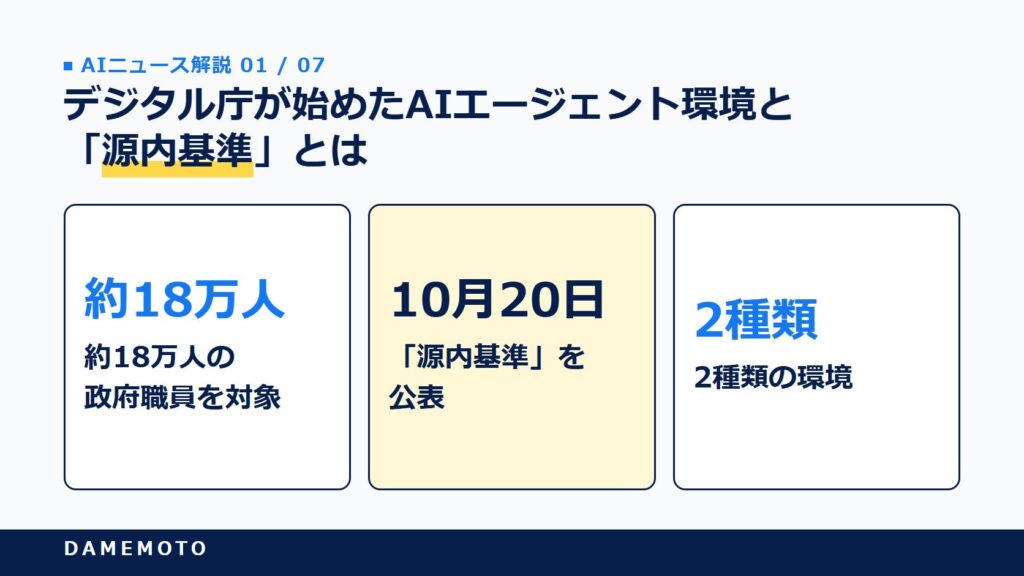
デジタル庁は2026年10月20日、政府のAI基盤「ガバメントAI 源内」で、約18万人の政府職員を対象にAIエージェントの利用環境の提供を始め、あわせて安全に使うための基準「源内基準」を公表しました。
人の承認、ログ、外部への送信の制限、情報の区分まで、AIエージェントを業務で使うためのルールが一式で示された形です。
社内でAIエージェントを使い始めた企業、とくに「どこまで任せてよいか」の線引きに迷っているマーケティング・Web担当の責任者にとって、そのまま下敷きにできる資料が手に入ったといえます。
源内基準は第1版・53ページの文書で、AIセーフティ・インスティテュート(AISI)の協力を得て作られました。
デジタル庁は、地方公共団体や民間事業者がAIエージェントの導入を考えるときの参考になるモデルケースと位置づけています。
この記事では、基準の中身とシステム側の安全措置を整理し、企業の社内ルールに置き換えられる7項目につなげていきます。
この記事のポイント
- デジタル庁が2026年10月20日にAIエージェント環境の提供開始と「源内基準」を公表
- 対象は政府職員約18万人。エージェントチャットは順次導入、源内工房は12月頃までの導入を目指す
- 責任は利用者・管理者・開発者の3つの立場に分け、統制はリスクの大きさで変える
- 重要な処理の前は人が承認し、外部への送信や原本の書き換えはシステムで絞る
- 民間を縛る法令ではないが、企業のAI利用ルールの下敷きに使える
本記事は、デジタル庁の発表ページと公表資料3点(概要資料、源内基準本文、AIエージェント利用環境の導入資料)、源内の紹介ページ、2026年5月の展開状況資料にもとづいています。
情報は2026年10月21日時点のものです。政府内部の調達や予算の話は扱わず、企業がAIエージェントを使うときのルール作りに絞ってまとめます。
デジタル庁が始めたAIエージェント環境と「源内基準」とは
「政府がAIを使い始めた」というニュースは、もう何度も見た気がしますよね。今回の違いは、チャットで答えを返すだけのAIから、ファイルを作ったり処理を続けて実行したりするAIエージェントへ進んだ点にあります。
2種類の環境:エージェントチャットと源内工房
デジタル庁が用意したのは2種類の環境です。
1つ目の「エージェントチャット」は、手軽にAIエージェントを作って動かせる環境で、導入資料では「Claude Cowork相当」と説明されています。
CSVの集計、PowerPoint・PDF・Excelの作成、定型業務の実行などができ、複数の基盤モデルから選べます。
2つ目の「源内工房」は、高度なAIエージェントを作って動かす個人専用の開発環境です。
資料では「Claude Code相当」とされ、基準本文の別紙はSageMaker StudioとClaude Codeを基盤にしていると書いています。
ファイル操作やコマンドの実行、Webの取得などを数十から数百ステップ連続で実行できるぶん、リスクも大きい環境だといえます。
「約18万人」は対象規模、導入は順次
約18万人という数字は目を引きますが、10月20日に全員がAIエージェントを使えるようになったわけではありません。
発表はエージェントチャットを10月20日から各府省庁等へ順次導入し、源内工房は令和8年(2026年)12月頃までの導入を目指すというものです。
源内そのものも、2026年5月29日時点で利用できたのは約10万人で、残り約8万人には6月以降に順次広げる計画でした。
源内は2025年5月にデジタル庁の全職員向けに運用が始まり、2026年5月に全府省庁の約18万人を対象とする大規模実証に進みました。
実証は2026年度末(2027年3月)までの予定で、2027年度からは各府省庁が予算をつけて本格的に使う段階に移る方針です。
エージェントチャットと源内工房は、令和9年(2027年)2月頃を目途に「源内OSS Ver.2.0」として、商用利用もできるライセンスで無償公開される予定です。
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
源内基準の中身:3つの立場とリスクベース
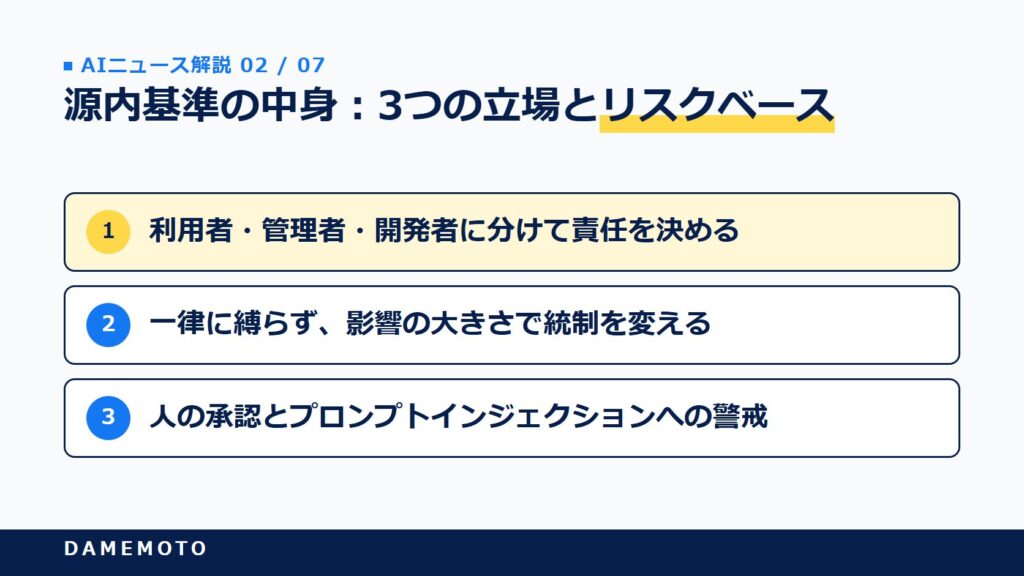
源内基準の正式名称は「ガバメントAI 源内 ガバナンス・セキュリティ・セーフティに関する基準」です。読んでみると、禁止事項を並べた文書というより、「誰が何に責任を持つか」を決める文書になっています。
利用者・管理者・開発者に分けて責任を決める
基準は、AIそのものを責任の主体にしません。源内を使う職員を「利用者」、各府省庁のAI統括責任者(CAIO)や情報システムの管理者を「管理者」、源内を作って運用するデジタル庁の職員を「源内開発者」とし、立場ごとに責務を書き分けています。
- 利用者:出力を確かめる、重要な処理の前に承認する、認められていない生成AI(シャドーAI)を使わない
- 管理者(各府省庁等):使える業務・機能・情報の範囲、権限、費用、事故対応を決め、教育と定期的なリスク評価を行う
- 源内開発者:本番環境の変更にレビューと事前承認を求め、権限を最小にし、監査証跡を消せない形で残す
管理者には、利用者個人の注意だけに頼らず、組織として統制することが求められています。「気をつけて使ってください」で終わらせない、という姿勢がはっきり出ている部分だと思います。
一律に縛らず、影響の大きさで統制を変える
基準には「レベル1〜3」のような固定の等級はありません(業務ごとのリスクは、政府の高リスク判定シートを参考に利用者が判断します)。
採っているのはリスクベースアプローチで、利用目的、対象の業務、扱う情報、判断への影響、誤ったときの影響に応じて、統制の強さを変える考え方です。
部局の中で完結する定型的・補助的な作業は相対的に低リスクとして積極的に使い、行政処分や対外的な意思決定、政策判断など影響の大きい業務では、より慎重に使い、人による統制を強めます。
許認可や給付、採用などの業務では、重要度や誤りの回復のしやすさに応じて統制を決めるよう定めています。
扱える情報にも線が引かれています。デジタル庁の中では「機密性2情報」まで運用していますが、機密性2も一律に入力してよいわけではなく、各府省庁がルールを決めます。機密性3情報や特定秘密は、プロンプトでも添付ファイルでも入力禁止です。
人の承認とプロンプトインジェクションへの警戒
利用者の決まりで中心になるのが、ヒューマン・イン・ザ・ループ(人が途中で確かめる仕組み)です。AIが複数の処理を続けて実行するときは、重要な処理の前に利用者が確認・承認する。
ファイルの更新や削除、データの登録のような影響の大きい処理は、実行してよいかを人が判断します。
完成物だけを見ても、途中で起きた誤った変更には気づきにくい、という事情があるのだと思います。
出力の確認では、数値、日付、法令名、固有名詞、出典URL、計算結果を重点的に確かめ、一次資料で裏を取るよう求めています。
さらに、Webページや添付ファイルに仕込まれた指示でAIを操るプロンプトインジェクションの手口として、白い文字や極小の文字、「管理者の指示」を装う文などを具体的に挙げています。
AIにだけ読ませる隠し文の危うさは、WhatsApp隠し指示がヘルプ80ページに|AIだけに読ませる文章の危うさでも取り上げました。
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
システム側の安全措置:「書き込み」と「送信」を絞る
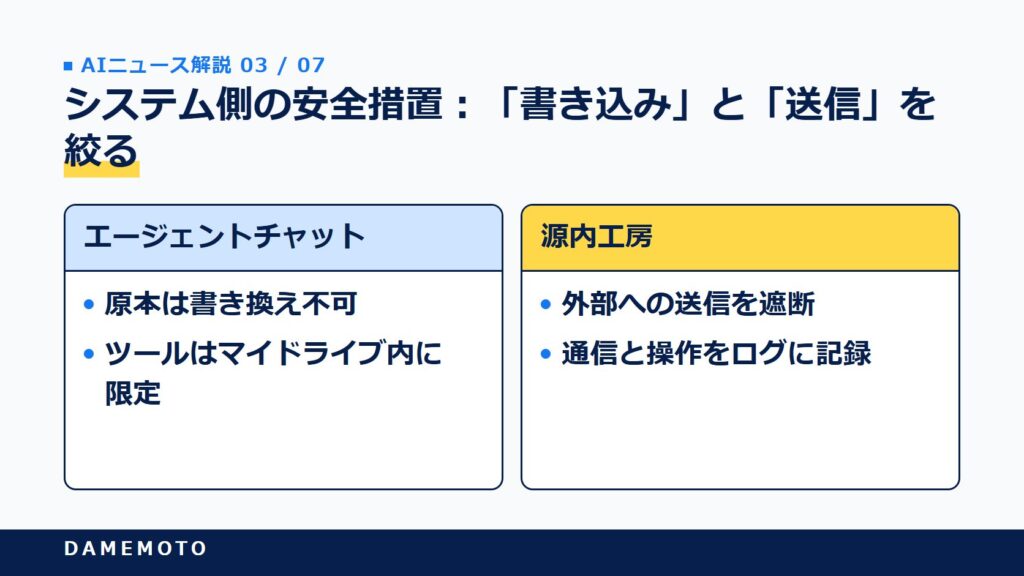
ルールを紙に書くだけなら、どの組織でもできますよね。源内基準が参考になるのは、2026年10月時点でシステムに入れた制限まで具体的に書いている点です。
エージェントチャット:原本は書き換えさせない
エージェントチャットでは、AIが上書き・削除できるのはAIが作ったファイルだけです。職員がアップロードした原本はAIが書き換えられず、上書きが必要なときは原本を複製し、複製のほうを更新します。ほかにも次の制限があります。
- ツールが触れるのは本人のマイドライブの中だけで、手元のPCは直接操作できない
- 源内開発者が管理していないAPIやMCPサーバーには直接つなげない
- 外部の情報はWeb検索に限り、任意のURLを直接読み取ることはできない
- アップロードしたファイルは自動でセキュリティスキャンにかける
源内工房:外部への送信を遮断し、ログを残す
任意のサイトにアクセスできる源内工房は、制限のかけ方が違います。
外部へのデータ送信(POST・PUTなど)はシステムで遮断し、Webの取得は許したうえで、通信先・通信量・日時をログに残します。
初期状態では使えず、リテラシーチェックなどで一定の水準を満たしたと管理者が確かめた職員が申請し、権限をもらう仕組みです。
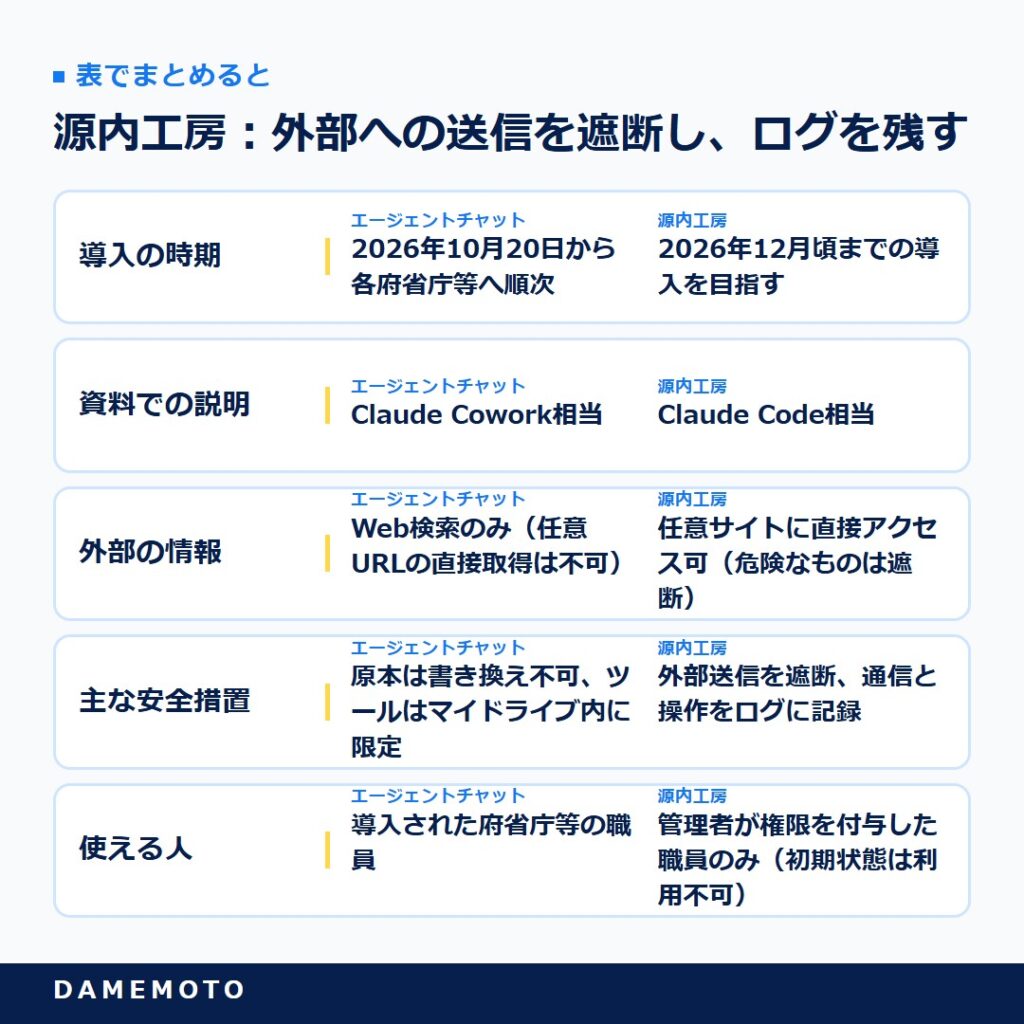
2つの環境の違いを並べると、次のとおりです。
表で詳しく見る
| 項目 | エージェントチャット | 源内工房 |
|---|---|---|
| 導入の時期 | 2026年10月20日から各府省庁等へ順次 | 2026年12月頃までの導入を目指す |
| 資料での説明 | Claude Cowork相当 | Claude Code相当 |
| 外部の情報 | Web検索のみ(任意URLの直接取得は不可) | 任意サイトに直接アクセス可(危険なものは遮断) |
| 主な安全措置 | 原本は書き換え不可、ツールはマイドライブ内に限定 | 外部送信を遮断、通信と操作をログに記録 |
| 使える人 | 導入された府省庁等の職員 | 管理者が権限を付与した職員のみ(初期状態は利用不可) |
検討段階の機能と「完全ではない」という明記
すべてが出来上がっているわけではありません。管理者が利用者の一覧を見て利用を止めたり、使えるモデルを設定したりする「テナント管理者機能」は、提供を検討している段階です。
高リスクの業務で入力・回答・使ったモデルなどを残す「AI利用記録」を必須にする機能も、実装を検討中と書かれています。
個人情報や認証情報の検出、危険なコマンドの事前制御といった対策についても、基準は「完全な機能ではない」と自ら書いています。技術の対策だけに頼らず、運用のルールと組み合わせる前提です。正直、この率直さがいちばん参考になる点かもしれません。
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
このニュースで誰の何が変わるのか
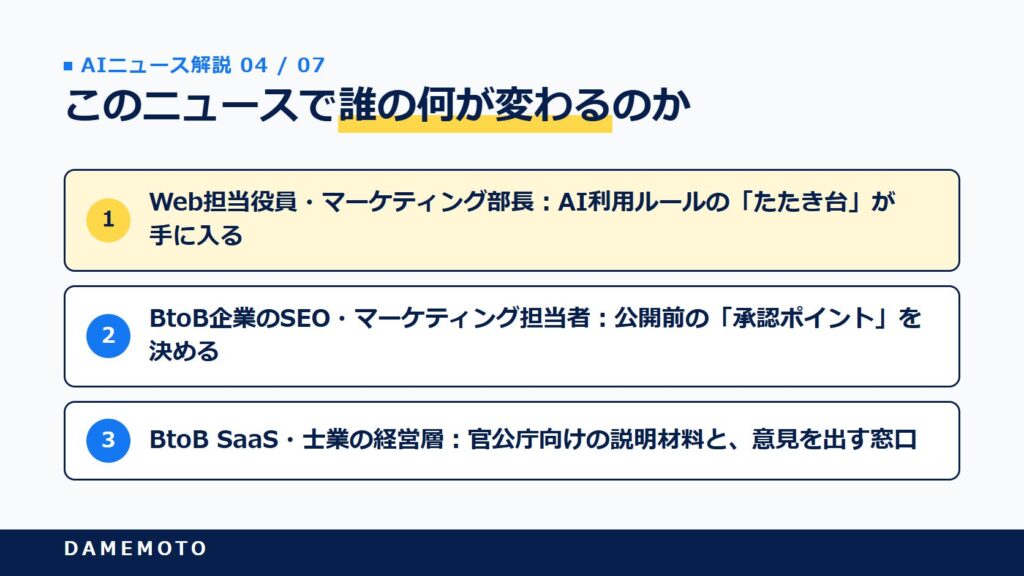
政府職員向けの基準ですが、AIエージェントを業務に入れようとしている企業ほど影響を受けます。とくに関係の深い3つの立場ごとに見ていきましょう。
Web担当役員・マーケティング部長:AI利用ルールの「たたき台」が手に入る
現場が便利なAIエージェントを試し始めたものの、どこまで任せてよいか、事故が起きたら誰の責任かを決められずにいる、という声は多いですよね。
源内基準は、責任を3つの立場に分け、リスクの大きさで統制を変えるというルールの骨組みを、政府の実運用とセットで示した文書です。
明日からやることは2つです。
社内で「利用者・管理者・開発者」に当たる担当を決めること、そして対外的な公開や顧客データに関わる作業と、社内で完結する作業の線引きを1枚にまとめることです。
数か月から1年のうちに、高機能なAIエージェントは「申請制と研修」で配る企業が増える可能性があります。
先に骨組みを作っておけば、使う範囲を広げるたびに一から議論せずに済むと考えられます。
BtoB企業のSEO・マーケティング担当者:公開前の「承認ポイント」を決める
記事の下書き、CMSの更新、データの集計までAIエージェントに任せられるようになると、どこで人が確かめるかが曖昧になりがちです。基準は、重要な処理の前の承認と、数値・日付・出典URLを一次資料で確かめることをはっきり求めています。
やることは、AIに任せている作業のうち「公開」「メール送信」「広告の設定変更」のように取り消しにくい操作を一覧にし、その手前に承認を入れることです。
もう1つは、AIが書いた数値や日付を一次資料で確かめる手順を制作の流れに組み込むことです。
今後は、取引先や社内監査から「AIエージェントの承認とログをどう運用しているか」を聞かれる場面が増える可能性があります。
BtoB SaaS・士業の経営層:官公庁向けの説明材料と、意見を出す窓口
自社の製品にAIエージェントの機能を載せたいけれど、安全性をどう説明すればよいか分からない、という悩みもありますよね。
源内基準は、源内を作る側(デジタル庁の開発者と委託先)にも、本番の変更へのレビューと承認、権限の最小化、消せない監査証跡を求めています。
官公庁や自治体に提案するときの説明の物差しとして使える内容です。
やることは、自社製品のエージェント機能について「外部への接続は許可制か」「消す・送る操作に承認があるか」「ログは残るか」を書き出すことです。
また、内閣府・デジタル庁・経済産業省は、AIの社会実装の妨げになっている、または効果が不十分な規制・制度についての情報を2026年10月19日から10月30日17時まで募集しています。
制度で困っている点があれば、出しておく価値がありそうです。官公庁向けの提案では、こうした統制の説明を求められる流れが強まると考えられます。

「便利だから使う」から「決めてから使う」へ、ですね
自社のAIエージェント利用ルールに流用できる7項目
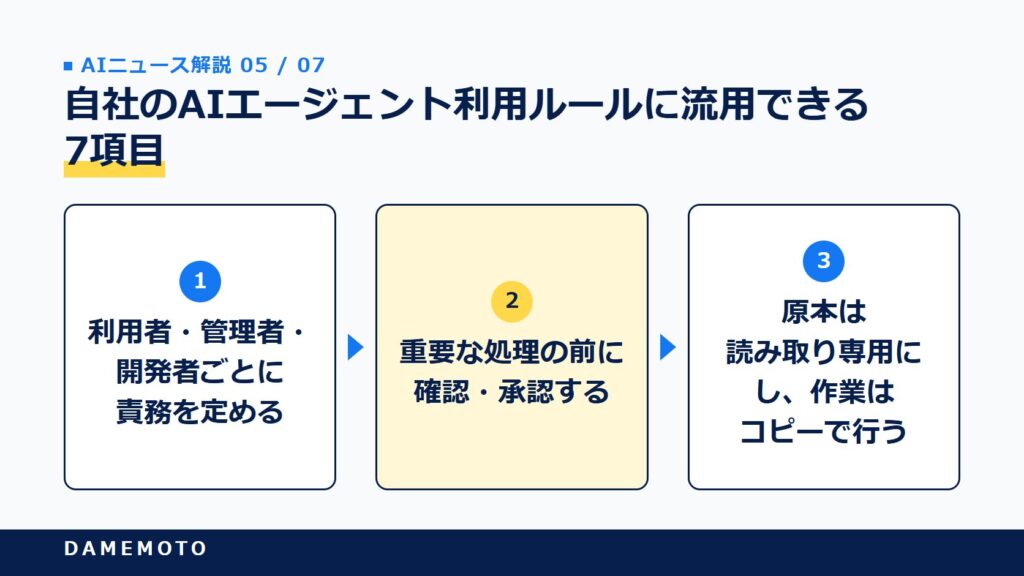
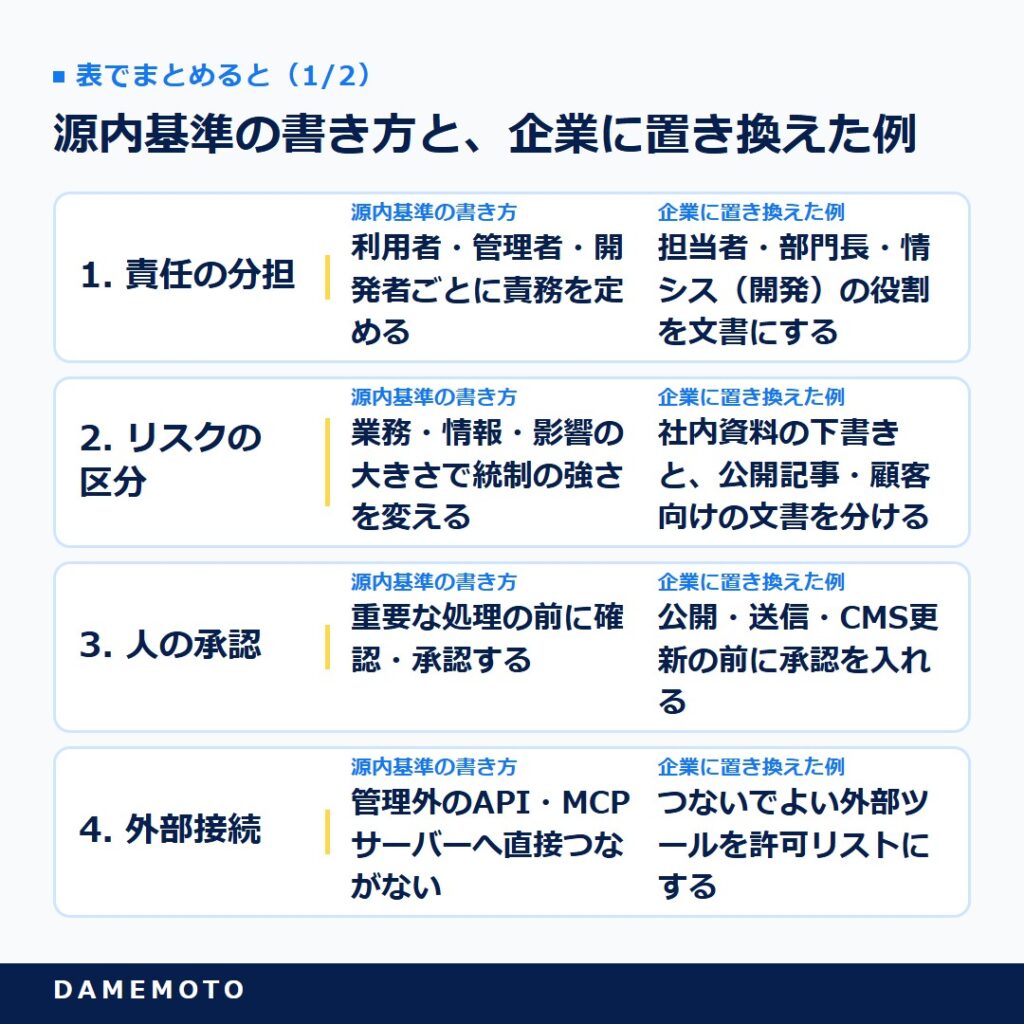
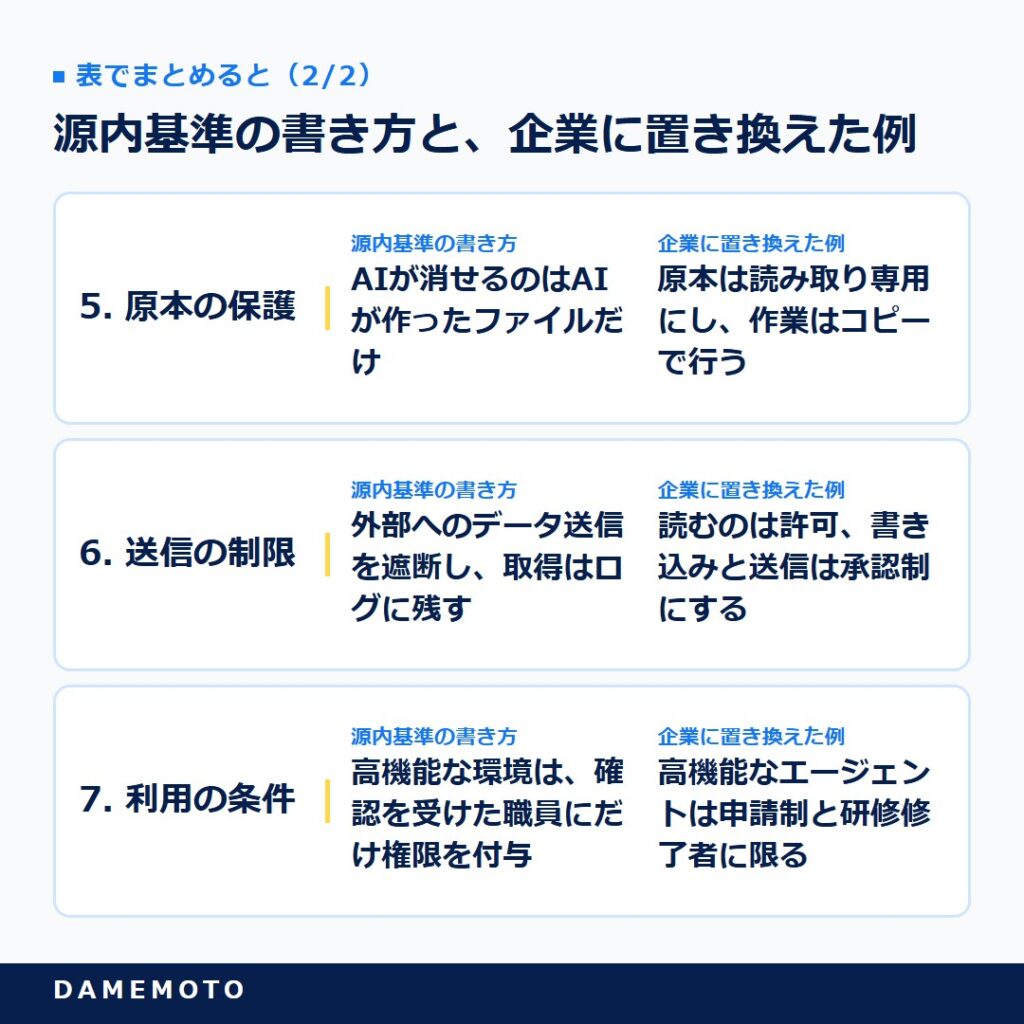
源内基準の53ページをそのまま読むのは大変です。そこで、企業の社内ルールにそのまま置き換えやすい項目を7つに絞って並べてみました。左が基準の書き方、右が企業に置き換えた例です。
右の列は編集部の整理で、基準が企業に求めている内容ではありません。
源内基準の書き方と、企業に置き換えた例
表で詳しく見る
| 項目 | 源内基準の書き方 | 企業に置き換えた例 |
|---|---|---|
| 1. 責任の分担 | 利用者・管理者・開発者ごとに責務を定める | 担当者・部門長・情シス(開発)の役割を文書にする |
| 2. リスクの区分 | 業務・情報・影響の大きさで統制の強さを変える | 社内資料の下書きと、公開記事・顧客向けの文書を分ける |
| 3. 人の承認 | 重要な処理の前に確認・承認する | 公開・送信・CMS更新の前に承認を入れる |
| 4. 外部接続 | 管理外のAPI・MCPサーバーへ直接つながない | つないでよい外部ツールを許可リストにする |
| 5. 原本の保護 | AIが消せるのはAIが作ったファイルだけ | 原本は読み取り専用にし、作業はコピーで行う |
| 6. 送信の制限 | 外部へのデータ送信を遮断し、取得はログに残す | 読むのは許可、書き込みと送信は承認制にする |
| 7. 利用の条件 | 高機能な環境は、確認を受けた職員にだけ権限を付与 | 高機能なエージェントは申請制と研修修了者に限る |
7項目すべてを一度に入れる必要はありません。まずは3の承認と5の原本の保護から始めるのが現実的だと思います。どちらもツールの設定と作業の順番を変えるだけで始められ、事故の影響を小さくする効果が大きいからです。
「源内OSSを入れれば安全」ではない
注意したいのは、源内基準が直接当てはまるのはデジタル庁が運営する「ホスト方式」の源内だけだという点です。
基準本文は、OSSを使うだけで安全な環境がすぐにできるわけではないと明記し、モデルの選定、アクセス管理、ログ、個人情報、障害対応、利用者の教育は、導入する組織が自分の責任で整えるよう求めています。
2027年2月頃に源内OSS Ver.2.0が公開されても、ルールと運用は自社で作る必要があるということです。
AIツールそのものを選ぶ段階なら、中で動くモデルやデータの保存先を確かめる観点をDeepSeek排除命令を米政府が公示|AIツール選定で確かめたい3点にまとめています。
よくある質問
- 源内基準はいつ公表されたのですか?
-
2026年10月20日です。デジタル庁がAIエージェント利用環境の提供開始とあわせて公表しました。基準本文の改訂履歴にも「第1版 2026年10月20日 初版発行」とあります。
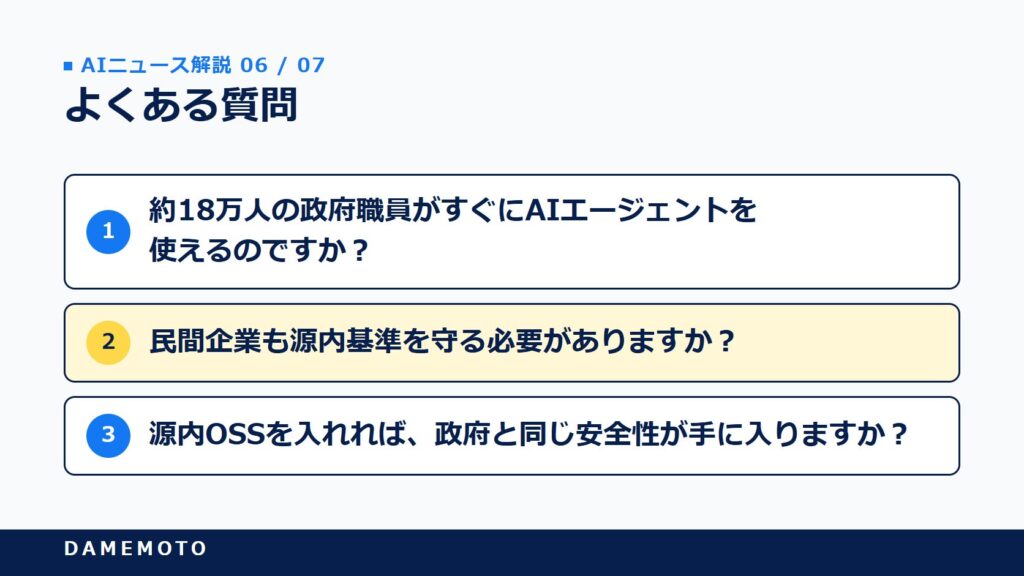
- デジタル庁の発表で、約18万人の政府職員がすぐにAIエージェントを使えるのですか?
-
約18万人は対象の規模です。エージェントチャットは10月20日から各府省庁等へ順次導入され、源内工房は2026年12月頃までの導入を目指す段階です。
- 民間企業も源内基準を守る必要がありますか?
-
ありません。源内基準はデジタル庁が運営する源内に適用される基準で、民間を縛る法令ではありません。デジタル庁は、地方公共団体や民間事業者がAIエージェントの導入を考えるときの参考になるものと位置づけています。
- 源内基準にはリスクのレベル分けがありますか?
-
固定の等級はありません。利用目的、業務、扱う情報、誤ったときの影響に応じて統制の強さを変える「リスクベースアプローチ」を採っています。ただし利用者は、政府の「AI調達・利活用ガイドライン」の高リスク判定シートを参考に業務のリスクを判断し、高リスクに当たりそうなときはAI統括責任者(CAIO)に報告します。行政処分や対外的な意思決定、政策判断などでは、より慎重な利用と強い人の統制が求められています。
- エージェントチャットと源内工房はどう違うのですか?
-
エージェントチャットは手軽にAIエージェントを作って動かせる環境で、外部の情報はWeb検索に限られます。源内工房は個人専用の開発環境で、任意のサイトにアクセスできる代わりに外部への送信を遮断し、管理者が権限を付与した職員だけが使えます。
- 源内のOSSはいつ公開されますか?
-
源内OSS Ver1.0は2026年4月24日に公開済みです。エージェントチャットと源内工房は、2027年2月頃を目途に「源内OSS Ver.2.0」として、商用利用もできるライセンスで無償公開される予定です。
- 源内OSSを入れれば、政府と同じ安全性が手に入りますか?
-
手に入りません。基準本文は、OSSを使うだけで安全な環境がすぐにできるわけではないと明記しています。アクセス管理、ログ、個人情報、障害対応、利用者の教育は、導入する組織が自ら整える必要があります。
- 企業が源内基準をまず取り入れるなら、どの項目からがよいですか?
-
重要な処理の前の人の承認と、原本を書き換えさせない作業の仕方から始めるのが現実的です。公開・送信・更新・削除の手前に承認を入れ、AIにはコピーで作業させると、事故の影響を小さくできます。
まとめ
デジタル庁は2026年10月20日、政府職員約18万人を対象にAIエージェント利用環境の提供を始め、安全基準「源内基準」を公表しました。
責任を利用者・管理者・開発者に分け、統制はリスクの大きさで変え、重要な処理の前は人が承認します。
システムでも原本の書き換えや外部への送信を絞り、まだ足りない機能や対策の限界まで書いています。
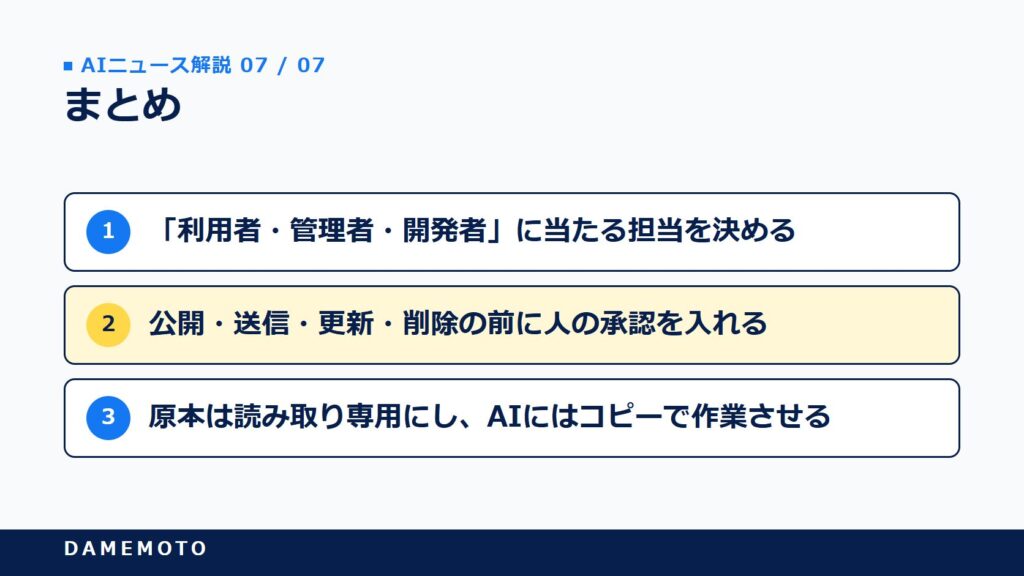
- 社内でAIエージェントの「利用者・管理者・開発者」に当たる担当を決める
- 公開・送信・更新・削除の前に人の承認を入れる
- 原本は読み取り専用にし、AIにはコピーで作業させる
AIエージェントの導入は、どのツールを選ぶかの話になりがちです。けれど、長く安全に使えるかを決めるのは、誰が何を確かめるかというルールのほうだと感じます。政府が手の内を見せてくれた今が、自社のルールを作るよい機会といえるでしょう。
参考・出典
- デジタル庁「ガバメントAI 源内においてAI エージェント利用環境の提供を開始するとともに、「源内基準」を公表します」:https://www.digital.go.jp/policies/genai/agent-safety-standard
- デジタル庁「ガバメントAI 源内 ガバナンス・セキュリティ・セーフティに関する基準(”源内基準”)の策定・公表について」(概要資料):https://www.digital.go.jp/assets/contents/node/basic_page/field_ref_resources/b033337d-dad1-4493-9316-d929597e4667/4c25aead/20261020_policies_genai_guideline_01.pdf
- デジタル庁「ガバメントAI 源内 ガバナンス・セキュリティ・セーフティに関する基準(源内基準)第1版」:https://www.digital.go.jp/assets/contents/node/basic_page/field_ref_resources/b033337d-dad1-4493-9316-d929597e4667/9bbaf559/20261020_policies_genai_guideline_02.pdf
- デジタル庁「ガバメントAI 源内における「AIエージェント」利用環境の導入」:https://www.digital.go.jp/assets/contents/node/basic_page/field_ref_resources/b033337d-dad1-4493-9316-d929597e4667/aaad4788/20261020_policies_genai_guideline_03.pdf
- デジタル庁「ガバメントAI「源内」」:https://www.digital.go.jp/policies/gennai
- デジタル庁「ガバメントAI源内の展開状況」(2026年5月):https://www.digital.go.jp/assets/contents/node/information/field_ref_resources/fc155eba-e83d-4ecf-9c6a-a3c855e2e7b3/d0d53b25/20260528_news_genai_outline_01.pdf
- 内閣府 規制改革「AIの社会実装において、障害となる又は不十分な効果をもたらす規制・制度についての情報提供のお願い」(募集期間 2026年10月19日〜10月30日17時):https://www8.cao.go.jp/kisei-kaikaku/kisei/forms/261002_forms.html
- ITmedia NEWS「デジタル庁、政府職員18万人にAIエージェント環境を展開──「源内」で提供開始、独自の安全基準も」(2026年10月20日):https://www.itmedia.co.jp/news/article/2610/20/2000002428/
- XenoSpectrum「政府職員がAIに一連の作業を任せる、デジタル庁が源内にエージェントと安全基準」(2026年10月20日):https://xenospectrum.com/gennai-agent-safety-standard/






