PHPの開発チームは2026年10月21日(日本時間では21日の夜)、Webサイトを動かすプログラミング言語PHPの重大な脆弱性2件(CVE-2026-109618、CVE-2026-109619、通称「PHP2Shell」)を直す修正版、PHP 8.5.12・8.4.27・8.3.36・8.2.35を公開しました。
同じ日にOpenAIは、取り組み「Patch the Planet」の中で、セキュリティ企業CalifがOpenAIのAIモデル「GPT-5.6 Sol」を使ってこの欠陥を見つけたと発表しています。
WordPressなどPHPで動くサイトを持つ企業は、自社サイトのPHPが修正版になっているかを今日のうちに確かめたい局面です。
この記事のポイント
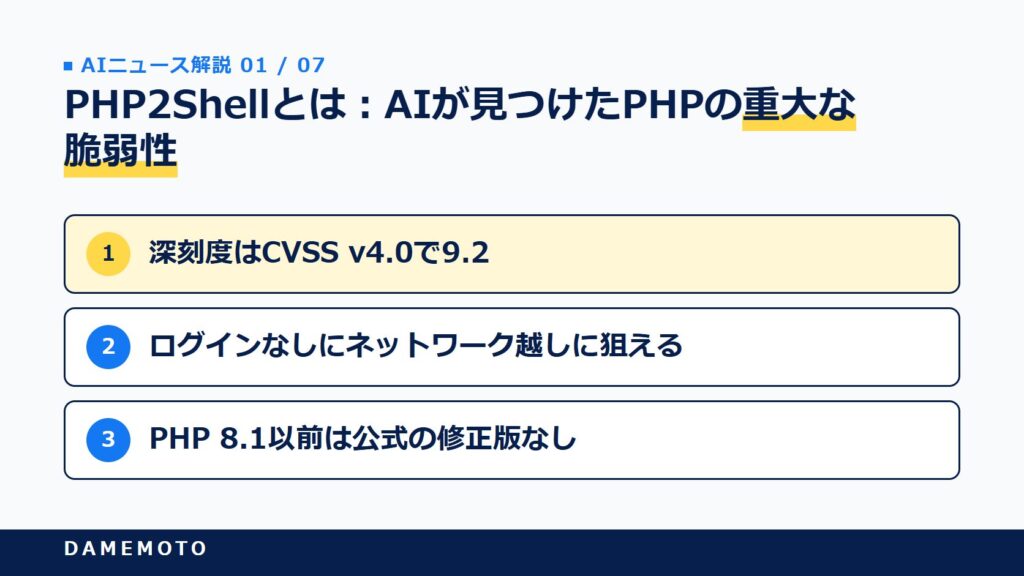
- 深刻度はCVSS v4.0で9.2
- 修正版は8.5.12・8.4.27・8.3.36・8.2.35
- WordPressの更新では直らない
- PHP 8.1以前は公式の修正版なし
- AIが見つけた脆弱性の対応が本格化
本記事は、PHP公式の告知とGitHubのセキュリティアドバイザリ、OpenAIの公式発表、Wiz・PHP Foundation・WordPress.org・IPA・米CISAの公式情報、ITmediaなどの報道にもとづいています。
情報は2026年10月22日朝の時点のものです。状況は刻々と変わっているので、契約しているレンタルサーバーや制作会社の最新の告知もあわせて確かめてください。
PHP2Shellとは:AIが見つけたPHPの重大な脆弱性
「PHPの脆弱性」と聞いても、自社のサイトに関係あるのかピンとこない方もいますよね。WordPressで作ったコーポレートサイトやオウンドメディアは、ほぼ間違いなくPHPの上で動いています。今回は、その土台そのものの話です。
2件の脆弱性と修正版
PHPの公式告知とGitHubのアドバイザリによると、脆弱性は2件で、どちらも外部から任意のコードを実行される(リモートコード実行)おそれがあります。
深刻度はどちらもCVSS v4.0で9.2(Critical)で、ログインなしにネットワーク越しに狙えると評価されています(PHP公式、GitHubアドバイザリ)。
修正前に出回った「CVSS 10.0」という数字は誤りだと、PHP Foundationが説明しています。
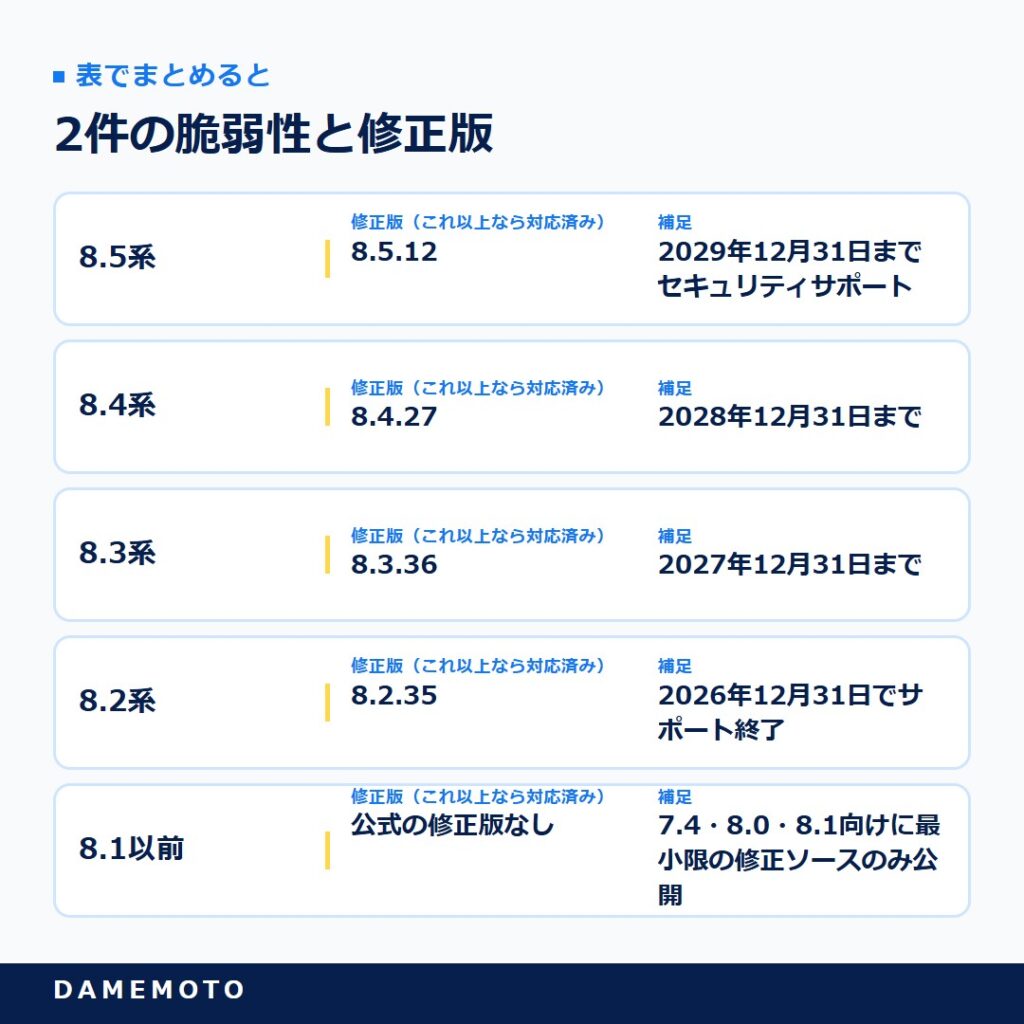
表で詳しく見る
| PHPの系統 | 修正版(これ以上なら対応済み) | 補足 |
|---|---|---|
| 8.5系 | 8.5.12 | 2029年12月31日までセキュリティサポート |
| 8.4系 | 8.4.27 | 2028年12月31日まで |
| 8.3系 | 8.3.36 | 2027年12月31日まで |
| 8.2系 | 8.2.35 | 2026年12月31日でサポート終了 |
| 8.1以前 | 公式の修正版なし | 7.4・8.0・8.1向けに最小限の修正ソースのみ公開 |
1件目(CVE-2026-109618)は、メモリが足りなくなったときの処理に、2件目(CVE-2026-109619)は、前のリクエストの情報が解放後も残ってしまう問題に原因があります。
細かい仕組みは専門的ですが、押さえておきたいのは「アプリ(WordPressなど)より下の層で起きる」という点です。
Webを処理するPHPはほぼすべてが対象
PHP公式は、影響を受けるのはWebのリクエストを処理するPHPのすべてだとし、PHP-FPM、Apacheのmod_php、php-cgi、FrankenPHP、LiteSpeedを挙げています。
中でもmod_phpがもっとも危険度が高く、アプリのコードが動く前に、ログインなしの1回のリクエストで攻撃が成立する実証があるとしています。
また公式は「完全な緩和策はなく、更新だけが安全な選択」と書いています。設定変更による暫定策は一部の攻撃経路を減らすだけです。
影響を受ける版の下限について、公式の表は現行の8.2〜8.5系だけを示していますが、発見したWizやCalifは「PHP 5.4以降」の古い版にも及ぶと説明しています。
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
OpenAI「Patch the Planet」とAIによる発見
今回の件が「AIニュース」でもあるのは、脆弱性を見つけたのがAIを使った研究だったからです。ここは、今後のWebサイト運営の前提を変えるかもしれない部分です。
GPT-5.6 Solで発見、Wizも独立に見つけた
OpenAIは2026年10月21日(現地時間)の公式記事で、CalifがPatch the Planetの取り組みの中でGPT-5.6 Solを使って重大な欠陥を特定し、Wizも独立に2件を見つけて報告したと書いています(OpenAI公式発表)。
Patch the Planetは、OpenAIのDaybreakの取り組みで、Trail of Bits・Calif・HackerOneと協力していると公式サイトに掲載されています。
ただし、「OpenAIのAIだけで見つけた」わけではありません。
WizはWiz Atlas、Gemini 4 Argon、GPT-5.6 Solを併用したと説明し、とくにGemini 4 Argonが発見から攻撃コードの開発、修正の検証まで貢献したと書いています(Wiz)。
複数の企業が、複数のAIを使って同じ欠陥にたどり着いたというのが実態です。
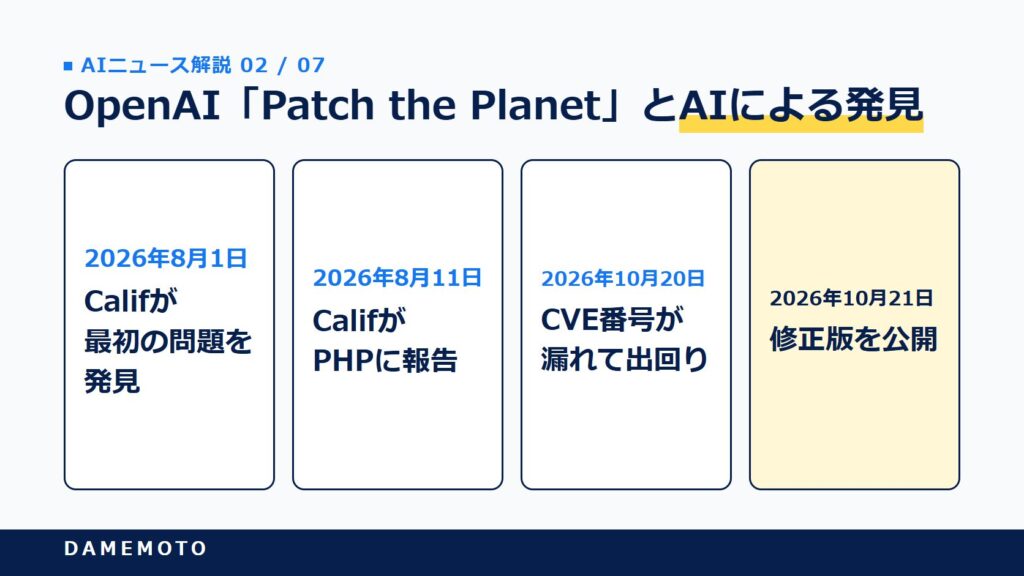
- 2026年8月1日:Califが最初の問題を発見(Califの説明)
- 2026年8月11日:CalifがPHPに報告。OpenAIも同じ日に同じ原因を独立に報告(PHP Foundationの説明)
- 2026年8月19日・24日:Wizが発見し、報告(Wizの説明)
- 2026年10月20日:CVE番号が漏れて出回り、PHPは公開を1日前倒しすると予告
- 2026年10月21日:修正版を公開(日本時間では21日の夜)
「同様の発見は今後数か月で急増する」
OpenAIは同じ記事で、今回のバグはすでに見つけて修正に取り組んでいる複数の重大な脆弱性の一部で、同様の発見は今後数か月で急増すると予想していると書いています。
同時に、同じ能力が攻撃側の道具づくりも速めうると警告しました。
重要なサービスを守る、セキュリティの人手やお金が限られた組織向けに、10億ドル分のDaybreakの利用を補助する方針も示しています。
PHP Foundationも、AIを使った調査でPHPへの報告が急増していると説明し、AnthropicのClaude MythosやOpenAIのDaybreak Redなどを使って自分たちでも点検していると書いています(PHP Foundation)。
AIが古いソフトの奥に眠る欠陥を次々に掘り起こす時代に入った、と見てよさそうです。

見つかるのが早くなれば、直す側にも同じ速さが求められます。「年に一度の保守」では追いつかなくなりそうです
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
日本でもサイトの停止や緊急メンテナンスが相次いだ
10月21日の夜、日本でも多くの企業が対応に追われました。自社のサイトがどうだったか、担当者として振り返っておきたいところです。
IPAの呼びかけと各社の対応
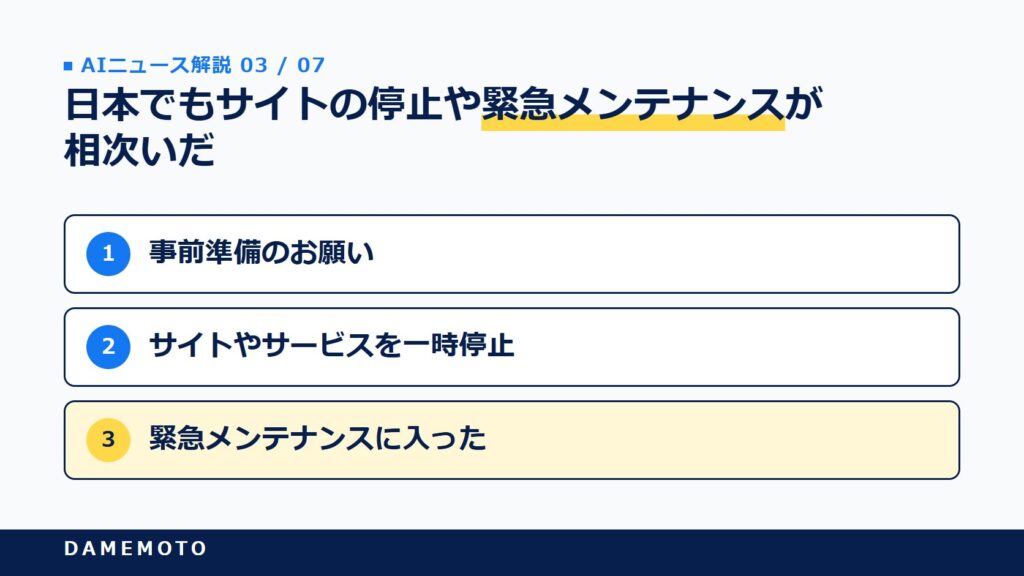
IPA(情報処理推進機構)は10月21日、修正版の公開前に「事前準備のお願い」を出し、PHPを使っているシステムの洗い出しを呼びかけました。
サポートが終わった古いPHPを使い続けているWebサイトも見受けられると指摘し、その時点では悪用された攻撃を確認しているわけではないとしています(IPA)。
ITmediaの報道によると、高市早苗首相も自身のXで「大至急のお願い」として対応を呼びかけました。
また、コドモン、BASE、ニコニコ、pixivなどがサイトやサービスを一時停止し、さくら、XServer、GMOペパボなどのレンタルサーバー各社も緊急メンテナンスに入ったと報じられています。
pixivなど一部はすでに再開したとも伝えています(ITmedia)。各社の状況は時間とともに変わるので、契約している事業者の告知を直接確かめてください。
悪用の状況は評価が分かれている
米CISAは、公開の時点で悪用は観測していないとしたうえで、直ちに更新し、すぐに更新できないシステムは更新できるまでオフラインにするよう求めました(CISA)。
一方で、複数のセキュリティ企業が攻撃の試みを観測したと報告しており、成功例は確認していないとする報告もあります。
「まだ大丈夫」とも「もう広く悪用されている」とも言い切れない状態です。だからこそ、迷わず更新を急ぐのが筋だといえます。
AIを悪用した攻撃への備えについては、ARTEX悪用で日本企業が標的になった件の記事でも、Web担当が点検したい項目をまとめています。
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
自社サイトで今日確かめる3つのこと
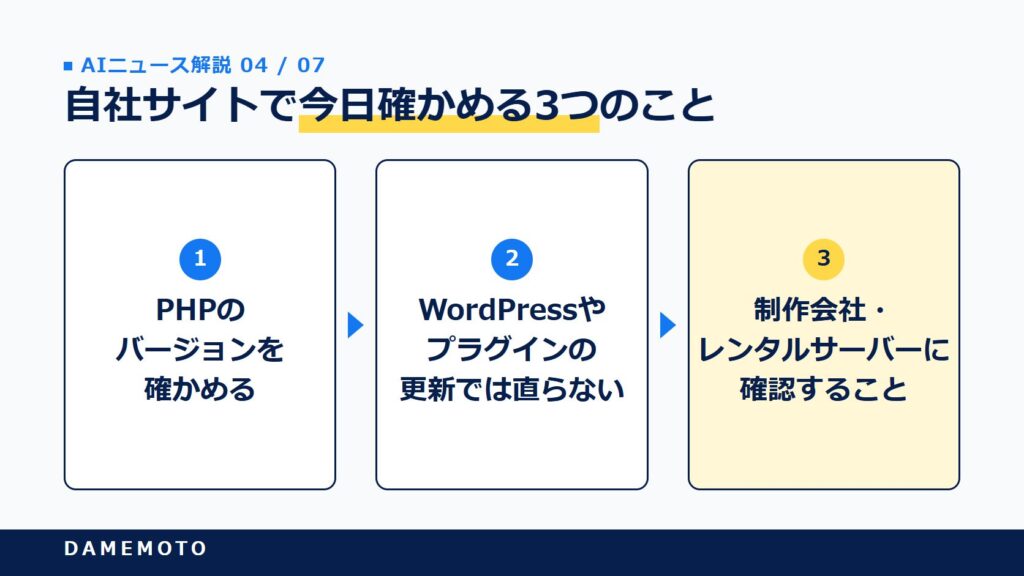
ここからは、技術者でなくても進められる確認の手順です。全部を自分で直す必要はありません。「どこまで済んでいるか」を把握するのが目的です。
1. PHPのバージョンを確かめる
WordPressなら、管理画面の「ツール」→「サイトヘルス」→「情報」→「サーバー」で、PHPのバージョンが見られます(WordPress.org)。
表の修正版の番号以上なら対応済みです。8.1以前と表示されたら、公式の修正版がないので最優先で制作会社や事業者に相談してください。
注意点もあります。LinuxのディストリビューションやPHPの配布元は、版番号を変えずに修正だけを取り込むことがあり、番号が古く見えても直っている場合があります。
直っているかどうかは、配布元の更新情報(CVE番号で探せます)か、サーバー事業者・制作会社の回答で確かめてください。
また、OpenAIが公開したバージョン確認ツール(php2shell-checker)は、サイトがバージョンを表示していないと「UNKNOWN」と返し、これは「直っている」という意味ではないと説明されています。
2. WordPressやプラグインの更新では直らない
WordPress.orgは、この脆弱性はWordPress固有ではなく、WordPress本体の更新は不要で予定もないと案内しています。直すべきなのはPHPそのものです。
Automatticも、WordPressやテーマ、プラグインを更新しても、それだけでは守れないと書いています(Automattic)。
WordPress.comなど同社が運営する環境は保護済みとしています。
CDNやWAF(Webアプリケーションファイアウォール)も補助にはなりますが、CloudflareやCISAは、WAFがあってもPHPの更新は必要だとしています。
3. 制作会社・レンタルサーバーに確認すること
共用のレンタルサーバーでは、PHP本体を更新するのは基本的に事業者です。自社で管理していない場合は、誰がいつ更新したかを、相手に聞いて記録に残すのが確実です。
- サイトはどのサーバーで、PHPのどのバージョンで動いているか
- 修正版(または配布元の修正)への更新は済んだか。まだならいつ済むか
- PHP 8.1以前で動いているサイトはないか。あれば移行の計画と費用
- 問い合わせフォームや資料請求、キャンペーン用のLP、過去に作った別ドメインのサイトも対象に入っているか
PHP 8.2系を使っている場合、8.2.35で今回の問題は直りますが、8.2系そのものが2026年12月31日でサポートを終えます。今回の対応を、8.3以降へ移る計画を立てるきっかけにするのが現実的だと思います。
このニュースで誰の何が変わるのか
今回の件は、サイトを「作って終わり」にしていた会社ほど影響が大きい話です。立場ごとに、何が変わるのかを見ていきます。
BtoBのWeb担当・SEO担当:サイトの土台まで見る役目に
記事や順位は見ていても、サーバーのPHPのバージョンまでは把握していない。そんな担当者は少なくないですよね。
今回、WordPressを最新にしていても、PHPが古ければ守れないことがはっきりしました。
明日からやることは、サイトヘルスでPHPのバージョンを確かめてスクリーンショットを残すことと、管理しているサイトの一覧(LPや別ドメインを含む)を作ることです。
この先は、AIで見つかる脆弱性が増えるとOpenAIが予想している以上、「土台の更新状況を把握していること」自体がWeb担当の基本の仕事になっていくと考えられます。
Web担当役員:保守契約の中身を見直すきっかけに
制作会社に任せているつもりでも、契約にサーバーの保守が入っていなかった、というのはよくある話です。
明日からやることは、制作会社・レンタルサーバーとの契約に「PHPの更新」が誰の仕事として入っているかを確かめることです。
更新できない場合にサイトを一時停止する判断を誰が下すのかも、決めておきたいところです。
数か月〜1年の先には、緊急の更新に何時間で対応できるかが、委託先を選ぶ基準の1つになる可能性があります。
オウンドメディアの編集者:止まったときの連絡手段を持つ
10月21日の夜は、サイトの表示は続いても管理画面が止まったレンタルサーバーもあったと報じられています。記事の公開予定が飛んだ編集部もあったかもしれません。
明日からやることは、サイトが止まったときに読者や取引先へ知らせる手段(SNS・メール)と、公開予定をずらす手順を決めておくことです。
この先、こうした緊急メンテナンスは年に何度か起きる前提で、編集の計画を組むようになっていくと考えられます。
よくある質問
- PHP2Shellとは何ですか?
-
PHPの重大な脆弱性2件(CVE-2026-109618、CVE-2026-109619)の通称です。どちらもCVSS v4.0で9.2と評価され、ログインなしに外部からコードを実行されるおそれがあります。
- PHP2Shellに対して安全なのはどのバージョンですか?
-
PHP 8.5.12、8.4.27、8.3.36、8.2.35のいずれか以上が修正版です。8.1以前には公式の修正版がありません。8.2系は2026年12月31日でサポートが終わるため、できれば8.3以降へ移るか、配布元やサーバー事業者が独自の修正を当てているかを確かめてください。
- WordPressを最新にすればPHP2Shellは大丈夫ですか?
-
大丈夫ではありません。WordPress.orgは、WordPress本体の更新は不要で予定もなく、PHPを更新するよう案内しています。テーマやプラグインの更新でも直りません。
- 自社サイトのPHPのバージョンはどこで分かりますか?
-
WordPressなら、管理画面の「ツール」→「サイトヘルス」→「情報」→「サーバー」で確認できます。分からない場合は、制作会社やレンタルサーバーに問い合わせてください。
- レンタルサーバーを使っている場合、PHP2Shellで自分がすべきことはありますか?
-
共用のレンタルサーバーでは、PHPの更新は基本的に事業者が行います。ただし、古いPHPを自分で選んでいる場合などは切り替えが必要になることがあるので、契約している事業者の告知を確かめてください。
- PHP2Shellは本当にAIが見つけたのですか?
-
OpenAIは、CalifがGPT-5.6 Solを使って重大な欠陥を特定したと発表しています。Wizも独立に見つけており、Wiz Atlas、Gemini 4 Argon、GPT-5.6 Solを併用したと説明しています。1つのAIだけで見つけたわけではありません。
- すでにPHP2Shellで攻撃されているのですか?
-
評価が分かれています。米CISAは公開時点で悪用を観測していないとしましたが、攻撃の試みを観測したと報告するセキュリティ企業もあります。どちらにしても、早く更新するのが確実な対策です。
- WAFを入れていればPHPを更新しなくてよいですか?
-
よくありません。WAFは更新までの間の補助で、PHP公式は「完全な緩和策はなく、更新だけが安全な選択」としています。
まとめ
PHPは2026年10月21日、重大な脆弱性2件(PHP2Shell)を直すPHP 8.5.12・8.4.27・8.3.36・8.2.35を公開しました。
OpenAIは同じ日、CalifがGPT-5.6 Solを使ってこの欠陥を見つけたと発表し、同様の発見は今後数か月で急増すると予想しています。
WordPressの更新では直らず、PHPそのものの更新が必要です。
- サイトヘルスでPHPのバージョンを確かめ、修正版以上かを見る
- 8.1以前のサイトがないか、LPや別ドメインも含めて洗い出す
- 制作会社・レンタルサーバーに更新の状況を聞いて記録する
AIが脆弱性を見つける速さは、これからさらに上がっていくはずです。見つかったあとに何時間で直せるかが、サイトを持つ会社の信頼を左右する時代になってきたと感じます。
参考・出典
- PHP公式(セキュリティリリースの告知、2026年10月21日):https://www.php.net/archive/2026.php
- PHP GitHubセキュリティアドバイザリ(CVE-2026-109618):https://github.com/php/php-src/security/advisories/GHSA-w8hw-w9fx-j79w
- PHP GitHubセキュリティアドバイザリ(CVE-2026-109619):https://github.com/php/php-src/security/advisories/GHSA-6wmf-4rv5-p3rp
- PHP サポート中のバージョン:https://www.php.net/supported-versions.php
- OpenAI「Patch the Planet: global response coordination as agents uncover critical vulnerabilities」(2026年10月21日):https://openai.com/index/coordinated-disclosure-of-critical-vulnerabilities
- OpenAI php2shell-checker(GitHub):https://github.com/openai/php2shell-checker
- PHP Foundation(2026年10月21日):https://thephp.foundation/blog/2026/10/21/todays-php-security-release-and-how-were-strengthening-php-security/
- Wiz「PHP2Shell」:https://www.wiz.io/blog/php2shell-php-rce
- Calif「php2shell」:https://calif.io/php2shell/
- WordPress.org「Critical PHP Security Release」:https://wordpress.org/news/2026/10/critical-php-security-release/
- Automattic(2026年10月21日):https://automattic.com/2026/10/21/your-sites-are-protected-against-the-php2shell-vulnerabilities/
- IPA「【事前準備のお願い】PHPのセキュリティリリース公開予定について」:https://www.ipa.go.jp/security/security-alert/2026/pre-alert20261021.html
- 米CISA(2026年10月21日):https://www.cisa.gov/news-events/alerts/2026/10/21/critical-vulnerabilities-php-require-immediate-patching
- ITmedia(2026年10月22日):https://www.itmedia.co.jp/news/article/2610/22/2000002480/
関連する最新ニュース
関連する最新ニュース






