GMOサイバーセキュリティ byイエラエは2026年10月19日、日本企業を狙った不正アクセスの攻撃元を調べたところ、AIによる自律型ペネトレーションテストシステム「ARTEX」が使われていたと発表しました。
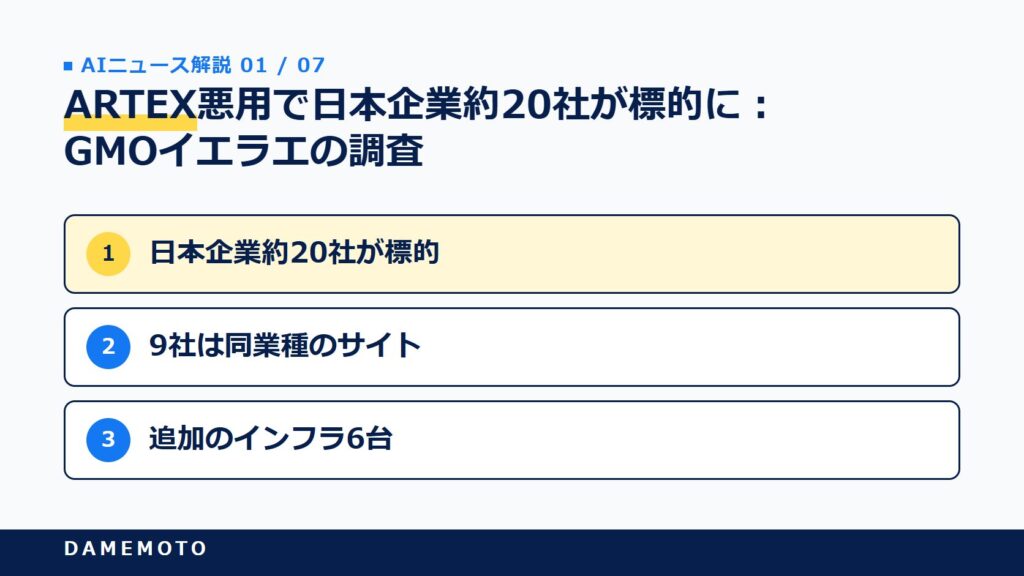
観測できた範囲で日本企業約20社が標的になり、GMOが標的と確認した日本企業のうち8社は9〜10月に情報漏えいを公表していたといいます。
自社サイトやキャンペーンLP、SaaSの管理画面を抱えるWeb担当役員やマーケティング部長にとって、外に開いている仕組みを見直すきっかけになる発表です。
この記事では、GMOの発表で分かったことと分かっていないこと、ARTEXがどんなツールなのか、国内で相次ぐ不正アクセスとの関係を整理します。そのうえで、マーケティング部門やWeb担当が今週点検しておきたい項目につなげていきます。
この記事のポイント
- GMOイエラエが2026年10月19日、ARTEXを使った攻撃インフラを確認したと発表
- 標的は日本企業約20社(うち9社は同業種)。企業名と業種名は公表されていない
- 「標的」は「侵害された」と同じではない。約20社すべてが被害を受けたとは発表されていない
- ARTEXは本来、許可を得た範囲を点検するためのツールで、開発者は攻撃への関与を否定
- 狙われるのは既知の脆弱性、古いバージョン、APIや管理画面。点検で減らせる穴が中心
本記事は、GMOサイバーセキュリティ byイエラエの2026年10月19日と10月15日のブログ、CrowdStrikeの2026年10月7日の報告、JPCERT/CCの注意喚起(2026年10月8日公開・10月9日更新)と10月15日の調査ブログ、IPAの「情報セキュリティ10大脅威 2026」、国内外の報道にもとづいています。
情報は2026年10月21日時点のものです。攻撃の具体的な手順の再現につながる情報は扱いません。
ARTEX悪用で日本企業約20社が標的に:GMOイエラエの調査
「AIを使った攻撃」と聞くと、まだ遠い話のように感じるかもしれませんよね。今回の発表は、それが日本企業を相手にすでに起きていることを、攻撃元のインフラの調査から示したものです。
分かったこと:約20社、9社は同業種、追加のインフラ6台
GMOによると、日本企業を狙った侵害事案の攻撃元インフラを調べたところ、ARTEXが使われていました。観測できた範囲では、標的は日本企業約20社で、そのうち9社は同業種のサイトです。ほぼ日本だけを狙っていたとしています。
- 日本企業を狙うAI利用の攻撃インフラを、さらに6台発見
- 6台それぞれの主な標的業種として、デジタルギフト・小売り流通、教育・ギフト・印刷、ポイントギフト・マーケティング、保険・金融、EC・メディア・物流、ECを挙げている
- GMOが標的と確認した日本企業のうち8社が、2026年9〜10月に情報漏えいを公表
- 同一の攻撃グループによる複数の被害を示すとして、情報を法執行機関に共有
ギフト、EC、マーケティング、メディアといった業種名が並んでいる点は、マーケティングに関わる読者として見過ごせないところだと思います。
分かっていないこと:企業名・侵害の数・韓国の攻撃との関係
ここは慎重に読みたい部分です。GMOは企業名も、9社の業種名も公表していません。
「標的」は「侵害された」と同じではなく、約20社のうち何社で侵入や漏えいが起きたかは書かれていません。
GMOは8社の漏えいを同一の攻撃グループによる複数の被害とみていますが、各社の漏えいがARTEXによるものかどうかは個別に示されていません。
追加の6台について、すべてでARTEXを確認したとも書いていません。
韓国との関係も推測の段階です。
GMOは、CrowdStrikeが2026年9月下旬から韓国の金融機関を狙う攻撃でARTEXの使用を確認したと報告したことに触れ、同じ手口で日本企業も攻撃されていると推察しています。日本と韓国以外が狙われているかは調査中です。
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
ARTEXとは:点検用に作られたAIペンテストツール
名前だけ聞くと「AIの攻撃ツール」に見えますが、成り立ちは少し違います。ここを押さえておくと、ニュースを冷静に読めるはずです。
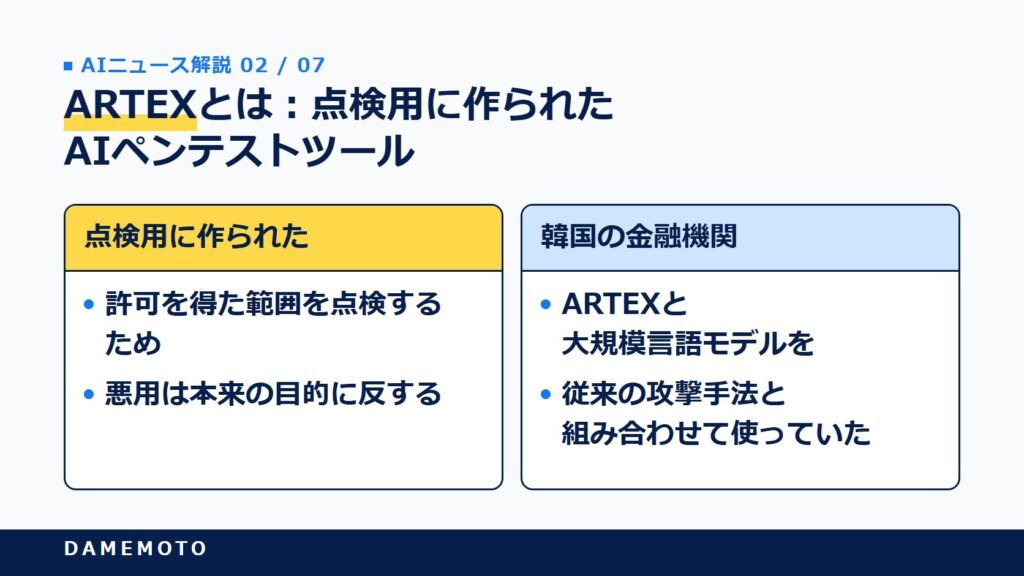
本来は許可を得た範囲を点検するためのツール
ARTEXは、AIが自律的にペネトレーションテスト(侵入して弱点を確かめる検査)を行うツールです。
Cloud Security Allianceの調査メモによると、2026年7月26日に初めて公開されたオープンソースで、情報収集から脆弱性の発見、攻撃経路の計画、ツールの実行、検証までを自動化します。
CrowdStrikeは、中国で開発されたとされるツールだと書いています。
開発者は、企業や機関が許可を得た資産の範囲で点検するために作ったと説明しています。
悪用は本来の目的に反するとして、更新と配布、保守を止め、2026年10月8日に公開リポジトリから削除しました。攻撃への関与は否定しています。
GMOも10月21日の追記で、開発者が中国のエンジニアであることと、誰がそのソフトウェアで攻撃しているかには一切関連がないと明記しました。
韓国の金融機関への攻撃で何が分かったか
CrowdStrikeの2026年10月7日の報告は、2026年9月下旬から10月初めにかけて、韓国の複数の金融機関でデータが流出した攻撃を分析したものです。
攻撃者はARTEXと大規模言語モデルを、従来の攻撃手法と組み合わせて使っていたとされます。
CrowdStrikeが引用する業界の報道によると、侵入口は、ある銀行ではブローカー向けのローン進捗照会サービス、別の銀行では従業員向けのモバイル業務支援システムだったとされます。
攻撃者は特定のグループには結び付けられておらず、CrowdStrikeは中国語話者で金銭目的の可能性が高い(確度は中程度)としています。「ツールの開発国=攻撃者の国」とは言えない、ということです。
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
国内で相次ぐ不正アクセスとAIの関わり
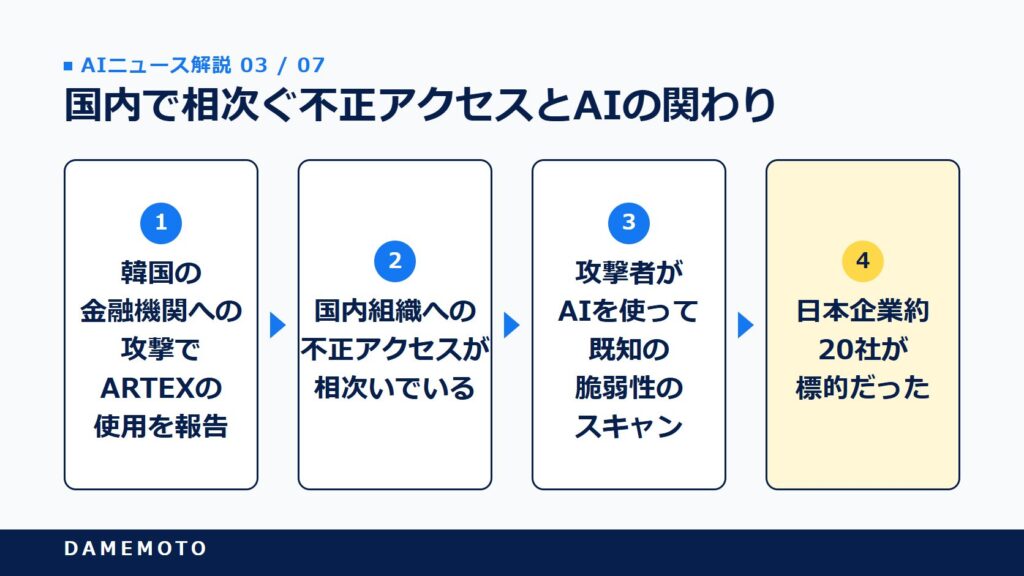
2026年9月前後から、国内では個人情報の漏えいの発表が続いていますよね。公的機関やセキュリティ会社の発信を時系列で並べると、全体の流れが見えてきます。
JPCERT/CCの注意喚起:管理画面やAPIも狙われる
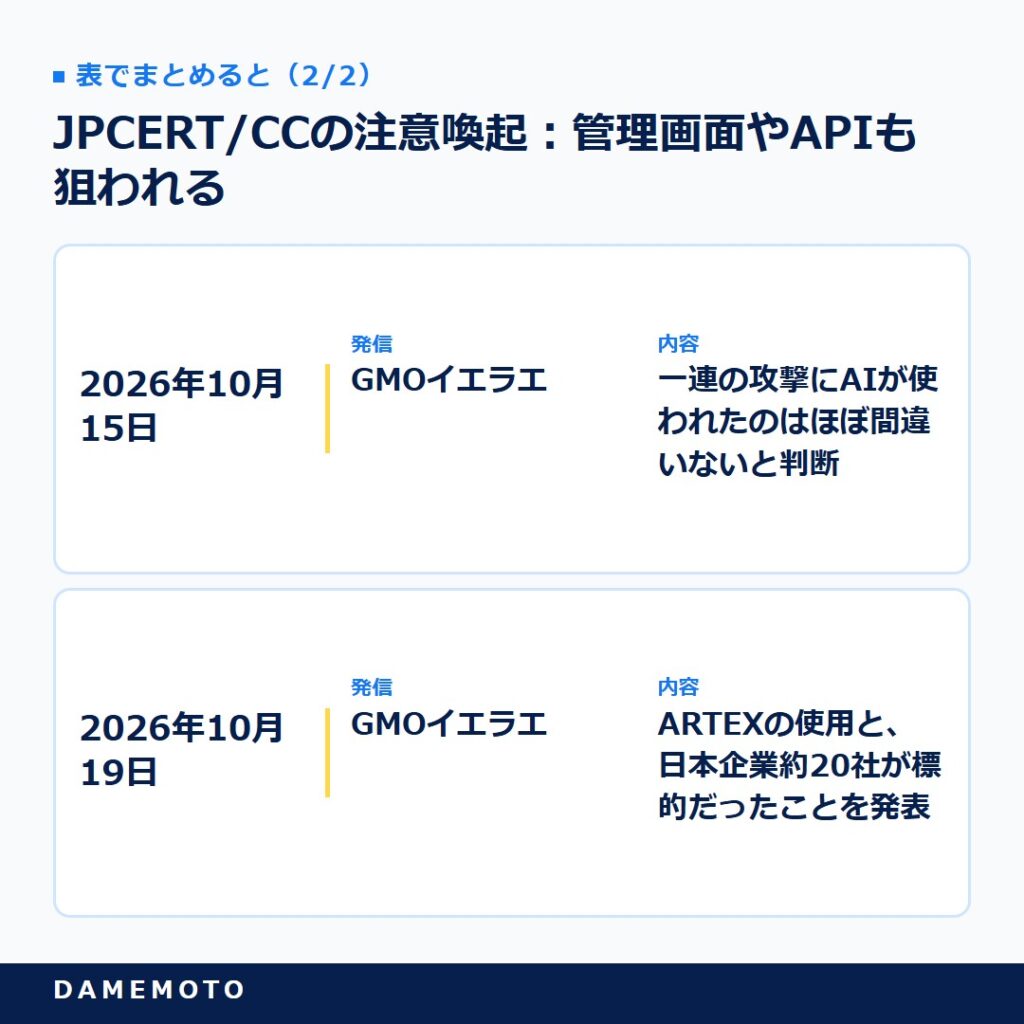
表で詳しく見る
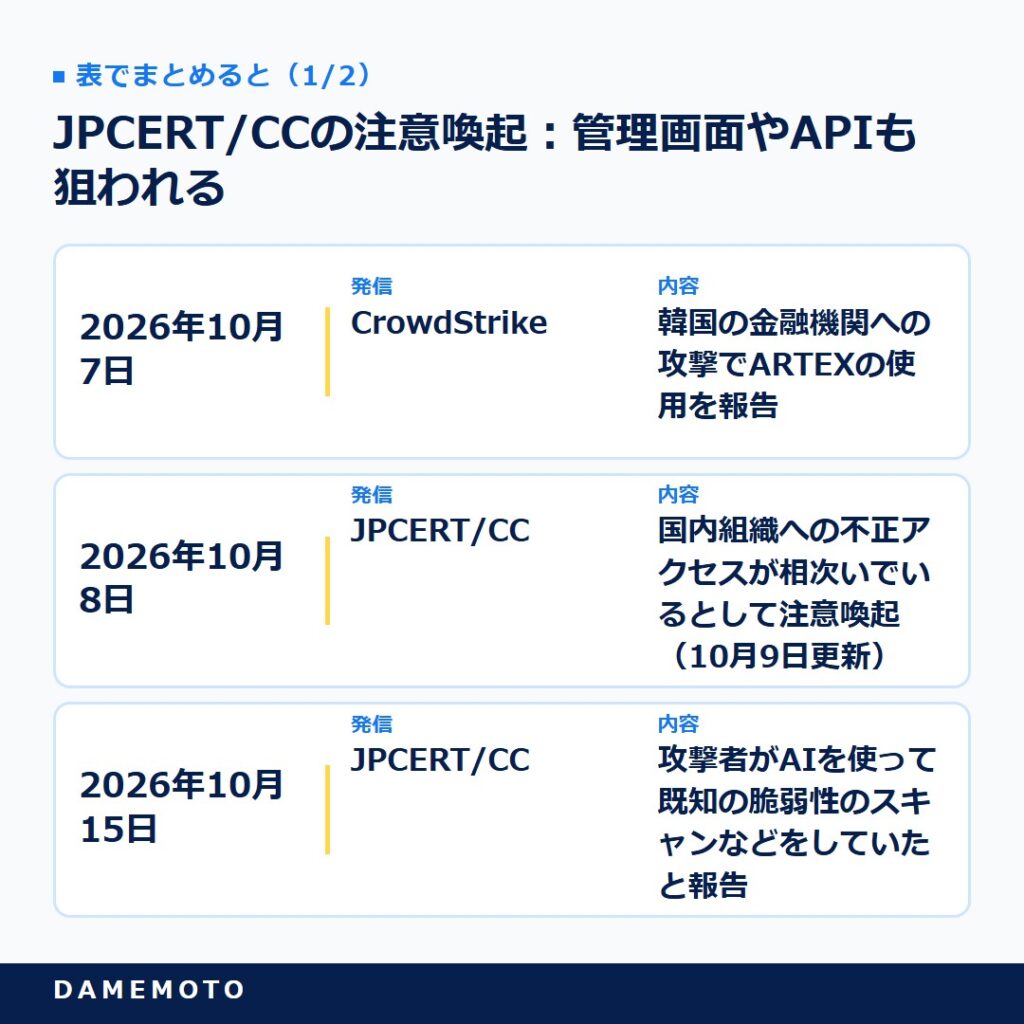
| 日付 | 発信 | 内容 |
|---|---|---|
| 2026年10月7日 | CrowdStrike | 韓国の金融機関への攻撃でARTEXの使用を報告 |
| 2026年10月8日 | JPCERT/CC | 国内組織への不正アクセスが相次いでいるとして注意喚起(10月9日更新) |
| 2026年10月15日 | JPCERT/CC | 攻撃者がAIを使って既知の脆弱性のスキャンなどをしていたと報告 |
| 2026年10月15日 | GMOイエラエ | 一連の攻撃にAIが使われたのはほぼ間違いないと判断 |
| 2026年10月19日 | GMOイエラエ | ARTEXの使用と、日本企業約20社が標的だったことを発表 |
JPCERT/CCの注意喚起は、既知の脆弱性の探索、スマートフォンアプリを解析したうえでのAPIの不正操作、BIツールの脆弱性を突いた攻撃、Webシェルの設置などの手口を挙げています。
BIツールや従業員向けの管理システムも被害に遭っている点は、公開サイトだけを守ればよいわけではないことを示しています。
なお、JPCERT/CCの発信にARTEXという言葉は出てこず、GMOの件と同じ一連の事案かどうかは、どちらも明記していません。
GMOが挙げた「基本対策の落とし穴」
GMOは2026年10月15日のブログで、AIを使う攻撃に対して、従来の基本対策に落とし穴があると指摘しました。
1つ目は、脆弱性情報(CVE)に書かれたバージョン以外、たとえばサポートが終わった古い版も影響を受けうる点です。サポート終了版には修正も脆弱性の情報も出ません。
2つ目は、外部からの検査ではバージョンが分からず、脆弱性を確定しにくい点です。
3つ目がWAF(Webアプリケーションファイアウォール)の回避です。しきい値の直前でIPアドレスを切り替える手口で、合計で数百のIPアドレスが使われたといいます。
GMOはWAFを入れていることを理由に、修正の優先度を下げるのは危険だとしています。
IPAの「情報セキュリティ10大脅威 2026」でも、組織向けの3位に「AIの利用をめぐるサイバーリスク」が初めて選ばれていました。
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
このニュースで誰の何が変わるのか
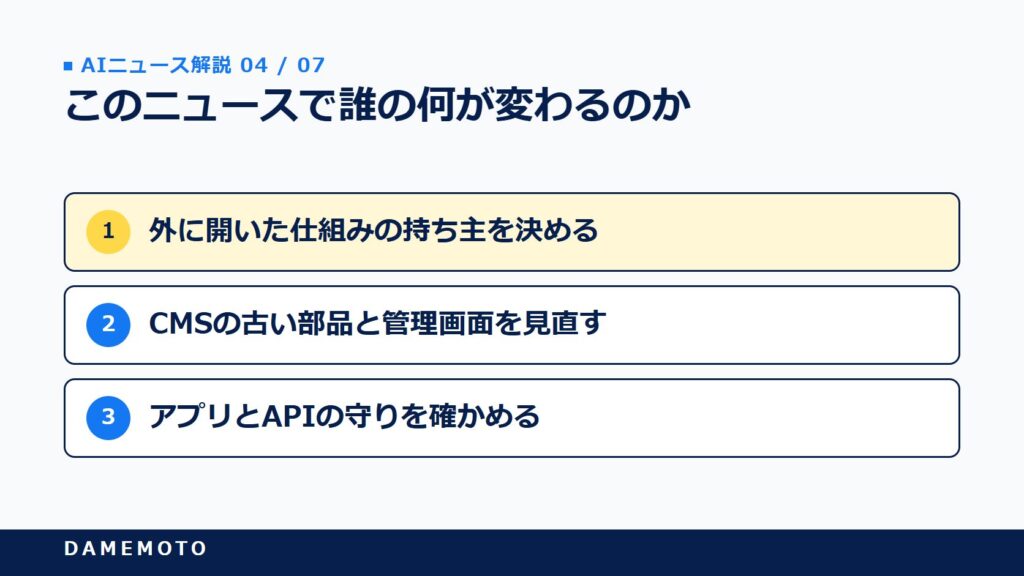
セキュリティは情報システム部門の仕事、と思われがちです。けれど、キャンペーンサイトやフォーム、SaaSのアカウントを増やしているのはマーケティングの側だったりしますよね。影響の大きい3つの立場ごとに見ていきます。
Web担当役員・マーケティング部長:外に開いた仕組みの持ち主を決める
過去のキャンペーンLP、問い合わせフォーム、MAやBIの管理画面。作ったときの担当者が異動して、今は誰が管理しているか分からない。そんな状態が、いちばん狙われやすい穴になります。
AIで探索する攻撃は、放置された古いバージョンや公開したままの画面を見つけやすくなると考えられます。
明日からやることは2つです。外に公開しているサイト・フォーム・管理画面を一覧にして、それぞれの管理者を決めること。
そして、終わったキャンペーンサイトや使っていない画面を止めることです。今後1年ほどで、取引先や監査から「公開システムの一覧と管理者」を求められる場面が増える可能性があります。
オウンドメディアの運営者:CMSの古い部品と管理画面を見直す
WordPressなどのCMSで運営していると、更新が止まったテーマやプラグインが残りがちです。
GMOの指摘をCMSに当てはめると、サポートが終わった部品は、修正も脆弱性の情報も出ないという点がそのまま効いてきます。
JPCERT/CCは、設定ファイルやバックアップファイルを盗もうとする攻撃の可能性にも触れています。
やることは、更新が止まったテーマ・プラグインを洗い出して入れ替えるか外すこと、そしてバックアップファイルを公開領域に置いていないかを確かめることです。
管理画面のログインには多要素認証を入れておきたいところです。WAFを入れていても修正を後回しにしない運用が、今後の標準になっていくと考えられます。
技術面の点検の全体像はテクニカルSEO完全ガイド【2026年版】監査チェックリスト6カテゴリ付きも参考になります。
BtoB SaaSの経営層:アプリとAPIの守りを確かめる
自社のSaaSやスマートフォンアプリが、顧客の大事なデータを預かっている企業も多いはずです。
JPCERT/CCは、アプリを解析してAPIの入口や鍵を特定し、内部のAPIを悪用する手口を確認しています。
韓国の事例でも、業者向けの照会サービスや従業員向けのシステムが侵入口だったと報じられています。
やることは、アプリに秘密鍵や長く有効な認証情報を埋め込んでいないかの確認と、非公開のAPIも含めたすべての入口でのアクセス制御とレート制限です。
顧客企業から「AIを使う攻撃への対策」を問われる機会は増えると考えられ、答えを用意しておくことが営業面の信頼にもつながる可能性があります。

道具は新しくても、狙われるのは昔からある穴なのですね
Web担当が今週点検したい7項目
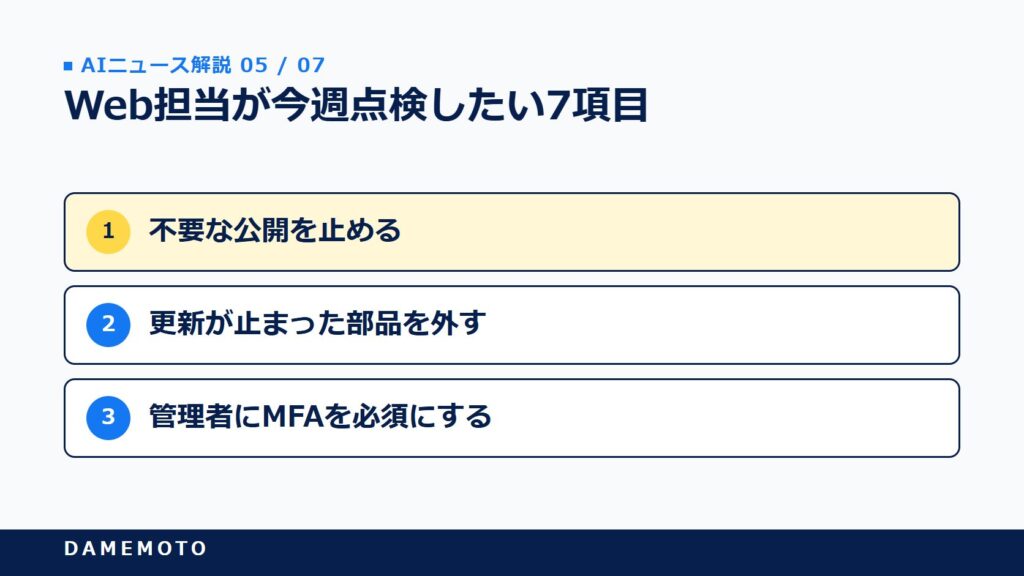
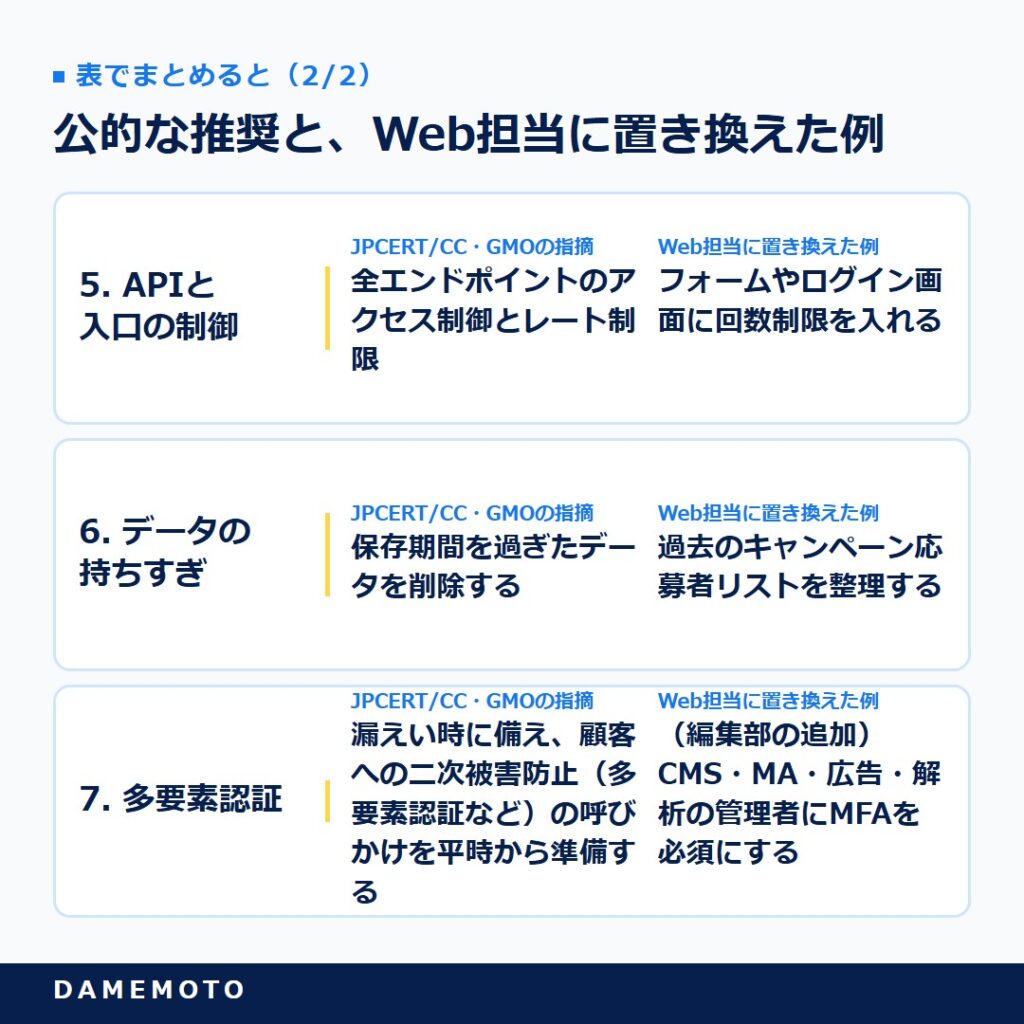
JPCERT/CCの注意喚起と調査ブログ、GMOの指摘をもとに、マーケティング部門やWeb担当が自分たちで確かめられる項目を7つに絞りました。右の列の当てはめは編集部の整理です。
公的な推奨と、Web担当に置き換えた例
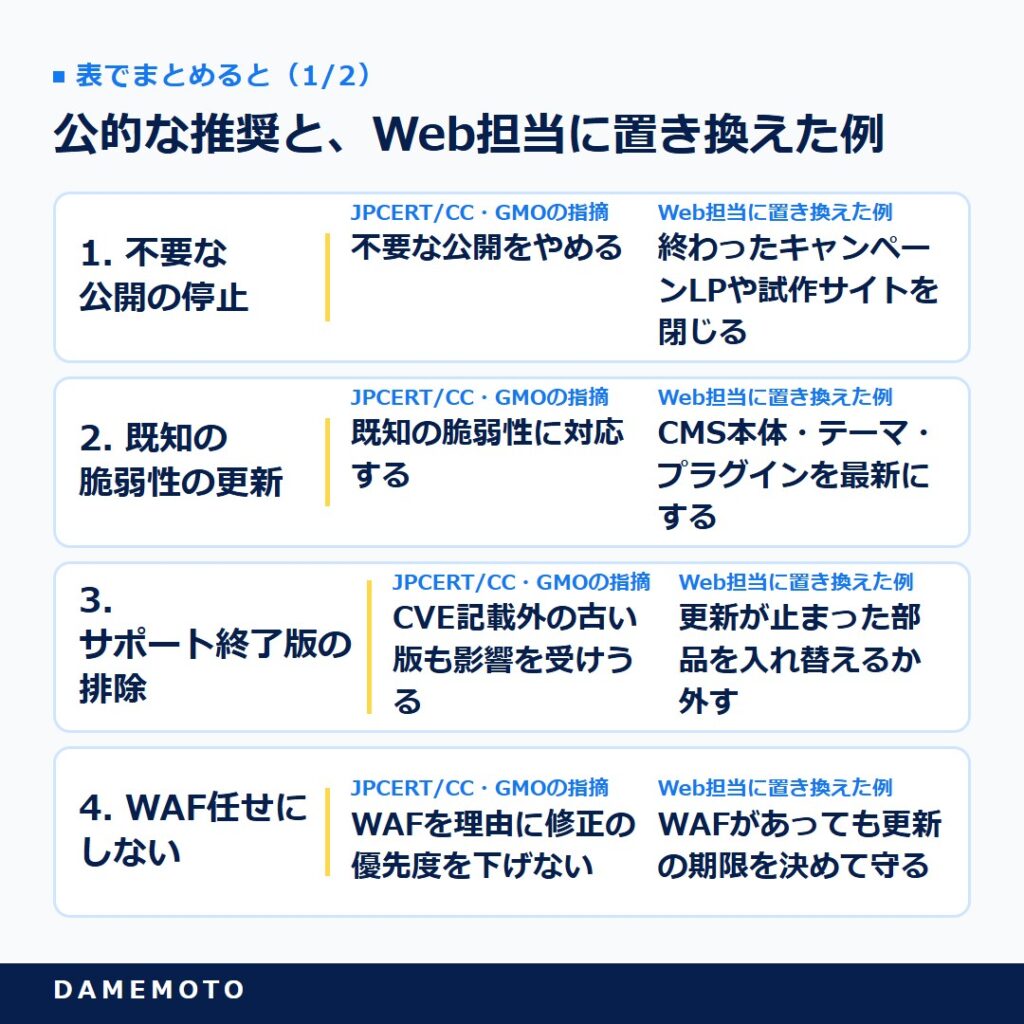
表で詳しく見る
| 項目 | JPCERT/CC・GMOの指摘 | Web担当に置き換えた例 |
|---|---|---|
| 1. 不要な公開の停止 | 不要な公開をやめる | 終わったキャンペーンLPや試作サイトを閉じる |
| 2. 既知の脆弱性の更新 | 既知の脆弱性に対応する | CMS本体・テーマ・プラグインを最新にする |
| 3. サポート終了版の排除 | CVE記載外の古い版も影響を受けうる | 更新が止まった部品を入れ替えるか外す |
| 4. WAF任せにしない | WAFを理由に修正の優先度を下げない | WAFがあっても更新の期限を決めて守る |
| 5. APIと入口の制御 | 全エンドポイントのアクセス制御とレート制限 | フォームやログイン画面に回数制限を入れる |
| 6. データの持ちすぎ | 保存期間を過ぎたデータを削除する | 過去のキャンペーン応募者リストを整理する |
| 7. 多要素認証 | 漏えい時に備え、顧客への二次被害防止(多要素認証など)の呼びかけを平時から準備する | (編集部の追加)CMS・MA・広告・解析の管理者にMFAを必須にする |
7つを一度に進めるのが難しければ、1の不要な公開の停止と7の多要素認証から始めるのが現実的だと思います。どちらも外部の業者に頼まずに今日から始められ、攻撃される入口そのものを減らせるからです。
取引先から漏えいの連絡が来たときの備え
標的の中に同業種がまとまっていたように、取引先や委託先が先に被害を受け、その連絡が届くこともありえます。
あらかじめ、制作会社・SaaS事業者・代理店ごとの連絡窓口と、パスワードやAPIキーを作り直す手順を決めておくと、慌てずに動けます。
連絡を受けたら、共有していたアカウントと鍵を先に作り直す、という順番を決めておくだけでも違うはずです。
AIエージェントに業務を任せる場面のルール作りは、デジタル庁「源内基準」を公表|AIエージェントの社内ルールに使える7項目でまとめています。
よくある質問
- ARTEXの件はいつ、誰が発表したのですか?
-
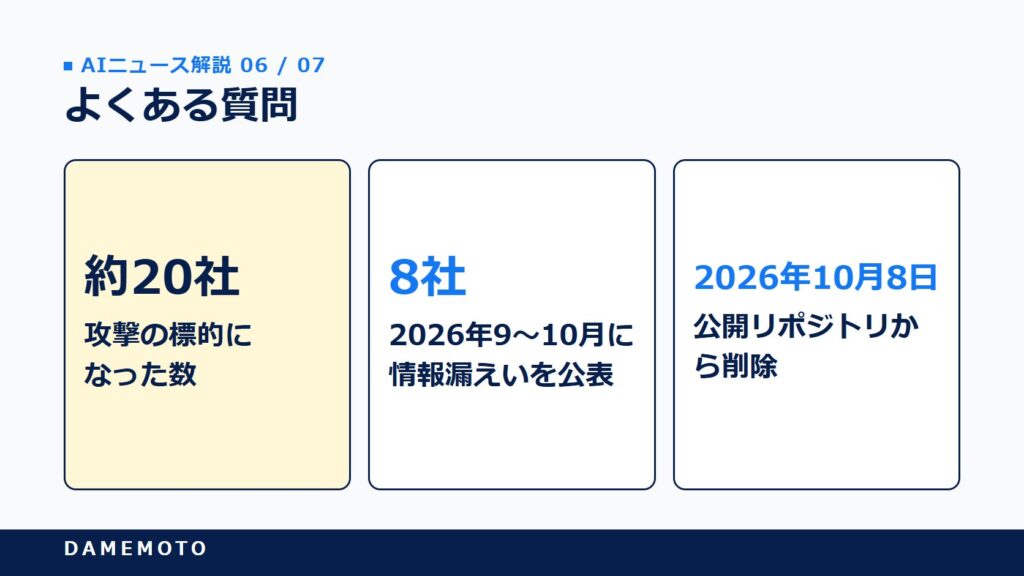
GMOサイバーセキュリティ byイエラエが2026年10月19日にブログで発表し、10月21日に追記しました。韓国での使用は、CrowdStrikeが2026年10月7日に報告しています。
- ARTEXで標的になった約20社は、すべて被害を受けたのですか?
-
いいえ。約20社は攻撃の標的になった数で、何社で侵入や漏えいが起きたかは公表されていません。GMOが標的と確認した日本企業のうち8社が2026年9〜10月に情報漏えいを公表していますが、各社の漏えいがARTEXによるものかどうかは個別に示されていません。
- ARTEXの標的になった企業名や業種は分かりますか?
-
企業名と、同業種だった9社の業種名は公表されていません。GMOは、追加で見つけた6台の攻撃インフラの主な標的業種として、デジタルギフト・小売流通、保険・金融、EC・メディア・物流などを挙げています。
- ARTEXはもともと攻撃用のツールなのですか?
-
いいえ。AIが自律的にペネトレーションテストを行うツールで、開発者は許可を得た範囲を点検するために作ったと説明しています。悪用を受けて保守を止め、2026年10月8日に公開リポジトリから削除し、攻撃への関与は否定しています。
- ARTEXを使った韓国と日本の攻撃は同じ犯人ですか?
-
確定していません。GMOは同じ手口で日本企業も攻撃されていると推察していますが、推測の段階です。CrowdStrikeも、韓国の攻撃者を特定のグループには結び付けていません。
- WAFを入れていればARTEXのようなAIの攻撃にも安全ですか?
-
安全とは言えません。GMOは、しきい値の直前でIPアドレスを切り替えるなど、WAFを回避する手口を確認したとして、WAFを理由に修正の優先度を下げるのは危険だとしています。
- ARTEXの件で、マーケティング部門がまずやるべきことは何ですか?
-
終わったキャンペーンサイトや使っていない管理画面など、不要な公開を止めることと、CMS・MA・広告・解析の管理者アカウントに多要素認証を入れることです。どちらも外部の業者に頼まずに始められます。
まとめ
GMOサイバーセキュリティ byイエラエは2026年10月19日、AIによる自律型ペネトレーションテストシステム「ARTEX」を使った攻撃インフラを確認し、観測できた範囲で日本企業約20社が標的になっていたと発表しました。
GMOが標的と確認した日本企業のうち8社は9〜10月に漏えいを公表していますが、企業名や侵害の数、韓国の攻撃との関係はまだ分かっていません。
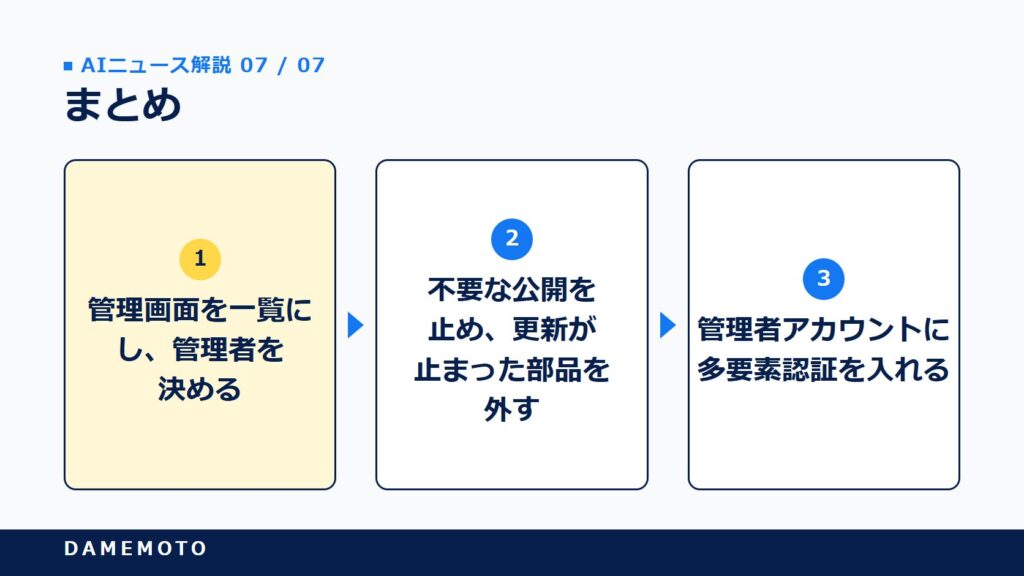
- 外に公開しているサイト・フォーム・管理画面を一覧にし、管理者を決める
- 不要な公開を止め、更新が止まった部品を外す
- CMS・MA・広告・解析の管理者アカウントに多要素認証を入れる
AIが攻撃の手間を減らすなら、守る側は「穴の数」を減らすしかありません。新しい道具に身構えるより、古いページと古い部品を片付けるほうが、効果はずっと大きいと感じます。
サイトやアカウントを増やしてきたマーケティング部門こそ、今週のうちに棚卸しをしておきたいところです。
参考・出典
- GMOサイバーセキュリティ byイエラエ(2026年10月19日公開・10月21日更新):https://gmo-cybersecurity.com/blog/20261019/
- GMOサイバーセキュリティ byイエラエ(2026年10月15日):https://gmo-cybersecurity.com/blog/20261014/
- CrowdStrike「Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance」(2026年10月7日):https://www.crowdstrike.com/en-us/blog/unknown-threat-actor-uses-artex-to-target-south-korean-finance/
- JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」(2026年10月8日公開・10月9日更新):https://www.jpcert.or.jp/at/2026/at260030.html
- JPCERT/CC Eyes「連続不正アクセス事案の攻撃手法に関する調査」(2026年10月15日):https://blogs.jpcert.or.jp/ja/2026/10/web_api_attacks.html
- IPA「情報セキュリティ10大脅威 2026」:https://www.ipa.go.jp/security/10threats/10threats2026.html
- Cloud Security Alliance「ARTEX: Open-Source Agentic Pentesting Tool Linked to South Korean Bank Intrusions」:https://labs.cloudsecurityalliance.org/research/csa-research-note-artex-agentic-pentest-bank-breaches-202610/
- デジタルトゥデイ(2026年10月9日):https://www.digitaltoday.co.kr/jp/view/112680/artex-open-source-ai-penetration-testing-tool-goes-private-unrelated-to-hacking-of-korean-financial-firms
- ITmedia AI+(2026年10月21日):https://www.itmedia.co.jp/aiplus/article/2610/21/2000002452/






