AIコーディングエディタのCursorは2026年10月29日(米国時間)、自社の拡張機能マーケットプレイスで、Anthropicの「Claude Code」拡張機能の改ざん版(バージョン2.1.312と2.1.313、macOS・Windows向け)が配布されていたとセキュリティ通知で公表しました。
改ざん版は端末に攻撃者のSSH鍵を書き込み、外部へつながる裏口をつくろうとするものでした。
Cursorで業務の自動化やサイト改修を始めたマーケティング・SEO担当者と、社内のAIツールを管理する部長・役員にとって、「公式の拡張機能でも、入手先によっては安全とは限らない」ことを示した出来事です。
この記事のポイント
- 改ざん版が出回ったのは2026年10月29日の約11時間(日本時間18時27分ごろ〜30日5時35分ごろ)で、確認されている配布先はCursorのマーケットプレイス
- 中身は攻撃者のSSH鍵の追加・自動起動の仕込み・端末情報の送信。拡張機能を消すだけでは残る
- 確認の目印は、authorized_keysに「svc-telemetry」という名前の鍵があるかどうか。Cursorが修復スクリプトを配布している
- Open VSXとMicrosoftのVS Code Marketplace、GitHubには2.1.313は存在しない。2026年10月31日時点で、Anthropic公式サイトに告知は見当たらない
本記事は、Cursorのセキュリティ通知(2026年10月30日11時30分 米国太平洋時間に更新)と、セキュリティ会社Phorionの勧告を一次情報とし、Socket・StepSecurity・BankInfoSecurityの報道と、Open VSX・VS Code Marketplace・GitHubの公開情報で照らし合わせました。
何が起きたか、改ざん版の動き、対象かどうかの確かめ方、読者ごとの影響の順に見ていきます。情報は2026年10月31日夕方時点のものです。
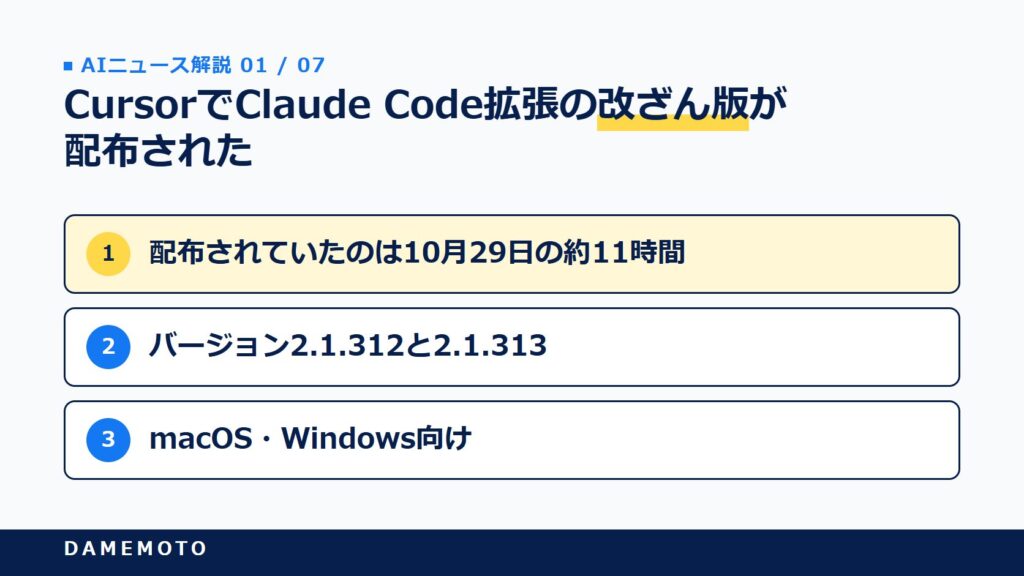
CursorでClaude Code拡張の改ざん版が配布された
「Anthropicの公式の拡張機能なのに、なぜ?」と驚いた人も多いですよね。まずは、Cursorが公表した事実だけを順に押さえておきたいところです。
配布されていたのは10月29日の約11時間
Cursorの通知によると、改ざん版が配布されていたのは、2026年10月29日の米国太平洋時間2時27分ごろから13時35分ごろまでです。
日本時間に直すと、10月29日18時27分ごろから30日5時35分ごろまでの約11時間です。日本時間は米国の夏時間(UTC−7)で換算しました。Cursorの原文は「PT」とだけ書いています。
対象はAnthropic.claude-codeのバージョン2.1.312と2.1.313で、macOSとWindows向けです。
Cursorは10月30日に通知を更新し、「対象バージョンを明確にした」としています。
更新前の通知を伝えた報道は2.1.313だけを挙げており、2.1.312は更新で加わったとみられます。
Cursorは、この改ざん版はAnthropicがつくったものではなく、ほかのバージョンや公式の配布元が影響を受けた証拠はないと書いています。
Cursorはマーケットプレイスを止めて作り直した
Cursorは検知のあと、改ざん版をすぐに削除して配布を止めました。
用心のためにマーケットプレイス全体をいったん停止し、ほかの拡張機能に改ざんがないことを確かめてから再開しています。
あわせて鍵を入れ替え、マーケットプレイスを作り直し、ホスティング事業者と組んで攻撃者のサーバーを止めたとしています。
一方で、攻撃者がどうやってマーケットプレイスに改ざん版を載せたのかは、Cursorの通知には書かれていません。ここは今後の発表を待つ部分だと思います。
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
改ざん版は端末に何をしたのか
「SSHのバックドア」と聞いても、具体的に何をされたのかは想像しにくいかもしれませんね。Cursorの通知とPhorionの勧告から、動きを分けて見ていこう。
攻撃者の鍵を書き込み、外への通り道をつくろうとした
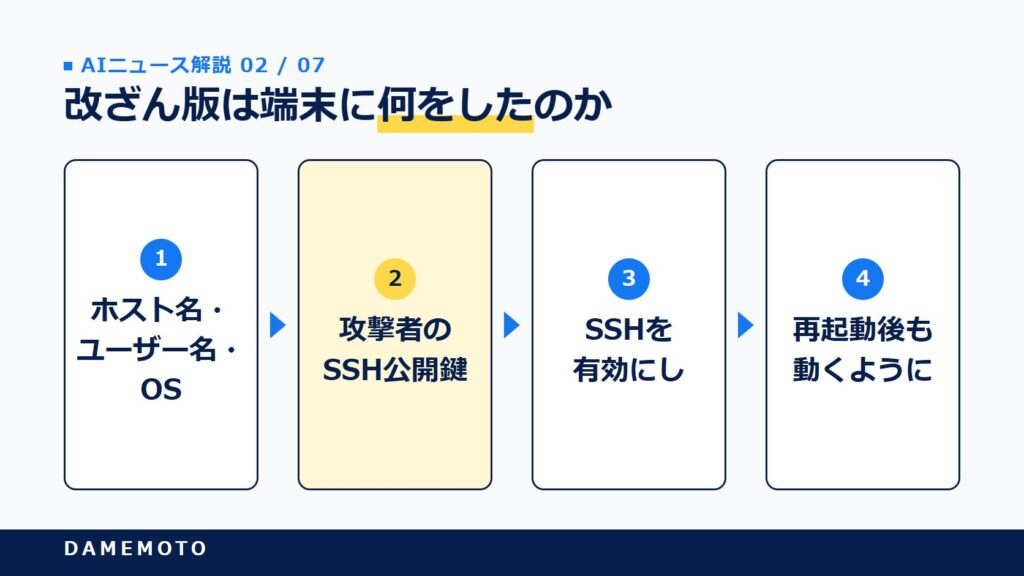
Phorionによると、改ざん版は拡張機能が読み込まれた時点で動き、利用者の操作は要りませんでした。Cursorの通知が挙げる動きは次のとおりです。
- ホスト名・ユーザー名・OS・Gitのメールアドレス・環境変数の名前などを集めて外部へ送る
- 攻撃者のSSH公開鍵を authorized_keys に書き足す
- SSHを有効にし、攻撃者のサーバーへ逆向きのトンネルを張ろうとする(約60秒ごとに再接続を試みる)
- macOSはLaunchAgent、Windowsはスケジュールタスクやスタートアップで、再起動後も動くように仕込む
集めた環境変数は「値」ではなく「名前」だけです。ただしPhorionは、KEY・TOKEN・SECRETなどを含む名前を送っていたため、その端末にどんな認証情報があるかは攻撃者に分かる状態だったと指摘しています。
多くの端末で侵入は失敗したが、仕込みは残る
Cursorは、SSHの有効化には管理者の権限が要るため、多くのmacOS・Windowsでは失敗し、攻撃者はトンネルからログインできなかったはずだと説明しています。
それでも、鍵の追加・自動起動の仕込み・端末情報の送信は行われたとしています。
そのうえでCursorは、どの場合でも修復の手順を行うよう求めています。拡張機能をアンインストールしただけでは、仕込まれた仕組みは消えないためです。
Phorionによると、Windowsでは管理者権限で動くスケジュールタスク「SysMon」を作ろうとし、権限がなく失敗した場合はスタートアップフォルダに置いたスクリプトで、ログイン時に動くようにします。
一方、WindowsでSSHサーバーを導入・起動する処理は、コードの誤りで標準的なWindowsでは進まないとPhorionは分析しています。
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
自分の端末が対象かを確かめる手順
いちばん知りたいのは「自分は大丈夫か」ですよね。対象かどうかは、使っているエディタと、入れた時期でほぼ切り分けられます。
まずエディタと入手先で切り分ける
Open VSXとMicrosoftのVS Code Marketplaceの公開情報を確かめると、どちらにも2.1.313は登録されていません。
GitHubのリリースも2.1.312(日本時間10月28日)の次は2.1.314(日本時間10月30日)です。
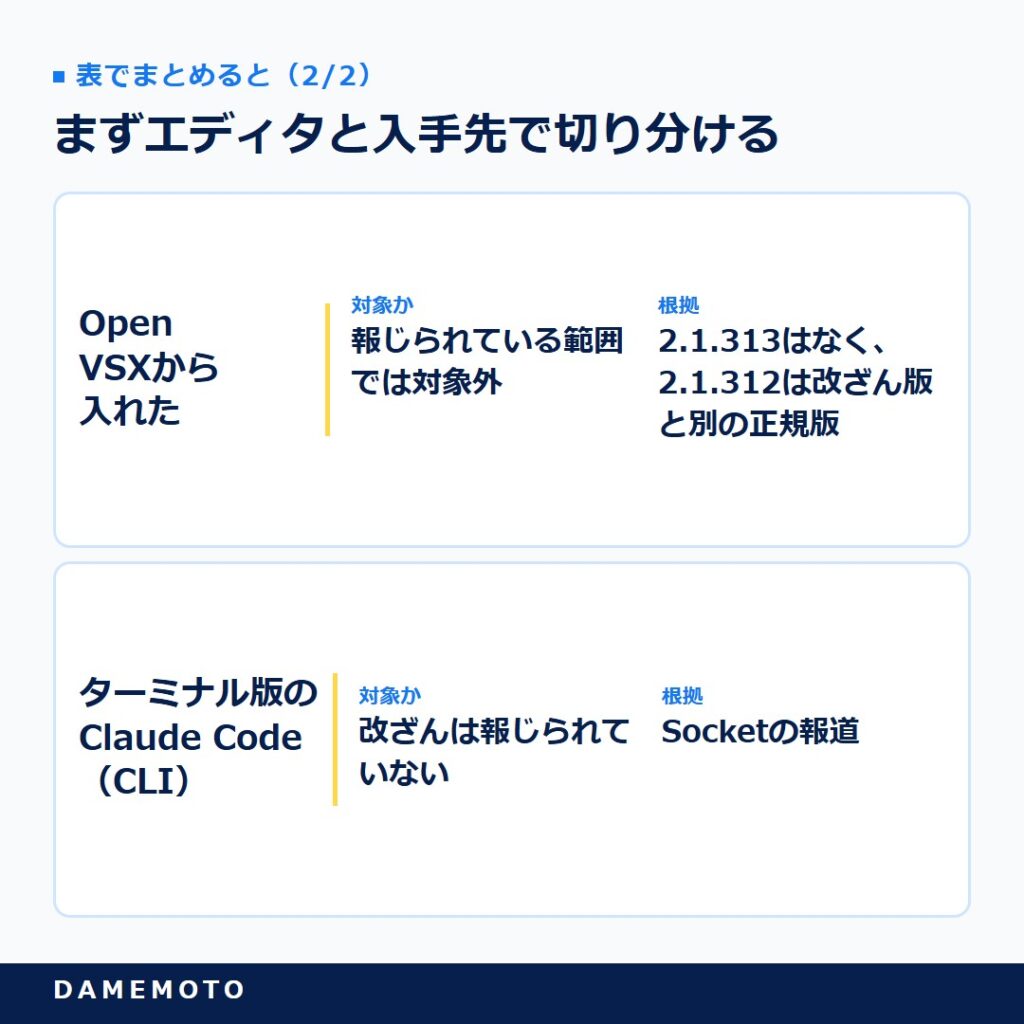
報じられている範囲では、VS Code本体でMicrosoftのマーケットプレイスから入れた人は対象外です。
正規の2.1.312は10月28日(日本時間)から各配布元にありますが、Open VSXが公開しているファイルのハッシュ値は、Cursorが挙げた改ざん版の2.1.312とは一致しません(macOSのApple Silicon版・Windowsのx64版で確認)。
StepSecurityも、正規の2.1.312に攻撃の痕跡がないことを確かめたとしています。
表で詳しく見る
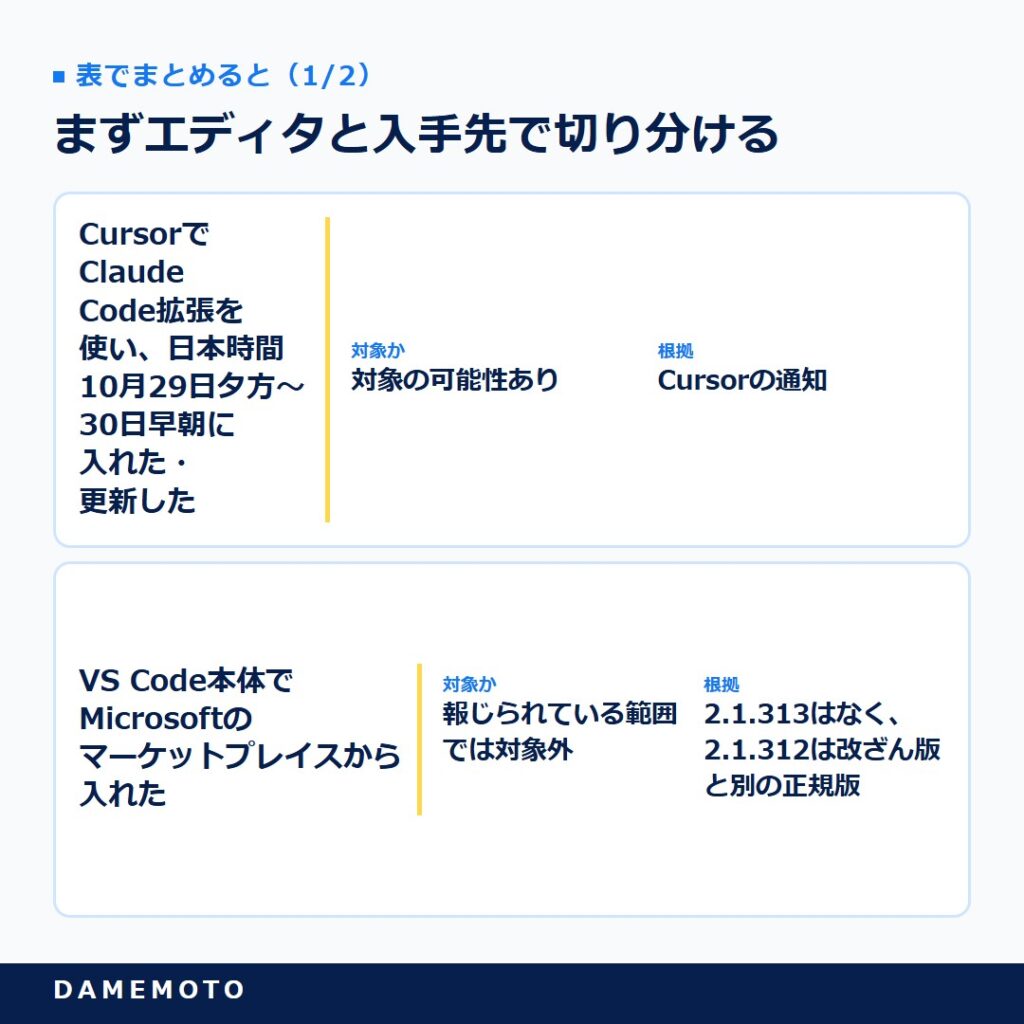
| 使い方 | 対象か | 根拠 |
|---|---|---|
| CursorでClaude Code拡張を使い、日本時間10月29日夕方〜30日早朝に入れた・更新した | 対象の可能性あり | Cursorの通知 |
| VS Code本体でMicrosoftのマーケットプレイスから入れた | 報じられている範囲では対象外 | 2.1.313はなく、2.1.312は改ざん版と別の正規版 |
| Open VSXから入れた | 報じられている範囲では対象外 | 2.1.313はなく、2.1.312は改ざん版と別の正規版 |
| ターミナル版のClaude Code(CLI) | 改ざんは報じられていない | Socketの報道 |
authorized_keysの「svc-telemetry」を探す
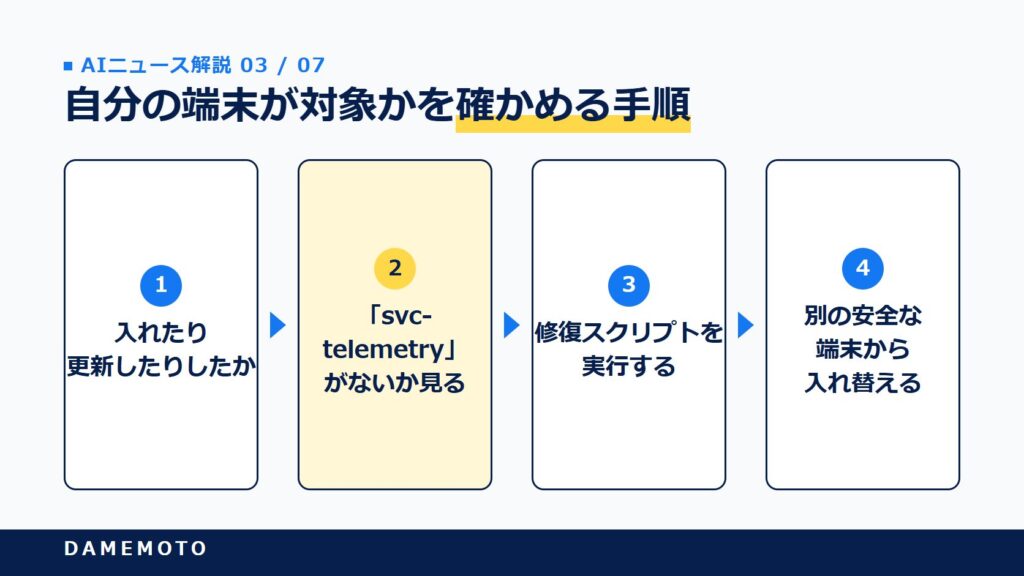
Cursorを使っていた人は、次の順で確かめていこう。目印は、SSHの鍵の一覧に「svc-telemetry」という名前の鍵があるかどうかです。Cursorは、見つかったら侵害されたものとして扱うよう求めています。
- Cursorで、日本時間10月29日夕方〜30日早朝にClaude Code拡張を入れたり更新したりしたかを確かめる。今のバージョンが2.1.314以降でも、その時間帯に2.1.312・2.1.313を経ていれば対象になりうる
- macOSは ~/.ssh/authorized_keys、Windowsは %USERPROFILE%\.ssh\authorized_keys と C:\ProgramData\ssh\administrators_authorized_keys に「svc-telemetry」がないか見る
- 見つかったら端末をネットワークから外し、Cursorの修復スクリプトを実行する(macOSは root ではなく本人のユーザーで、Windowsは管理者のPowerShellで)
- その端末から使えた認証情報(SSH鍵・クラウド・GitHubなど)を、別の安全な端末から入れ替える。端末の作り直しも検討する
ほかの痕跡として、Cursorは macOS の ~/Library/LaunchAgents/com.apple.sysmond.plist や ~/.config/.smt、Windows のスケジュールタスク「SysMon」などを挙げています。
自分で判断がつかないときは、社内の情報システム部門に通知のURLを渡して相談するのが近道だと思います。
認証情報の守り方は、以前のLiteLLMのマルウェア混入の記事でまとめた確認手順も参考になります。
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
確定していること・まだ分からないこと
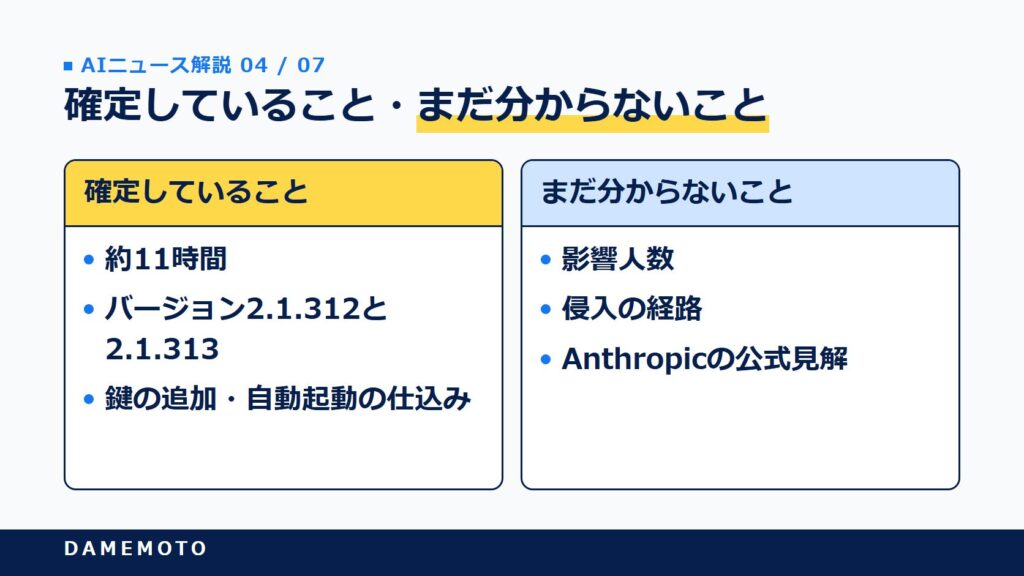
セキュリティの事故は、最初の数日で情報が書き換わりやすいものです。公式に書かれたことと、報道だけのことを分けておきたいですよね。
報道どうしで食い違う点
報道の多くは2.1.313だけを対象としています。
Socketなどの記事はCursorが通知を更新する前の情報だった可能性があり、StepSecurityは配布元にある正規の2.1.312を調べて問題がなかったため、2.1.313だけを挙げています。
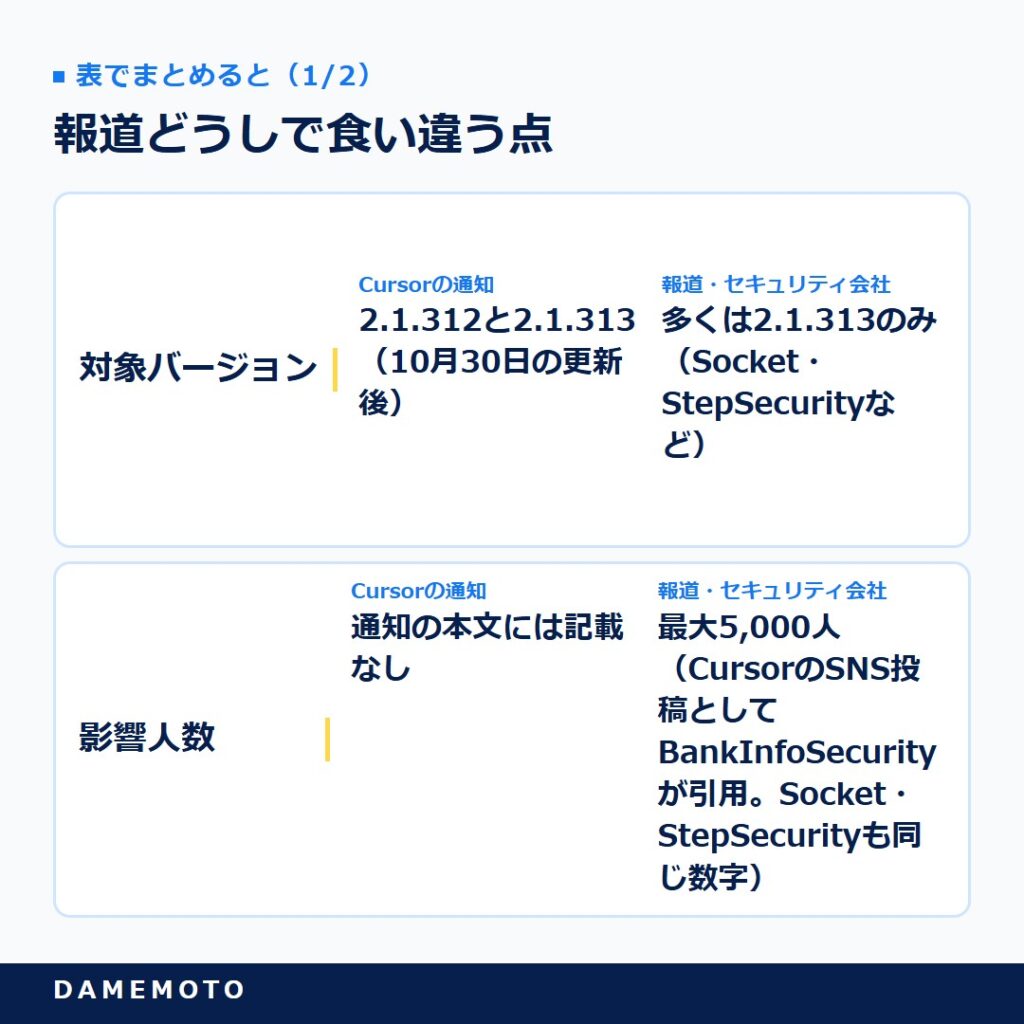
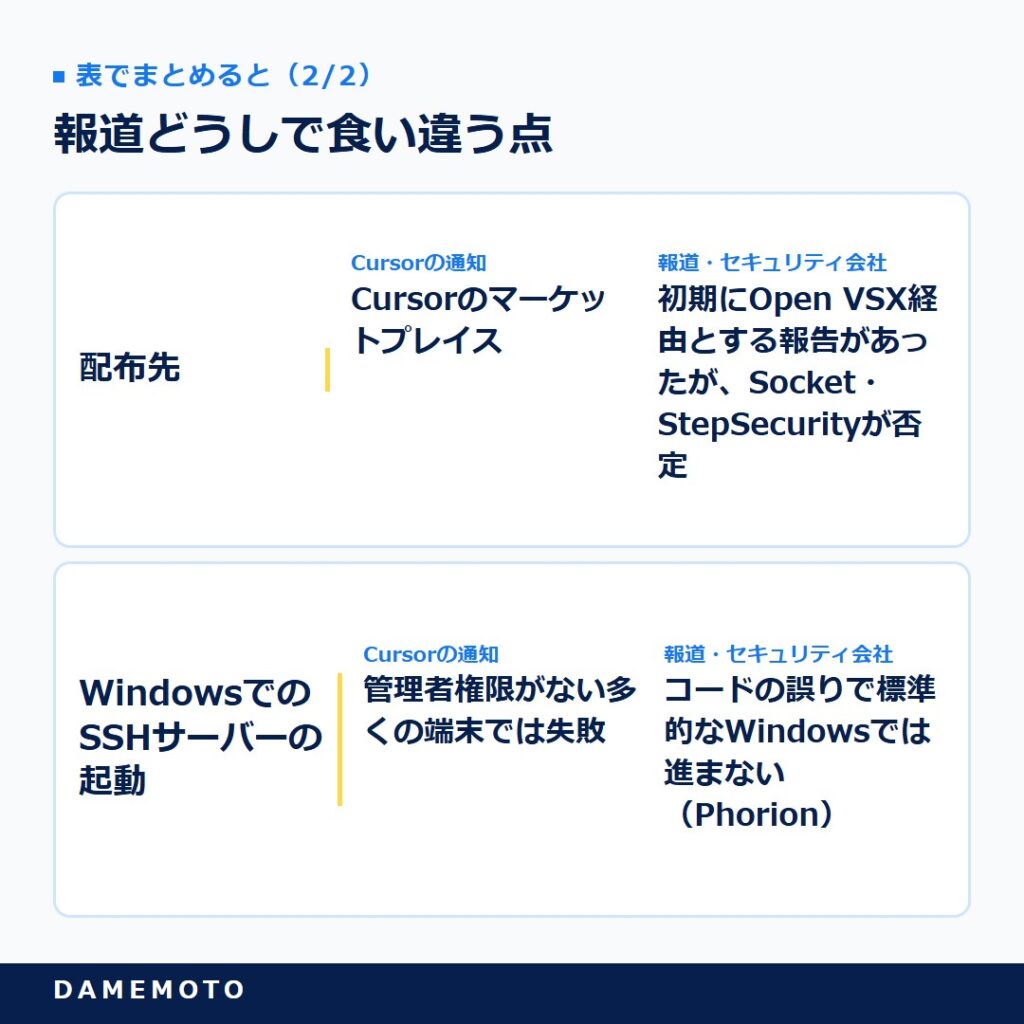
影響人数の「最大5,000人」は、CursorのSNS投稿の言葉として報じられたもので、通知の本文には書かれていません。食い違う点を並べると次のとおりです。
表で詳しく見る
| 項目 | Cursorの通知 | 報道・セキュリティ会社 |
|---|---|---|
| 対象バージョン | 2.1.312と2.1.313(10月30日の更新後) | 多くは2.1.313のみ(Socket・StepSecurityなど) |
| 影響人数 | 通知の本文には記載なし | 最大5,000人(CursorのSNS投稿としてBankInfoSecurityが引用。Socket・StepSecurityも同じ数字) |
| 配布先 | Cursorのマーケットプレイス | 初期にOpen VSX経由とする報告があったが、Socket・StepSecurityが否定 |
| WindowsでのSSHサーバーの起動 | 管理者権限がない多くの端末では失敗 | コードの誤りで標準的なWindowsでは進まない(Phorion) |
Anthropicの説明は報道を通じたものだけ
2026年10月31日夕方時点で、Anthropicの公式サイト・稼働状況のページ・GitHubの変更履歴に、この件の告知は見当たりませんでした。
StepSecurityによると、Anthropicの社員は「自社のシステムは侵害されておらず、攻撃者がCursorのマーケットプレイスへのアクセスを使って公開した」「2.1.313は公式の配布元に出したことがない」と説明したとされます。
これはAnthropic自身のページではなく、報道を通じた説明です。侵入の経路は、どちらの会社もまだ詳しく明らかにしていません。
このニュースで誰の何が変わるのか
エンジニアの話に見えますが、AIコーディングツールはすでにマーケティングやWebの現場にも入ってきていますよね。影響が大きそうな3人の立場から考えてみます。
SEO・マーケティング担当者:自分のPCの鍵を見直すきっかけになる
Search ConsoleやGA4のデータ取得、CMSの一括修正を、CursorとClaude Codeで自動化し始めた担当者は少なくないはずです。
困りごとは、便利な拡張機能を入れるときに、安全かどうかを確かめる方法が分からないことではないでしょうか。
今回の件で、同じ名前の公式拡張でも、入手先のマーケットプレイスによって中身が違うことがありうると分かりました。
明日からやることは2つです。上の手順で自分の端末を確かめること、そしてPCに置いているAPIキーやサーバーの鍵を書き出してみることです。
鍵の置き場所が分かっていれば、万一のときに入れ替える範囲をすぐ決められます。この先、AIツールで扱う業務が増えるほど、担当者のPCに鍵が集まる流れは強まると考えられます。
マーケティング部長・Web担当役員:拡張機能を管理の対象に入れる
部長や役員の悩みは、「部下がどのAIツールを使っているのか、正直つかめていない」ことかもしれませんね。
AIツールの社内ルールは、使ってよいサービスの一覧で止まっている会社が多いと感じます。今回の件は、エディタの拡張機能と、その入手先までがルールの対象になることを示しました。
明日からやることは、部署でCursorやVS Codeを使っている人と、入れている拡張機能を聞き取ることです。あわせて、事故が起きたときに誰へ知らせるかを決めておきたいところです。
誰が何を使っているかの台帳があれば、今回のような通知が出た日に、確認すべき人をすぐ絞り込めます。
数か月から1年のうちに、AIツールの管理はアカウントの管理から、端末と拡張機能の管理へ広がっていく可能性があります。
サイト制作の内製を進める事業会社:自動更新の扱いを決める
制作会社に頼んでいたサイト改修を、AIコーディングツールで社内に取り込もうとしている会社もありますよね。困るのは、開発の安全管理の担当がまだいないことです。
今回、改ざん版は新規のインストールだけでなく、通常の更新でも入る形で配布されました。自動更新をそのままにしていた端末は、気づかないうちに受け取った可能性があります。
明日からやることは、業務の端末で拡張機能の自動更新をどう扱うか決めることです。たとえば、新しい版は数日待ってから入れる、といった決め方があります。
サイトのサーバーやCMSの鍵を扱う端末ほど、更新のルールを先に決めておくと安心です。内製化が進むほど、制作会社が担っていた安全管理を自社で持つ場面は増えていくと考えられます。
よくある質問
- Claude Code拡張の改ざん版の対象バージョンは?
-
Cursorの通知(2026年10月30日の更新後)では、Cursorのマーケットプレイスで配布された2.1.312と2.1.313のmacOS・Windows版です。報道の多くは2.1.313だけを挙げています。配布元にある正規の2.1.312は、改ざん版とは中身が異なります。
- VS CodeでClaude Code拡張を使っていても影響はありますか?
-
報じられている範囲では、MicrosoftのVS Code MarketplaceやOpen VSXから入れた場合は対象外です。どちらにも2.1.313は登録されておらず、2.1.312は改ざん版とは別の正規版です。Cursorも公式の配布元が影響を受けた証拠はないとしています。
- Claude Code拡張の改ざん版はいつ配布されましたか?
-
2026年10月29日の米国太平洋時間2時27分ごろから13時35分ごろまでです。日本時間では10月29日18時27分ごろから30日5時35分ごろまでの約11時間です。
- Claude Code拡張の被害はどう確かめますか?
-
SSHの鍵の一覧(authorized_keys)に「svc-telemetry」という名前の鍵があるかを確かめます。Cursorは、見つかった場合は侵害されたものとして扱い、修復スクリプトの実行と認証情報の入れ替えを行うよう求めています。
- Claude Code拡張を消せば安全ですか?
-
消すだけでは足りません。改ざん版は自動起動の仕組みを別に仕込むため、PhorionとStepSecurityはアンインストールだけでは残ると明言し、Cursorも、別に置かれたスクリプトが動き続けるため、アンインストールだけでは不十分なことがあるとしています。修復スクリプトか、通知に書かれた手順で取り除きます。
- 何人がClaude Code拡張の改ざん版を入れましたか?
-
CursorがSNSへの投稿で「最大5,000人」と述べたとBankInfoSecurityが報じています。ただし、2026年10月31日時点のセキュリティ通知の本文には人数が書かれていません。
- AnthropicはClaude Code拡張の件を発表しましたか?
-
2026年10月31日夕方時点で、Anthropicの公式サイトやGitHubの変更履歴に告知は見当たりません。社員が「自社のシステムは侵害されていない」と説明したとStepSecurityなどが報じています。
まとめ
Cursorは2026年10月29日(米国時間)、自社のマーケットプレイスでClaude Code拡張の改ざん版(2.1.312・2.1.313)が約11時間配布されたと公表しました。
改ざん版は攻撃者のSSH鍵を書き込み、外への通り道をつくろうとするものでした。
- 対象はCursorで日本時間10月29日夕方〜30日早朝に入れた・更新した端末。VS Code Marketplace・Open VSXには2.1.313はない
- 確認の目印はauthorized_keysの「svc-telemetry」。拡張機能を消すだけでは残る
- 影響人数・侵入経路・Anthropicの公式見解は、まだ確定していない
公式の拡張機能でも、どこから入れたかで中身が変わりうる、というのが今回いちばんの学びだと思います。まず自分の端末を確かめ、次に部署の拡張機能と鍵の置き場所を書き出すところから始めていこう。
参考・出典
- Cursor「Security notice — malicious version of Anthropic.claude-code (2.1.312 and 2.1.313) identified in the Cursor VS Code Extension Marketplace」(2026年10月29日、10月30日更新)
- Phorion「Official Claude Code Extension Compromise: Security Advisory」(2026年10月30日、10月31日更新)
- Socket「Cursor Removes Malicious Claude Code 2.1.313 Extension From Its Marketplace」
- StepSecurity「Trojanized Claude Code Extension Delivered Persistent SSH Backdoor to Developer Machines」(2026年10月30日)
- BankInfoSecurity「Cursor Confirms Anthropic Claude Code Extension Compromised」
- Open VSX「Claude Code for VS Code」
- GitHub anthropics/claude-code リリース一覧






