HTTPS化は、Googleが2014年からランキングシグナルとして公式に認める対策です。ただし効果は軽量で、本質はセキュリティとユーザー信頼。混在コンテンツの解消と301リダイレクトが移行の要点です。
常時SSL(全ページHTTPS化)は、いまや標準の対応です。SEO効果は限定的ですが、ブラウザ警告の回避やHTTP/2による高速化など、間接的なメリットは大きいといえます。
本記事は、HTTPSのSEO効果、メリット、移行手順、混在コンテンツやリダイレクトの注意点までを、Google公式情報を含む一次情報ベースで解説します。
この記事の結論
HTTPS化は順位を上げる施策ではなく、警告と信頼低下を避ける守りの必須対応だと考えています
今日からやること
- 全ページを301でHTTPSへ転送する
- 開発者ツールで混在コンテンツを探して直す
- Search Consoleにhttpsのプロパティを登録する
こんな人向け:HTTPのまま運営しているサイトや、HTTPS移行を控えた担当者
HTTPS化とSEO:効果の実際
HTTPS化は、通信を暗号化する仕組みであると同時に、SEOにも関わる要素です。
まず、GoogleがHTTPSをどう位置づけているか、そしてそのSEO効果がどの程度なのかを、誇張せず正確に理解しましょう。効果を過大評価も過小評価もしないことが大切です。
2014年からのランキングシグナル
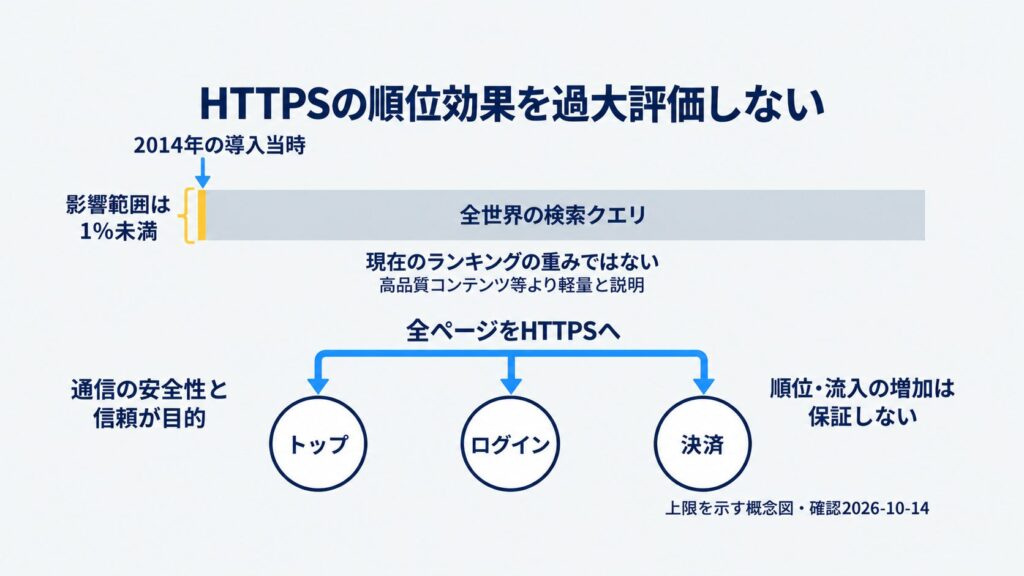
Googleは2014年にHTTPSをランキングシグナルとして使うと発表し、当時の影響範囲を全世界の検索クエリの1%未満と説明しました。
この数値は導入当時の対象範囲であり、2026年のランキング上の重みではありません。HTTPS化は安全な通信のために実施し、順位上昇を約束する施策として扱わないようにします。

「1%未満」は2014年の影響範囲で、現在の重みではありません
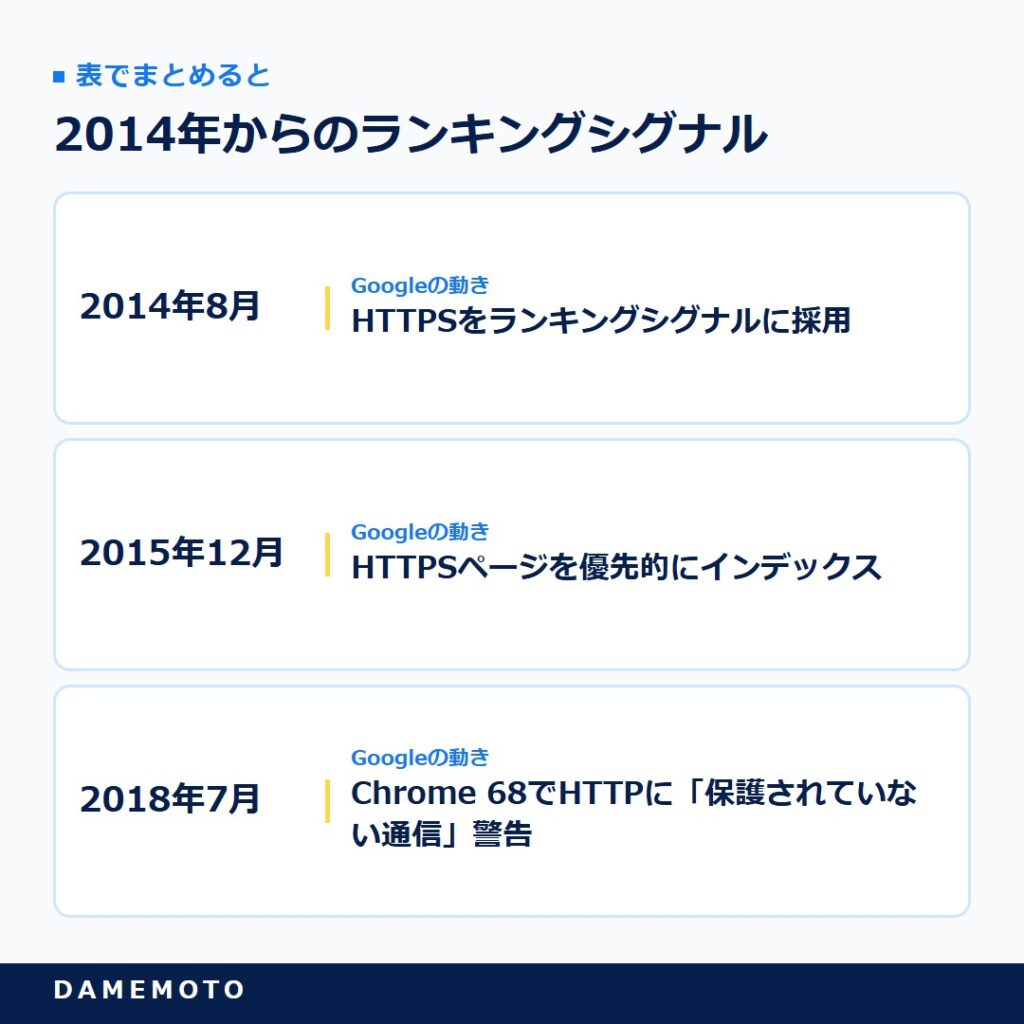
表で詳しく見る
| 年 | Googleの動き |
|---|---|
| 2014年8月 | HTTPSをランキングシグナルに採用 |
| 2015年12月 | HTTPSページを優先的にインデックス |
| 2018年7月 | Chrome 68でHTTPに「保護されていない通信」警告 |
ただし効果は軽量、本質は信頼
HTTPSのSEO効果について、正確に理解しておくべき点があります。
このランキングシグナルのブーストは、高品質のコンテンツやユーザートラフィックなど他の要因と比較すると、非常に軽量です(SSL.com)。
つまり、HTTPS化したからといって、それだけで順位が大きく上がるわけではありません。HTTPS化は「やって当然の前提」であり、決定打ではないのです。
HTTPS化の本質的な価値は、SEOのスコアそのものよりも、セキュリティとユーザーの信頼にあります。
HTTPページにはブラウザが警告を表示するため、HTTPS化しないことのほうが、むしろ大きなマイナスになります。
HTTPS化は「順位を上げる施策」というより「マイナスを避ける必須対応」と捉えるのが、実態に即した理解です。やっていて当たり前、やっていないと不利、という性質のものです。
常時SSLが標準、部分SSLはNG
HTTPS化は、サイト全体で行う「常時SSL」が標準です。
常時SSL(Always On SSL)とは、Webサイトの全ページをHTTPSでアクセスできるようにすることです(スロジカル)。
以前はログインページや決済ページだけをHTTPS化する方法もありましたが、現在はすべてのページをHTTPS化することが標準です。
特定のページのみHTTPS化すると、同じサイト内に非SSL(HTTP)ページが残り、安全でないサイトと認識されてしまいます(GMOグローバルサイン)。
これによりユーザーの利用が遠のき、結果として検索順位にも影響します。
また、ページごとにHTTPとHTTPSが混在すると、アクセス解析でCookieが保存されず、別々のユーザーとして記録されてしまうため、サイト内の行動分析も不鮮明になります。
SEO・セキュリティ・分析のいずれの観点からも、全ページをHTTPSに統一することが必須です。中途半端な部分SSLは、かえって問題を生みます。
DAMEMOTO代表鈴木「トップだけSSL」は今や逆効果、やるなら全ページ一択です
HTTPS化の相談で時々あるのが、「SSLにしたのに順位が上がらない」という声です。HTTPSのランキング効果は、Google自身が「軽量」と言っているくらい小さいもの。
それでもやるべきなのは、順位を上げるためというより、警告を避け、ユーザーに安心してもらうためです。逆に言えば、いまどきHTTPのままのサイトは、それだけで信頼を損ねている。
HTTPS化は攻めの施策でなく、守りの必須対応だと捉えるのが正確だと感じています。
基礎的な土台として確認してください。
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
HTTPS化の4つのメリット
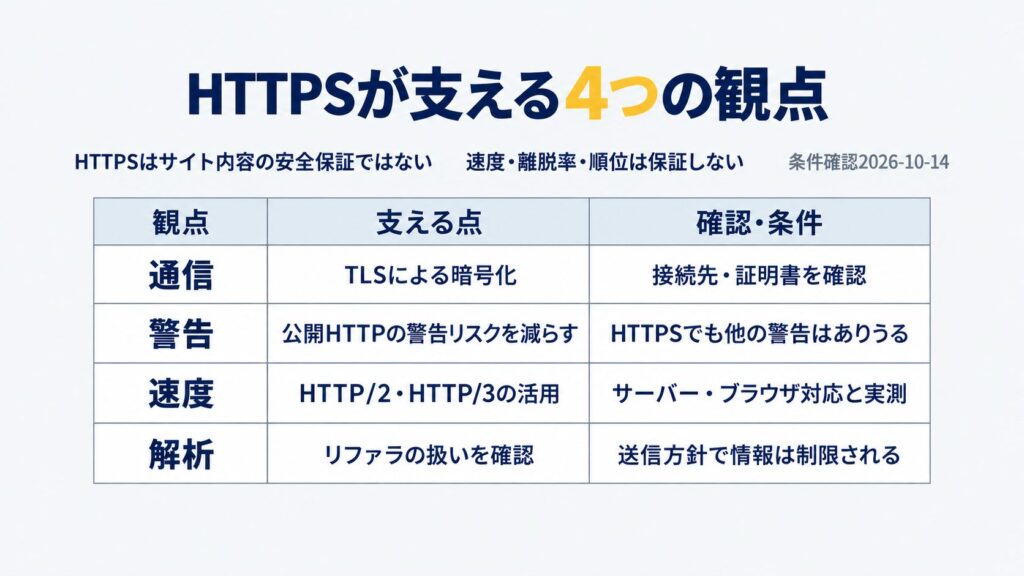
HTTPS化のメリットは、SEOだけではありません。セキュリティ、ブラウザ警告の回避、表示速度、アクセス解析の4つの観点から、HTTPS化がもたらす価値を整理します。これらを総合すると、HTTPS化は必須の対応だと分かります。
通信の暗号化でセキュリティ向上
最も本質的なメリットが、セキュリティの向上です。
SSL/TLSでHTTPS化されたサイトは、ユーザーが送信する個人情報や決済情報が暗号化されて通信されます(GMOグローバルサイン)。
これにより、3つのセキュリティリスクに対抗できます。1つ目は、本物そっくりのページに誘導して情報を盗む「なりすまし(フィッシング詐欺)」。
2つ目は、暗号化されていない公共Wi-Fiを悪用してログイン情報を盗む「中間者攻撃」。3つ目は、他人のCookieに入り込んでなりすます「Cookieの盗聴」です。
SSLサーバ証明書には、サイト運営者が実在することを保証する役割もあります。全ページの暗号化が、ユーザーを多様な脅威から守るのです。
個人情報を扱うサイトはもちろん、扱わないサイトでも、ユーザーの安全とプライバシーを守るために暗号化は不可欠です。
ブラウザ警告の回避と離脱防止
2つ目のメリットは、ブラウザ警告の回避です。Chromeをはじめとするモダンブラウザは、HTTPのページに「保護されていない通信」という警告を表示します(スロジカル)。
この警告は2018年7月のChrome 68以降で表示されるようになりました(Wepage)。
さらにGoogleは2025年10月、Chromeで「Always Use Secure Connections(常に安全な接続を使用する)」をデフォルト有効化し、公開HTTPサイトへの初回アクセス時に警告を表示すると公式発表しました(Google Security Blog)。
この変更は2段階で展開され、まず2026年4月リリースのChrome 147で「強化されたセーフ ブラウジング」を有効にしている10億人超のユーザーに適用され、続いて2026年9月22日に安定版が公開されたChrome 154(デスクトップ版)で、全ユーザーのデフォルトになりました(Chrome 154リリースノート)。
当初は2026年10月の予定でしたが、Chromeのリリース周期が2週間に短縮されたため前倒しになっています(Chrome for Developers)。
なお警告は公開サイト限定で、社内ネットワークやローカルIP・イントラネットは対象外とされ、Googleの計測では警告が出るアクセスは全体の3%未満・ユーザーの中央値で週1回未満とされています。
常時SSL化により、ユーザーがこうした警告画面を見る機会をなくし、離脱を防げます。警告が表示されると、ユーザーは「このサイトは危険かもしれない」と感じて離脱してしまいます。
HTTPのままだと警告で信頼と訪問者を失うリスクが、年々高まっています。ブラウザの方針はHTTPS前提へと進んでおり、HTTPS化はもはや避けて通れない対応です。
Chrome 154で警告はもう標準になりました。HTTPのままなら、今すぐ移行に取りかかりたいところです
HTTP/2による高速化とリファラ保持
3つ目と4つ目は、表示速度とアクセス解析のメリットです。常時SSL化すると、HTTP/2やHTTP/3という新しい通信プロトコルを利用できます。
これらはHTTPSが前提のため、HTTPS化によってページ読み込み速度の向上が期待できます(スロジカル)。
HTTP/2は従来のHTTP/1.1と比べて表示速度を大幅に向上させ、ユーザーの離脱を防ぎます。これは間接的にSEOにも好影響を与えます。
4つ目は、HTTP Referrer(リファラ)の保持です。HTTPページからHTTPSページへのリンク遷移では、ブラウザの仕様でリファラ情報が失われます。
自サイトをすべてHTTPSにすることで、アクセス解析でのリファラが「(direct)/(none)」になる問題を防げます(スロジカル)。
これにより、どこから来たユーザーかを正確に分析でき、施策の効果測定が正確になります。速度と分析の両面で、HTTPS化は運用を支えます。
表示速度の評価と改善の進め方はCore Web Vitals改善マニュアルで整理しています。
セキュリティ・警告回避・高速化・解析の4メリット
HTTPS化は、ユーザーの安心感を高め、サイト全体の信頼性を底上げする施策でもあります。あわせて取り組むと効果的です。
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
移行手順と混在コンテンツの注意点
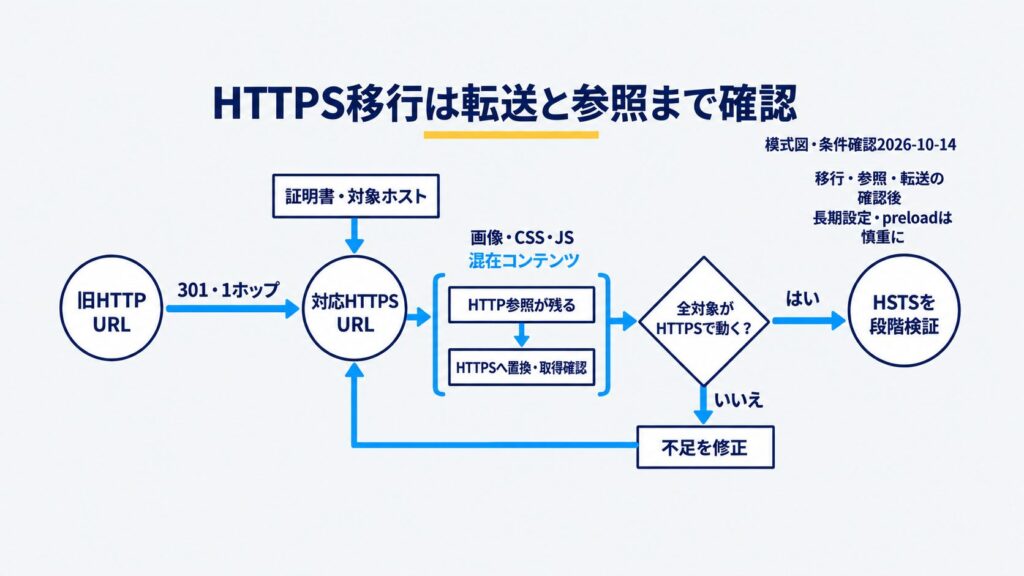
HTTPSへの移行は、SSL証明書の導入だけでは完了しません。301リダイレクト、混在コンテンツの解消、HSTSの設定など、SEO評価を落とさないための手順があります。慎重に進めるべきポイントを押さえましょう。
HTTP→HTTPSは301リダイレクト
移行で最も重要なのが、HTTPからHTTPSへのリダイレクト設定です。
古いHTTPのURLでアクセスしたときに、自動的にHTTPSのURLに転送されるよう設定します(Wepage)。
このリダイレクトには、恒久的な転送を意味する301リダイレクトを使用します。301リダイレクトにより、検索エンジンもHTTPSのURLを正規URLとして認識します(スロジカル)。
設定方法は、Apacheの場合は.htaccessまたはhttpd.confに、Nginxの場合はserverブロックにreturn 301を記述します。
301を使わないとSEO評価が分散するため、必ず恒久転送の301を使います。302(一時転送)では、検索エンジンが旧URLを正規と認識し続けてしまいます。
リダイレクトが正しく機能しているかは、HTTPのURLでアクセスしてHTTPSに転送されるかを確認します。
これにより、検索エンジンに登録済みの古いURLからのアクセスも、正しく移行できます。
転送の種類ごとの扱いの違いは301と302リダイレクトの違いもあわせて確認しておきたいところです。
混在コンテンツを解消する
もう1つの重要な作業が、混在コンテンツ(Mixed Content)の解消です。
混在コンテンツとは、HTTPSページの中にHTTPで読み込まれる画像・CSS・JavaScriptなどが含まれている状態です(Wepage)。
この状態では、せっかくHTTPS化しても鍵マークが表示されなかったり、コンテンツがブラウザにブロックされたりします。
解消方法は、画像・CSS・JavaScriptの読み込みURLを、httpからhttpsに変更することです。
多くの場合、コンテンツのHTTPSバージョンはすでに存在しており、URLに「s」を追加するだけで済みます(SSL.com)。
混在コンテンツを見つけるには、ブラウザの開発者ツールや専用のチェックツールを使うと効率的です。すべてのリソースがHTTPSで読み込まれるよう、漏れなく修正します。
鍵マークが表示されてはじめて、HTTPS化は完成です。
HSTSは完全移行後に設定する
移行の仕上げとして、HSTS(HTTP Strict Transport Security)の設定があります。
HSTSを設定すると、ブラウザが以後そのサイトへはHTTPSでのみアクセスするようになります(スロジカル)。
リダイレクトよりも対応漏れが起きにくく、初回アクセス後はブラウザ側でHTTPSを強制するため、より安全です。ただし、重要な注意点があります。
一度HSTSを設定すると、その解除は困難です。HSTSはHTTPS化が完全に完了してから設定するのが鉄則です。
まだHTTPS化が不完全な状態でHSTSを設定すると、HTTPでしかアクセスできないページがある場合に、ユーザーがアクセスできなくなる恐れがあります。
サイト全体のHTTPS化、リダイレクト、混在コンテンツの解消をすべて終えてから、最後にHSTSを設定します。
とくにHSTS Preload List(ブラウザにあらかじめHTTPS強制を登録する仕組み)への登録は、解除がChromeのソースコード反映を待つ必要があり数か月単位の時間がかかるため、いっそう慎重な判断が求められます(HSTS Preload List Submission)。
初期はmax-ageを短く設定して検証し、問題がないと確認できてから推奨値(1年以上)へ延ばすのが安全です。
なお、SSL証明書には無料のLet’s Encryptなどもあり、費用面のハードルは下がっています。手順を順序立てて進めることが、安全な移行の鍵です。
DAMEMOTO代表鈴木HSTSは「入れたら戻せない扉」、急がず移行が固まってから最後に閉めましょう
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
移行後の確認とよくある失敗
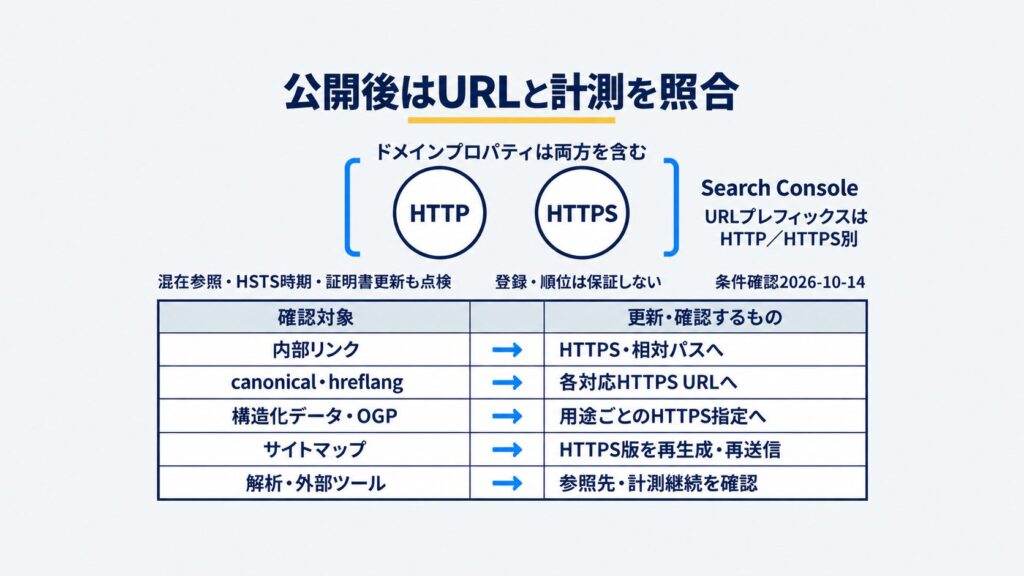
HTTPS化は移行作業を終えたあとの確認まで含めて完了です。Search Consoleの再設定、内部リンクや外部設定の見直し、ありがちな失敗の回避まで押さえておきましょう。移行直後のひと手間が、評価の取りこぼしを防ぎます。
Search Consoleにhttpsプロパティを登録
HTTPS移行後にまず行うべきは、Google Search Consoleへの対応です。Search Consoleでは、httpとhttpsは別のプロパティとして扱われます。
そのため、HTTPS化したら、httpsのプロパティを新たに登録(または「ドメインプロパティ」で一括管理)する必要があります。
これを忘れると、移行後のhttpsサイトのクロール状況やインデックス状況、検索パフォーマンスを正しく把握できません。あわせて、httpsのサイトマップを送信し直します。
移行後はhttpsプロパティの登録とサイトマップ再送信を忘れないことが大切です。
移行直後はインデックスの入れ替わりが起こるため、カバレッジ(ページ)レポートで、httpsのURLが正しくインデックスされているか、エラーが出ていないかを定期的に確認します。
データの推移を見ながら、移行が順調に進んでいるかを見守ります。移行後に見るべき画面はSearch Consoleの主要レポートの使い方で手順をまとめています。
内部リンク・外部設定をhttpsに統一
見落としやすいのが、サイト内外の各種設定の更新です。
サイト内の内部リンクが、httpの絶対URLのまま残っていると、無駄なリダイレクトが発生し、表示速度やクローラビリティに影響します。
内部リンクはhttpsに統一するか、相対パスにします。
あわせて、canonicalタグやhreflang、構造化データ内のURL、OGP(SNS共有用のメタ情報)のURLも、すべてhttpsに更新します。
サイト内のあらゆるURL指定をhttpsに揃えることで、シグナルの一貫性が保たれます。
サイト外では、Googleアナリティクスの設定URL、Search Consoleの登録、外部ツールの連携設定なども見直します。
これらの更新を怠ると、計測のずれやリンク評価の取りこぼしが起きます。移行は、HTMLのリダイレクトだけでなく、関連するすべての設定を含めて完了と考えるべきです。
ありがちな失敗を避ける
HTTPS移行でありがちな失敗を、最後に整理します。第一に、リダイレクトを302(一時転送)で設定してしまうこと。これでは検索エンジンが旧URLを正規と認識し続けます。
第二に、混在コンテンツを解消しきれず、鍵マークが表示されないまま放置すること。第三に、HTTPS化が不完全なままHSTSを設定し、アクセス不能なページを生んでしまうこと。
第四に、SSL証明書の有効期限切れです。証明書には有効期限があり、更新を忘れると突然サイトに大きな警告が表示され、アクセスできなくなります。
無料のLet’s Encryptは有効期限が短いため、自動更新の設定が不可欠です。これらはいずれも、確認を怠ることで起こる失敗です。
移行作業そのものよりも、移行後の検証と継続的な管理のほうが、トラブル防止には重要だといえます。一つずつ確実に潰していきましょう。
よくある質問
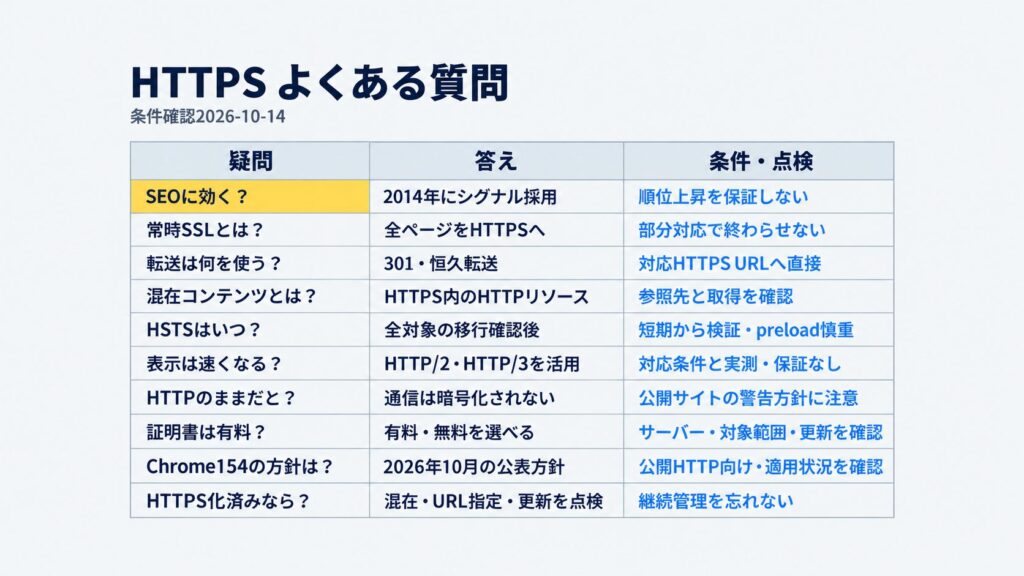
- HTTPS化はSEOに効果がありますか?
-
あります。Googleは2014年8月にHTTPSをランキングシグナルとして使用すると公式発表し、2015年12月にはHTTPSページを優先的にインデックスするとアナウンスしました。ただし、このシグナルは高品質コンテンツなどと比べると軽量です。順位を大きく上げるというより、やって当然の前提と捉えるのが正確です。
- HTTPS化でいう常時SSLとは何ですか?
-
Webサイトの全ページをHTTPSでアクセスできるようにすることです。以前はログインや決済ページだけHTTPS化する方法もありましたが、現在は全ページのHTTPS化が標準です。部分的なHTTPS化だと、残ったHTTPページのせいで安全でないサイトと認識され、検索順位やアクセス解析に悪影響が出ます。
- HTTPからHTTPSへのリダイレクトは何を使いますか?
-
恒久的な転送を意味する301リダイレクトを使います。301により、検索エンジンもHTTPSのURLを正規URLとして認識します。302(一時転送)を使うと旧URLが正規と認識され続け、SEO評価が分散します。Apacheは.htaccess、Nginxはserverブロックにreturn 301を記述します。設定後は転送が機能するか確認しましょう。
- HTTPS化で問題になる混在コンテンツとは何ですか?
-
HTTPSページの中に、HTTPで読み込まれる画像・CSS・JavaScriptなどが含まれている状態です。この状態だと鍵マークが表示されなかったり、コンテンツがブロックされたりします。画像やリソースの読み込みURLをhttpsに変更して解消します。ブラウザの開発者ツールやチェックツールで見つけられます。
- HSTSはいつ設定すべきですか?
-
サイト全体のHTTPS化が完全に完了してから設定します。HSTSはブラウザに以後HTTPSのみでアクセスさせる仕組みで、対応漏れが起きにくく安全ですが、一度設定すると解除が困難です。HTTPS化が不完全なまま設定すると、HTTPでしかアクセスできないページがあった場合にアクセス不能になる恐れがあります。
- HTTPS化するとページ表示は速くなりますか?
-
速くなる可能性があります。HTTPS化すると、HTTP/2やHTTP/3という新しい通信プロトコルを利用できます。これらはHTTPSが前提で、従来のHTTP/1.1より表示速度を大幅に向上させます。表示が速くなるとユーザーの離脱が減り、間接的にSEOにも好影響を与えます。速度とセキュリティの両面でメリットがあります。
- HTTPのままだとどうなりますか?
-
Chromeなどのブラウザに「保護されていない通信」という警告が表示され、ユーザーが離脱しやすくなります。さらにChromeでは、2026年4月のChrome 147(強化されたセーフ ブラウジング利用者)に続き、2026年9月公開のChrome 154から全ユーザーで、公開HTTPサイトへの初回アクセス時に警告が出るようになりました。検索順位でも不利になり、通信が暗号化されないセキュリティリスクも残ります。HTTPS化は実質的に必須です。
- HTTPS化に必要なSSL証明書は有料ですか?
-
有料のものもありますが、無料のSSL証明書(Let’s Encryptなど)も利用できます。多くのレンタルサーバーでは、無料SSLが標準で提供されており、管理画面から簡単に設定できます。費用面のハードルは大きく下がっているため、コストを理由にHTTPS化を見送る必要はほぼありません。まずは利用中のサーバーの提供状況を確認しましょう。
- Chrome 154の変更でHTTPのサイトはどうなりますか?
-
2026年9月22日公開のChrome 154(デスクトップ版)で全ユーザーのデフォルトになり、公開HTTPサイトへの初回アクセス時に警告が出ます。先行して2026年4月のChrome 147で「強化されたセーフ ブラウジング」利用者(10億人超)に適用されていました。警告は公開サイト限定で社内ネットワークは対象外、Googleの計測では警告が出るのは全アクセスの3%未満とされていますが、公開サイトを運営しているなら早めの対応が安全です。
- すでにHTTPS化済みなら、もうやることはありませんか?
-
基本的には完了していますが、混在コンテンツの残存、内部リンクやcanonical・OGPのhttp残り、SSL証明書の自動更新設定の3点は定期的に点検する価値があります。とくに証明書の有効期限切れは突然の警告表示につながるため要注意です。
【独自】HTTPS移行「着手前 → 公開後」判断フロー
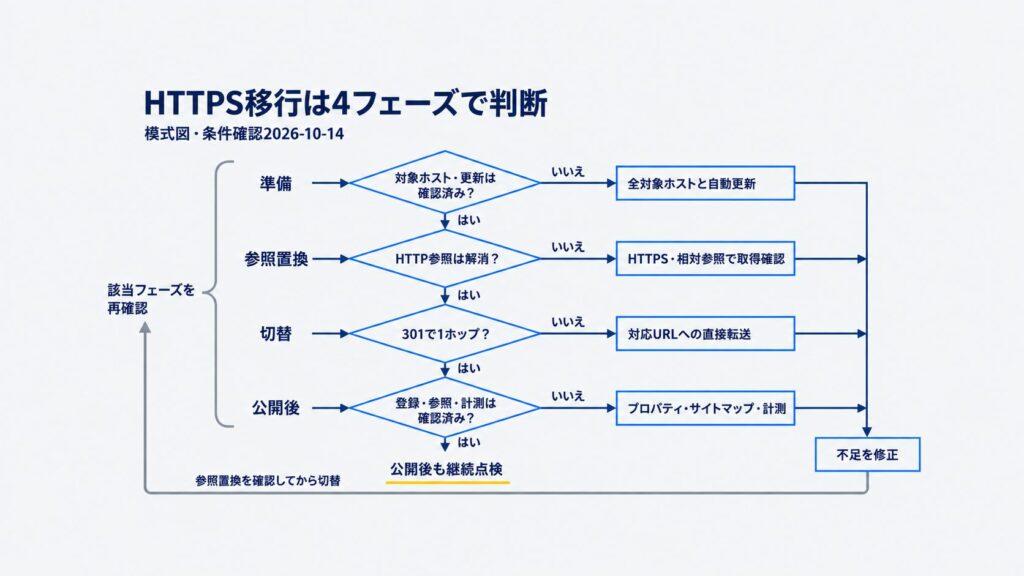
HTTPS化は「証明書を入れて終わり」ではなく、リダイレクト設計・混在コンテンツ解消・各種ツールの再設定までを一連の流れで管理して初めて評価が安定します。
HTTPSはGoogleが2014年に公表したランキングシグナルですが、その重みは軽量であり、過度な順位上昇を期待するより「移行ミスでマイナスを出さない」ことが本質です。
下表は移行を4フェーズに分け、各フェーズで「何を判断し、何をやったら次へ進むか」を整理した判断フローです。自社の進捗を上から照合してください。
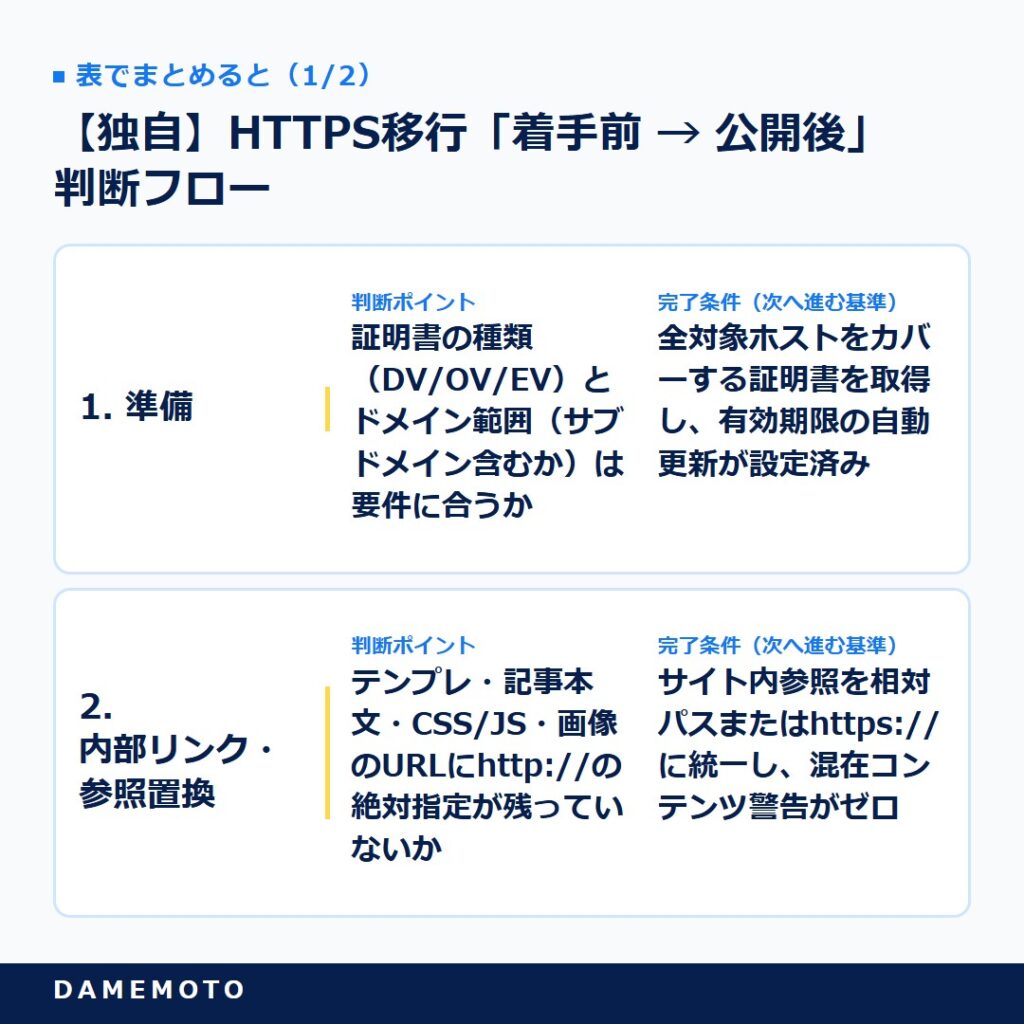
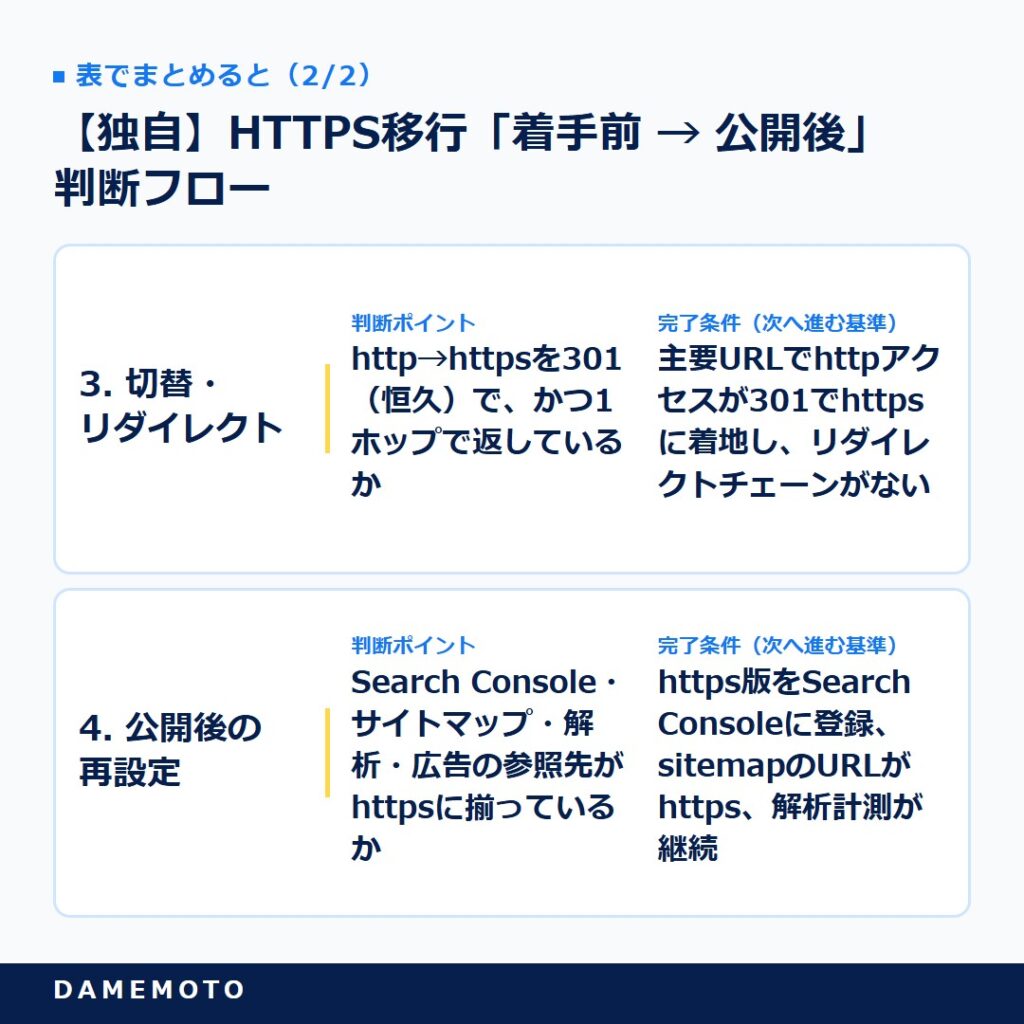
表で詳しく見る
| フェーズ | 判断ポイント | 完了条件(次へ進む基準) |
|---|---|---|
| 1. 準備 | 証明書の種類(DV/OV/EV)とドメイン範囲(サブドメイン含むか)は要件に合うか | 全対象ホストをカバーする証明書を取得し、有効期限の自動更新が設定済み |
| 2. 内部リンク・参照置換 | テンプレ・記事本文・CSS/JS・画像のURLにhttp://の絶対指定が残っていないか | サイト内参照を相対パスまたはhttps://に統一し、混在コンテンツ警告がゼロ |
| 3. 切替・リダイレクト | http→httpsを301(恒久)で、かつ1ホップで返しているか | 主要URLでhttpアクセスが301でhttpsに着地し、リダイレクトチェーンがない |
| 4. 公開後の再設定 | Search Console・サイトマップ・解析・広告の参照先がhttpsに揃っているか | https版をSearch Consoleに登録、sitemapのURLがhttps、解析計測が継続 |
このフローの肝は、フェーズ2を終える前にフェーズ3へ進まないことです。参照置換が不完全なまま切り替えると混在コンテンツが残り、ブラウザの安全表示が崩れます。
なおChromeは段階的にHTTP接続への警告を強めており、2026年9月公開のChrome 154から、公開サイトへのHTTPアクセスにはデフォルトで警告が出るようになっています。
未対応サイトは早めにこのフローで棚卸ししておきましょう。ドメイン変更やリニューアルを伴う場合は、サイト移行で順位を守る工程チェックリストを読むと判断しやすくなるはずです。
【独自】HTTPS移行でやりがちな失敗パターン集
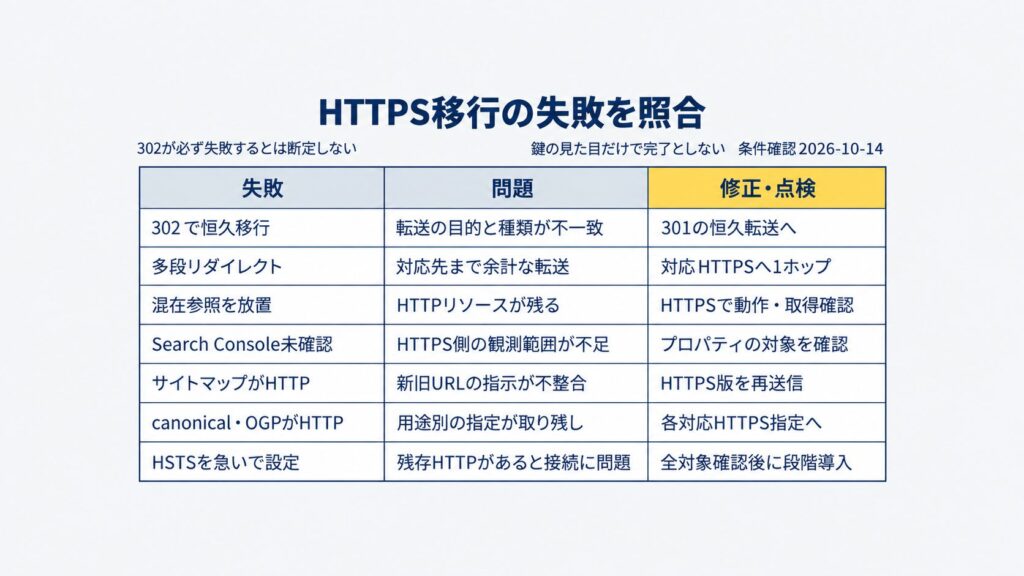
HTTPS移行のトラブルは「証明書」よりも「移行設計の詰めの甘さ」から生まれます。順位下落・計測欠損・警告表示の多くは、下に挙げた典型パターンのいずれかに当てはまります。心当たりのある項目から検証してください。
- 302リダイレクトで切替:恒久移転を一時リダイレクトで返し、評価の引き継ぎが安定しない。301で統一する。
- リダイレクトチェーン:http→www→httpsのように多段ホップになり、クロール効率と速度を損なう。1ホップで終わらせる。
- 混在コンテンツの放置:本文の画像や外部スクリプトがhttp://指定のままで、鍵マークが外れる。参照を全て見直す。
- Search Console未登録:https版のプロパティを登録し直さず、計測やインデックス状況を見失う。
- サイトマップ放置:sitemap内のURLがhttpのままで、新旧が混在する。https版で再生成・再送信する。
- canonical・OGPの取り残し:canonicalやog:urlがhttpを指したままで、正規化が分散する。
- HSTS早すぎ設定:移行検証が済む前に長期HSTSを入れ、不具合時の切り戻しを困難にする。安定後に段階導入する。
これらは単独で起きるより複合することが多いのが特徴です。移行直後はSearch Consoleのカバレッジとブラウザのセキュリティ表示を併せて確認し、上のリストをチェックリストとして一巡させると、見落としを大きく減らせます。
正直に言うと:HTTPS化に「SEO効果」を期待しすぎない
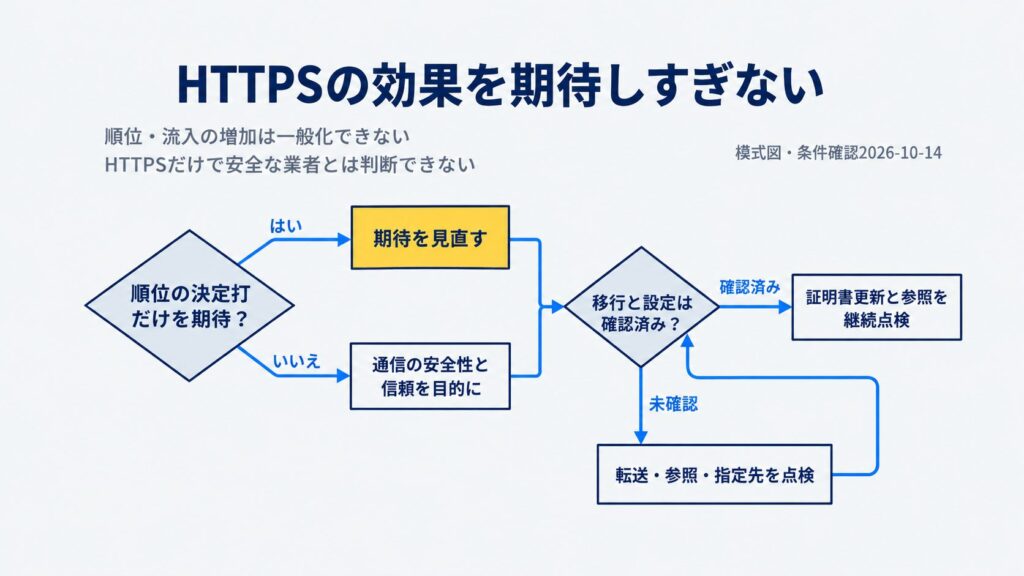
HTTPSはGoogleが認める数少ない明示的ランキング要因ですが、その効果を過大評価すると判断を誤ります。ここでは、本記事を読んで「HTTPS化すれば順位が上がる」と期待した方に、正直にお伝えしておきたいことを整理します。
HTTPS化だけで大きな順位上昇を期待するのは適切ではありません。一方、Googleは現在もHTTPSを推奨しています。
通信の安全性を確保し、移行時にはリダイレクト・canonical・内部リンク・混在コンテンツを点検することが実務上の要点です。
HTTPS以外の技術要素も含めた点検はテクニカルSEOの監査チェックリストで一覧にしています。
本記事で断定を避けた点も明示しておきます。
「HTTPS化で順位が何位上がる」「移行で流入が何%増える」といった数値は、サイトの状況や競合環境で大きく変わり、一般化した数字を出典付きで断定することはできません。
本記事はGoogle公式情報と一次情報に基づく仕組み・手順の解説に徹しており、効果を保証する数値は扱っていません。
HTTPS化はやって当然・やらないと不利という性質のものだと理解したうえで、淡々と確実に移行を完了させるのが正解です。
まとめ:HTTPS化はセキュリティと信頼の土台
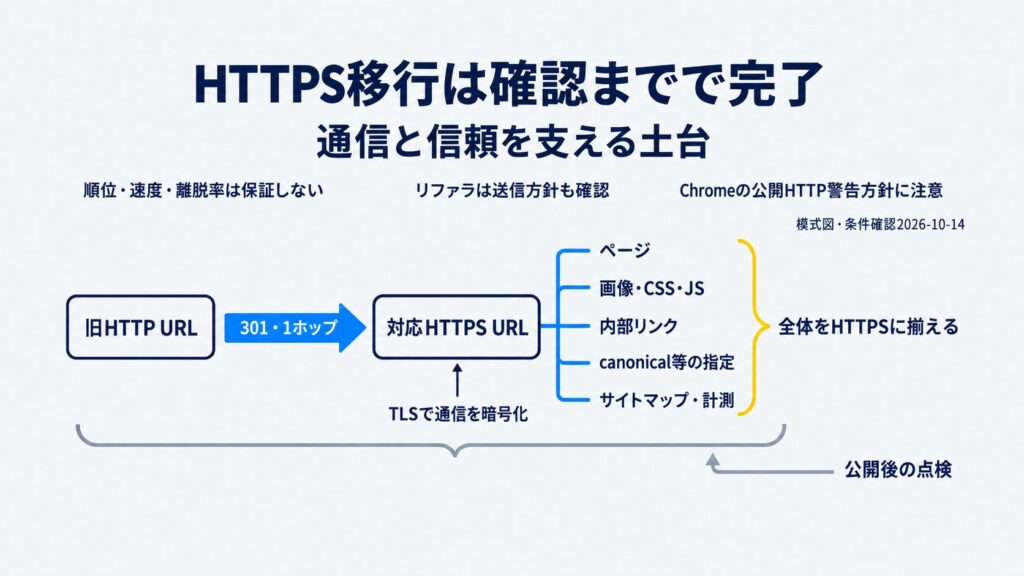
HTTPS化は、Googleが2014年から軽量なランキングシグナルとして公式に認める対策ですが、本質的な価値はセキュリティとユーザー信頼の担保にあります。
通信の暗号化、ブラウザ警告の回避、HTTP/2・HTTP/3による高速化、リファラの保持といったメリットは、検索順位以上に運用全体を支えます。
移行では、混在コンテンツの解消と301リダイレクトの確実な設定が要点です。
Chromeは2026年4月のChrome 147(強化されたセーフ ブラウジング利用者向け)に続き、2026年9月公開のChrome 154で全ユーザーのデフォルトとして公開HTTPサイトに警告を表示するようになっており、HTTPS化は実質的に必須の対応といえます。
参考URL一覧
- Google Security Blog・HTTPS by default:https://security.googleblog.com/2025/10/https-by-default.html
- Googleウェブマスター向け公式ブログ・HTTPS をランキング シグナルに使用します(2014年8月):https://webmaster-ja.googleblog.com/2014/08/https-as-ranking-signal.html
- Chrome for Developers・Chrome 154 リリースノート(Ask before HTTP on by default):https://developer.chrome.com/release-notes/154
- Chrome for Developers・Chromeのリリース周期を2週間に短縮(2026年3月):https://developer.chrome.com/blog/chrome-two-week-release
- GMOグローバルサイン・常時SSL(Always On SSL)とは:https://jp.globalsign.com/ssl/about/always-on-ssl.html
- スロジカル・常時SSL化のメリット:https://www.slogical.co.jp/ssl/faq/always_on_ssl
- SSL.com・すべての場所で混合コンテンツを削除してSEOを改善する:https://www.ssl.com/ja/記事/httpsすべての場所で混合コンテンツを削除してSEOを改善する
- Wepage・HTTPS化(常時SSL化)の方法と注意点:https://wepage.com/blog/article/12/index.html
- HSTS Preload List Submission:https://hstspreload.org/
補足参考資料