WordPressセキュリティとは、WordPressで作ったサイトを改ざん・乗っ取り・情報漏えいから守るための、更新・ログイン保護・サーバー設定・バックアップなどの対策の組み合わせです。
先に答えを言えば、いちばん効くのは「本体・プラグイン・テーマ・PHPを最新に保つこと」です。2025年に見つかったWordPress関連の脆弱性のうち、91%はプラグインにありました。
そのうえでログインを守り、サーバーで入口を減らし、もしものときに戻せる状態を作っておく。改ざんされると検索結果に警告が出て、SEOにも直接響きます。
この記事では、2026年10月時点の公式情報をもとに、やる順番と、改ざんされたときの検索面での回復までを整理しました。
この記事の結論
プラグインを足すより、更新を止めず不要なものを減らすことが一番の守りだと考えています
今日からやること
- サイトヘルスでPHPとWordPressの版を確かめる
- 使っていないプラグインとテーマを削除する
- Search Consoleに登録して通知メールを受け取る
こんな人向け:WordPressでサイトを運営していて、何から守ればよいか迷っている担当者・ブロガーの方数値の出典:Patchstack「State of WordPress Security in 2026」、WordPress.org「Requirements」
WordPressセキュリティの答え|狙われる入口の大半はプラグイン
WordPressのサイトが破られるとき、入口になりやすいのは本体よりもプラグインです。まずは「なぜ狙われるのか」と「どこが弱いのか」を数字で押さえておきたいところですよね。
そのうえで、対策を3つの層に分けて考えると、やることの順番が見えてきます。
WordPressが狙われやすい理由
W3Techsの調査では、2026年10月30日時点でWordPressは全ウェブサイトの39.5%で使われています。CMSが分かっているサイトに限れば58.2%です(W3Techs・WordPressの利用統計)。
使う人が多いほど、同じ弱点を持つサイトもまとめて見つけやすくなりますよね。つまり狙われるのはWordPressが特別に弱いからではなく、数が多く、同じ部品を使うサイトが並んでいるからだといえます。
小さな個人ブログでも、自動化された攻撃の対象からは外れません。「うちは狙われるほど大きくない」は、残念ながら守りの理由になりにくいでしょう。
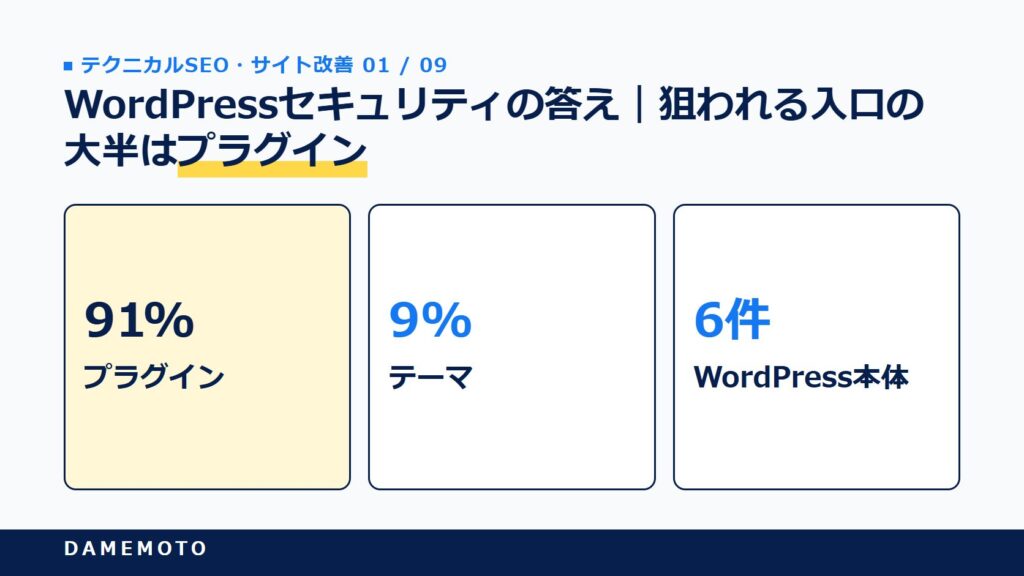
脆弱性の91%はプラグイン、本体は6件
WordPressの脆弱性情報を集めているPatchstackの年次報告によると、2025年にWordPress関連で新たに見つかった脆弱性は11,334件で、前年より42%増えました(Patchstack・State of WordPress Security in 2026)。
内訳は91%がプラグイン、9%がテーマ。WordPress本体で報告されたのは6件だけで、いずれも優先度の低いものだったとされています。
守る場所の優先順位は、この数字がそのまま教えてくれます。本体の設定をいじり回す前に、入れているプラグインとテーマを見直すほうが効き目は大きいはずです。
2026年は本体のセキュリティ修正も多かった
とはいえ本体の更新を軽く見てよいわけではありません。WordPress 7.0は2026年5月20日に公開され、その後7月17日の7.0.2から10月28日の7.1.4まで、セキュリティ修正を含むリリースが7回出ています(WordPress.org・Securityカテゴリの記事一覧をもとに数えた値)。
7.0.2では深刻度の高い問題のため、WordPress.orgが自動更新の仕組みを使って強制的に更新を配りました(WordPress 7.0.2 Release)。
最新の7.1.4(2026年10月28日)も、複数の修正を含むセキュリティリリースです。公式は「最新版だけが積極的にサポートされる」と明記しています(WordPress 7.1.4)。
対策は「更新・入口・復旧」の3層で考える
この記事では、対策を3つの層に分けて並べています。
- 更新:本体・プラグイン・テーマ・PHPを新しく保ち、穴そのものを減らす
- 入口:ログインやサーバーの設定で、入られる経路を絞る
- 復旧:バックアップと監視で、破られても早く気づいて戻す
WordPress公式の「Hardening WordPress」も、セキュリティはリスクをなくすことではなく減らすことだと書いています(Hardening WordPress)。完璧を目指すより、3つの層に1つずつ穴がない状態を作るほうが現実的ではないでしょうか。
 DAMEMOTO代表鈴木
プラグインを足す前に、まず減らす。ここが出発点ですね
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
最優先は更新|本体・プラグイン・PHPを最新に保つ
更新は、手間に対して効果がいちばん大きい対策です。脆弱性の修正が公開されると、その中身は広く知られる状態になります。
公式の「Hardening WordPress」も、修正が出たあとの古い版は攻撃を受けやすくなると説明しています。本体、プラグインとテーマ、PHPの順に見ていこう。
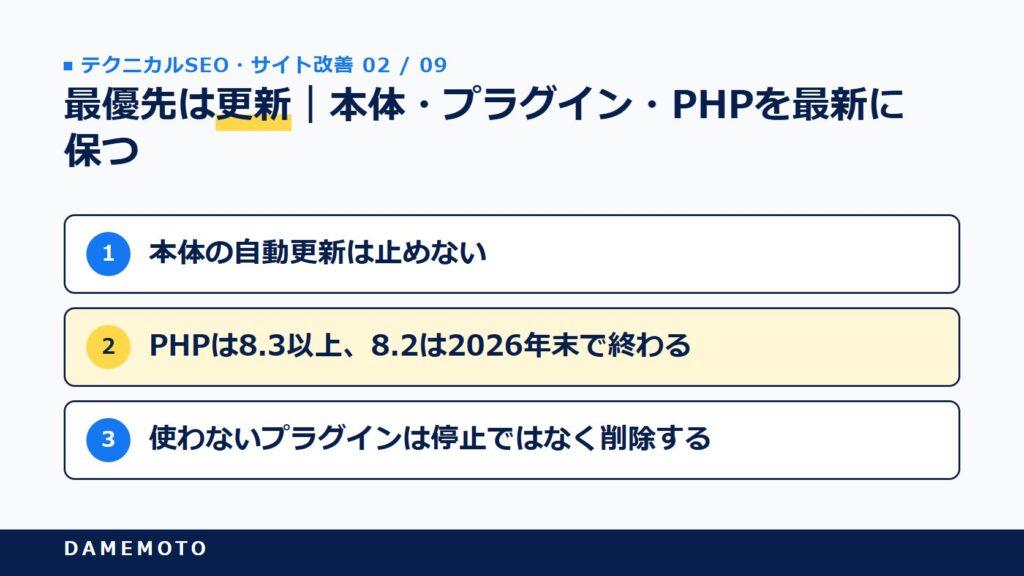
本体の自動更新は止めない
WordPressにはバージョン3.7から自動更新の機能があり、セキュリティ修正を含むマイナーリリースは初期設定のままなら自動で当たります(Upgrading WordPress)。
「勝手に変わるのが怖い」と止めてしまう人もいますよね。ただ、7.0.2のように公式が強制更新で配る場面もあり、自動更新の仕組みごと止めていると、緊急の修正が届かないおそれがあります。
大型の更新(7.1→7.2のようなメジャーリリース)は、バックアップを取ってから手動で当てる運用でも構いません。次の7.2は2026年12月上旬に予定されています。
プラグインとテーマは自動更新を使い分ける
WordPress 5.5からは、プラグインとテーマも1つずつ自動更新をオンにできます。自動更新は初期設定で1日2回動き、結果はメールで知らせてくれます(Plugin and themes auto-updates)。
分け方の目安は、表示に関わらない小さなプラグインは自動、ページビルダーやECなど大物は手動です。大物は更新で表示が崩れることがあるため、ステージング環境やバックアップで試してから当てます。
手動にしたものは「更新が出たら1週間以内に当てる」など、期限を決めておかないと放置されがちです。
PHPは8.3以上、8.2は2026年末で終わる
見落とされやすいのが、WordPressを動かしているPHPのバージョンです。WordPress.orgはPHP 8.3以上を推奨しており、PHP 7.4以上でも動くものの、古い版はサポートが切れていて脆弱性にさらされるおそれがあると書いています(WordPress.org・Requirements)。
PHPの公式サイトによると、PHP 8.2のセキュリティサポートは2026年12月31日まで、8.3は2027年12月31日までです(PHP・Supported Versions)。8.2のサイトは、年内に切り替えの段取りをつけておきたいですね。
2026年10月21日には、PHPそのものの重大な脆弱性2件が修正され、WordPress.orgも更新を呼びかけました。PHPの版は、管理画面の「ツール」→「サイトヘルス」→「情報」→「サーバー」で確かめられます(Critical PHP Security Release)。
使わないプラグインは停止ではなく削除する
停止しただけのプラグインも、ファイルはサーバーに残ります。使っていないものは「無効化」で止めず、削除まで済ませるのが基本です。
Googleが紹介する復旧手順でも、使っていないアプリやプラグインの削除は再発防止の項目に入っています(web.dev・Clean and maintain your site)。テーマも、使っているものと予備の標準テーマ1つ以外は消して構いません。
残すプラグインは、配布ページの「最終更新日」と「検証済み最新バージョン」を見て、手入れが続いているかを確かめておこう。何年も更新がないものは、代わりを探す合図だと思います。
更新が止まっているサイトはまだ多い
W3Techsの同じ調査では、2026年10月30日時点でWordPressサイトのうちバージョン7系は67.6%でした。残りの3割あまりは6系以前で動いている計算になります(W3Techs)。
しかも7系の中にも、最新の7.1.4ではない版が含まれます。公式が手厚く面倒を見るのは最新版だけなので、「7系だから大丈夫」ではなく「最新の番号か」で判断するほうが安全です。
更新を含む公開後の基本設定の全体像は、WordPress SEOの初期設定5つにまとめています。
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
ログインとサーバー設定で入口を減らす
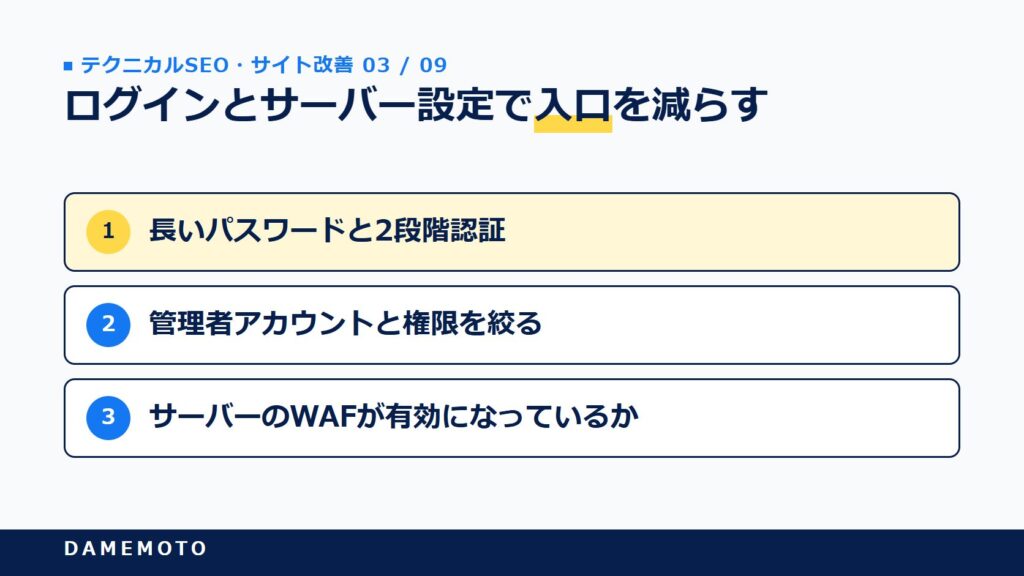
更新で穴を減らしたら、次は入られる経路を絞ります。管理画面へのログイン、ファイルを書き換えられる機能、サーバー側の防御、そして通信の暗号化です。
どれも一度設定すれば効き続けるものばかりなので、まとめて片づけてしまいましょう。
パスワードを長くし、2段階認証を足す
ログインの守りは、まずほかのサービスと使い回さない長いパスワードから。パスワード管理ツールで作った文字列にしておけば、覚える手間もかかりません。
そのうえで、スマホのアプリで作る確認コードを足す2段階認証を入れます。WordPress.orgのコミュニティが開発する「Two Factor」プラグインは、認証アプリ・メールでのコード・予備コードに対応しています(Two Factor)。
パスワードが漏れても、2段階認証があれば、それだけでは入られない状態を作れます。管理者権限を持つアカウントから順に設定していくのが近道です。
管理者アカウントと権限を絞る
「ユーザー」一覧を開いて、管理者権限を持つ人が何人いるかを数えてみてください。退職者や外注先のアカウントが管理者のまま残っているのは、よくある見落としです。
記事を書くだけの人は「投稿者」や「編集者」で足ります。管理者は必要な人数だけにし、使わなくなったアカウントはすぐ消す。これだけで、万一の被害の範囲を小さくできます。
あわせて、ユーザー名をそのまま表示名に使わず、ニックネームを表示する設定にしておくと、ログイン名を外に出さずに済みます。
レンタルサーバーのWAFとログイン保護を有効にする
国内の主なレンタルサーバーには、WAF(ウェブアプリケーションファイアウォール)や、海外からの管理画面アクセスを制限する機能が用意されていることが多いですよね。初期設定でオフのこともあるので、管理パネルで一度確かめておきたいところです。
公式の「Hardening WordPress」は、サーバー会社が責任を持つのは土台の部分までで、入れたアプリケーションの管理はサイト運営者の側にあると説明しています。
サーバーのWAFは、プラグインより手前で不正な通信を止められるのが強みです。サーバー側の防御を土台にして、足りない部分をプラグインで補う順番がよいと感じます。
管理画面からのファイル編集を止める
WordPressの管理画面には、テーマやプラグインのファイルを直接書き換えられる編集機能があります。便利な反面、管理画面に入られたときに被害を広げる道具にもなってしまいますよね。
公式の「Hardening WordPress」は、wp-config.phpにDISALLOW_FILE_EDITの設定を1行足して、この編集機能を無効にする方法を紹介しています。ふだん使わない機能は、閉じておくほど入口が減るといえるでしょう。
同じ考え方で、外部ツールから投稿しないならXML-RPCの無効化も検討の候補です。ただしアプリやほかのサービスとの連携が止まることがあるため、使っている機能を確かめてから判断します。
常時SSLと、別の場所に残すバックアップ
WordPress.orgの推奨環境には、PHPやデータベースと並んでHTTPSへの対応が挙がっています(WordPress.org・Requirements)。ログイン情報を暗号化して送るためにも、サイト全体をhttpsにそろえておきましょう。移行の手順はHTTPS化の移行手順と混在コンテンツの直し方で整理しています。
バックアップは、ファイルとデータベースの両方を、サーバーとは別の場所に、日付の違うものを複数残すのが理想です。同じサーバーにしかないと、サーバーごと被害を受けたときに一緒に失われます。
改ざんに気づくのが遅れると、新しいバックアップほど汚れていることもあります。何世代か前まで戻れるようにしておくと、復旧の選択肢が増えるでしょう。
バックアップは「戻せるか」を一度試して、初めて安心できます
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
セキュリティプラグインの選び方|2026年10月時点の主な5つ
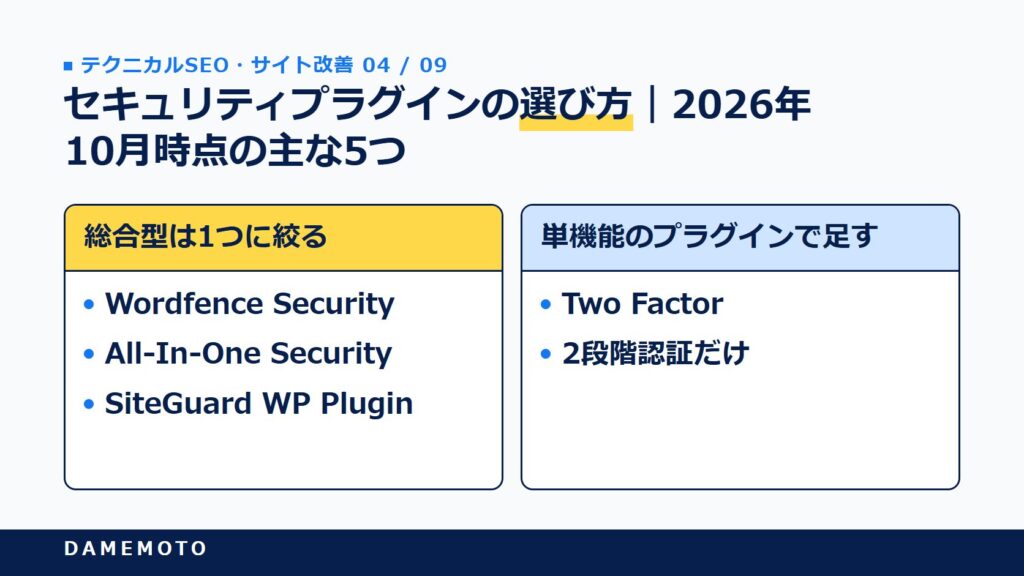
セキュリティプラグインは、ログイン保護・ファイアウォール・改ざんの検知などをまとめて引き受けてくれる道具です。ただし数を入れるほど安全になるわけではありません。
2026年10月下旬にWordPress.orgの配布ページで確かめた現状と、選ぶときの考え方を見ていきます。
総合型は1つに絞る
ファイアウォールやログイン保護を持つ総合型のプラグインを2つ以上入れると、同じ処理がぶつかってログインできなくなる・画面が真っ白になるといったトラブルの原因になります。
たとえばSiteGuard WP Pluginの説明にも、ログインURLを変える機能はほかのプラグインの同種の機能と一緒に使わないよう注意書きがあります(SiteGuard WP Plugin)。
総合型は1つ、足りない機能だけを単機能のプラグインで足す。この組み方なら、何が原因で動かないのかも切り分けやすくなります。
主なセキュリティプラグインの比較
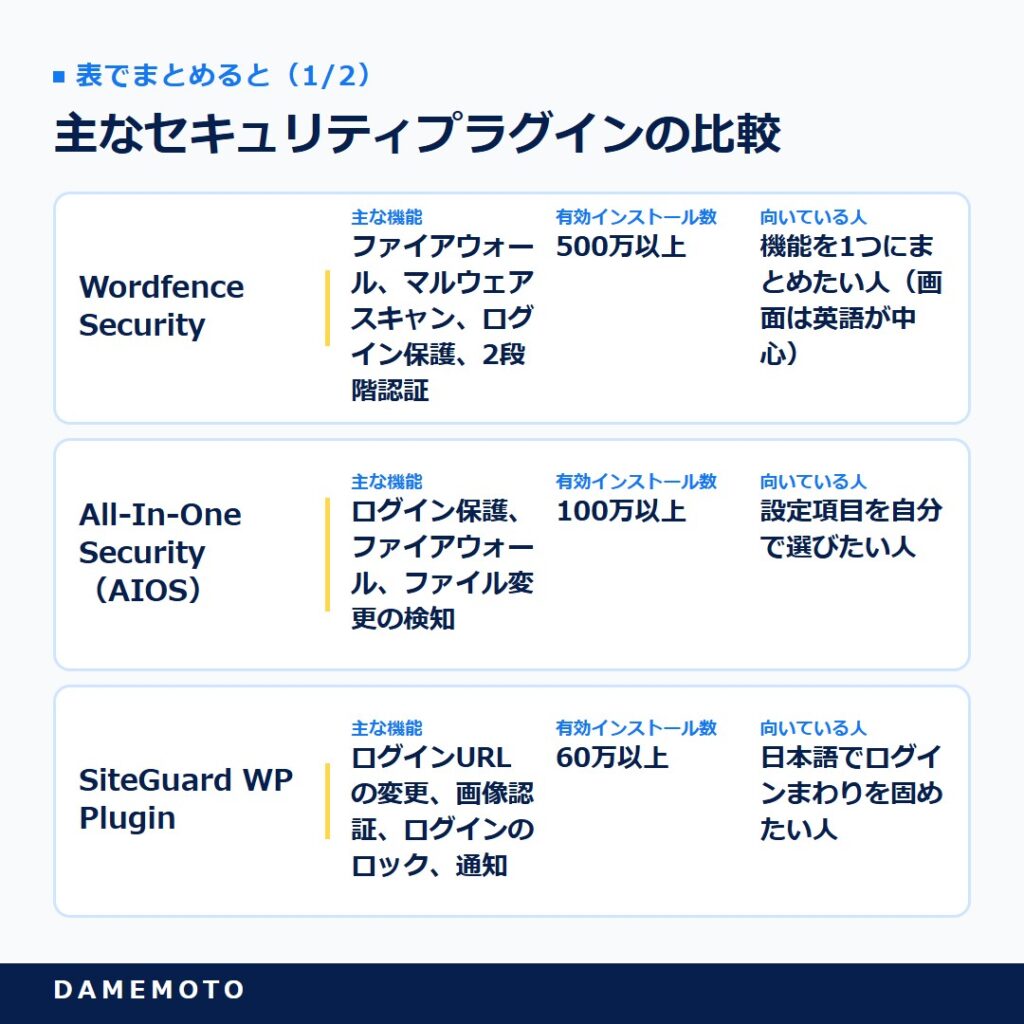
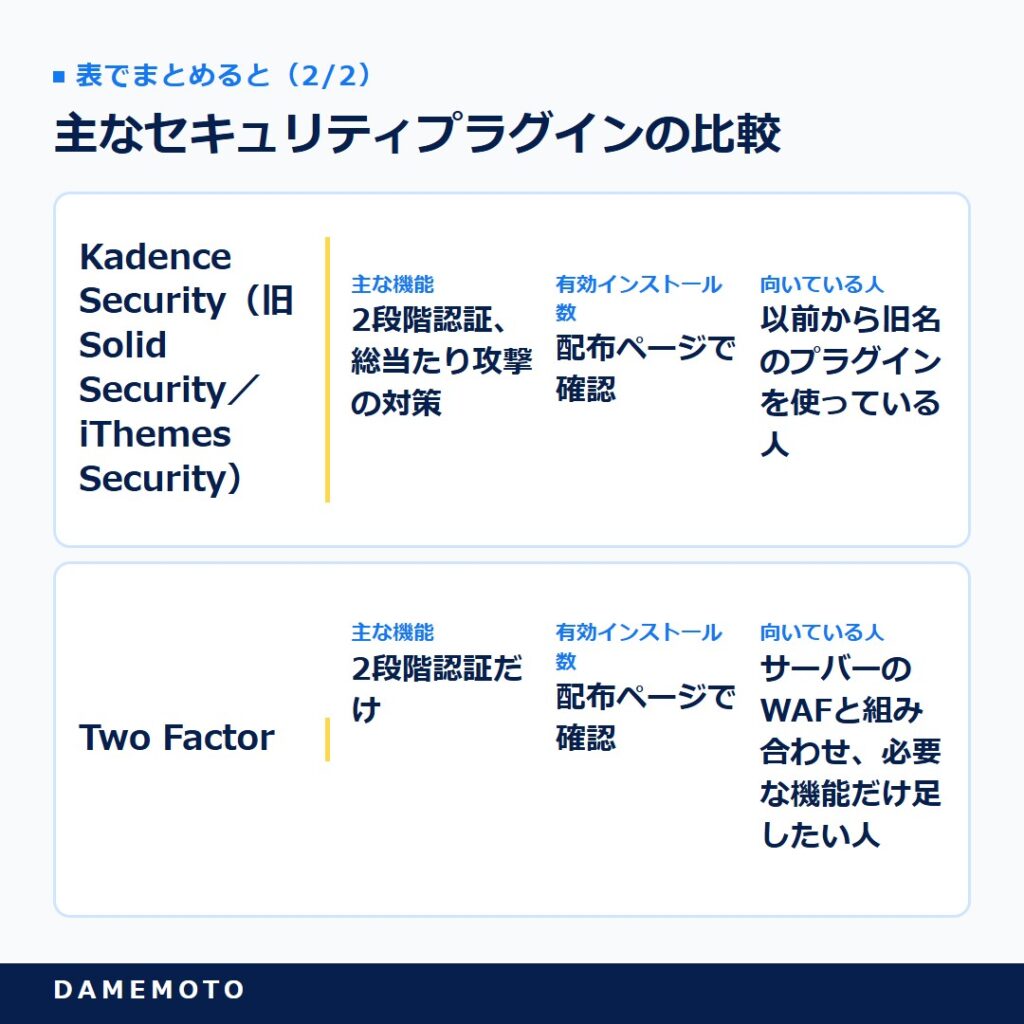
よく名前が挙がる5つを、WordPress.orgの配布ページの表示(2026年10月下旬時点)でまとめました。有効インストール数は配布ページの概数で、日々変わります。
表で詳しく見る
| プラグイン | 主な機能 | 有効インストール数 | 向いている人 |
|---|---|---|---|
| Wordfence Security | ファイアウォール、マルウェアスキャン、ログイン保護、2段階認証 | 500万以上 | 機能を1つにまとめたい人(画面は英語が中心) |
| All-In-One Security(AIOS) | ログイン保護、ファイアウォール、ファイル変更の検知 | 100万以上 | 設定項目を自分で選びたい人 |
| SiteGuard WP Plugin | ログインURLの変更、画像認証、ログインのロック、通知 | 60万以上 | 日本語でログインまわりを固めたい人 |
| Kadence Security(旧Solid Security/iThemes Security) | 2段階認証、総当たり攻撃の対策 | 配布ページで確認 | 以前から旧名のプラグインを使っている人 |
| Two Factor | 2段階認証だけ | 配布ページで確認 | サーバーのWAFと組み合わせ、必要な機能だけ足したい人 |
Wordfence Securityは2026年8月10日に9.0.0が出て、現在の版は9.0.2。配布ページでは7.1.4まで検証済みとされています(Wordfence Security)。どれを選ぶかより、1つを入れて設定を最後まで済ませることのほうが効果に直結します。
名前や持ち主が変わったプラグインに注意
かつてのiThemes Securityは、Solid Securityを経て、2026年にKadence Securityという名前に変わりました(Kadence Security)。配布ページのレビュー欄には、名前の変更に戸惑う声や、2026年8月以降に動作の不具合を訴える投稿も見られます。
名前が変わること自体は珍しくありません。ただ、管理画面に見慣れない名前が出たときは、配布ページの開発者名と更新履歴で、同じものが正しく引き継がれたかを確かめる習慣をつけておくと安心でしょう。
入手先は、WordPress.orgの公式ディレクトリか、よく知られた開発元に限っておきたいところです。公式の「Hardening WordPress」も、信頼できない入手先からプラグインやテーマを入れないよう求めています。
更新だけでは守り切れない46%
Patchstackの同じ報告では、2025年に見つかった脆弱性の46%は、公表の時点で開発者の修正が間に合っていませんでした。つまり「更新を当てていれば安全」とは限らない期間があります。
このすき間を埋めるのが、サーバーやプラグインのファイアウォールと、そもそもプラグインの数を減らすことです。入れていないプラグインの脆弱性は、あなたのサイトには関係ありません。
使い続けるプラグインについては、脆弱性情報が出たときにすぐ気づける仕組み(プラグインの通知や、利用中のセキュリティサービスの警告)を持っておくと動きやすくなります。
改ざんされたときのSEOへの影響と復旧の流れ
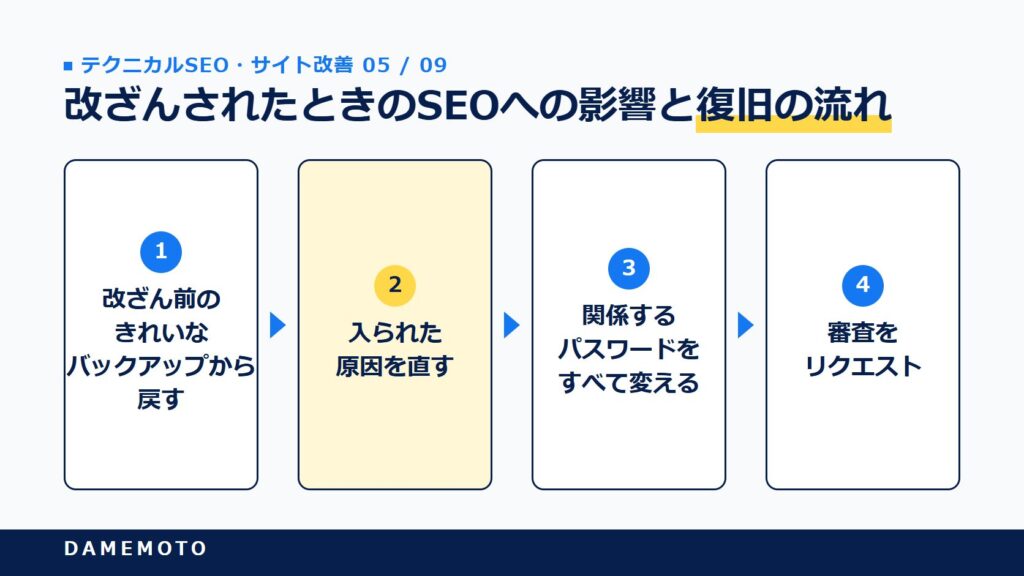
WordPressのセキュリティがSEOと直結するのは、改ざんされたときです。Googleのスパムポリシーは「ハッキングされたコンテンツ」を、サイトの脆弱性を突かれて許可なく置かれたコンテンツとして扱っています(Google ウェブ検索のスパムに関するポリシー)。
検索結果に何が起き、どう戻すのか。被害が出る前に流れだけ知っておくと、いざというとき慌てずに済みます。
検索結果やブラウザに警告が出る
Googleがハッキングや有害な動きを見つけると、Search Consoleの「セキュリティの問題」レポートに内容が表示されます。該当するページは、検索結果に警告のラベルが付いたり、ブラウザで開く前に警告画面が出たりすることがあります(Search Console ヘルプ・セキュリティの問題レポート)。
検索結果には「このサイトは第三者によってハッキングされている可能性があります」と表示される場合もあります。この表示は、サイトの持ち主が直して再審査を求めるまで消えません(Google 検索 ヘルプ)。
順位が落ちる以前に、警告を見た人はまずクリックしません。改ざんの怖さは、順位よりも信頼とクリックを一度に失うところにあると思います。
見覚えのないページが検索に出る
よくある被害の1つが、自分が作っていないスパムページを大量に置かれるケースです。Googleは「日本語キーワードによるハッキング」として、ランダムな名前のフォルダに、自動生成の日本語ページが作られる例を紹介しています(web.dev・日本語キーワードによるハッキングを解決する)。
同じ解説によると、このタイプでは攻撃者が自分をSearch Consoleの所有者に加えることがあります。身に覚えのない所有者が追加された通知は、改ざんを疑う強いサインです。
ときどき「site:自分のドメイン」で検索し、知らないURLや外国語のタイトルが混じっていないかを見ておくと、早く気づけます。
復旧は「保存→掃除→原因の修正」の順に
Googleが案内する復旧手順は、おおまかに次の流れです(web.dev・Clean and maintain your site)。
- 感染したままの状態も、念のため別にコピーして残す
- 改ざん前のきれいなバックアップから戻すか、本体・プラグイン・テーマを入れ直す
- 入られた原因(古いプラグインなど)を直し、使っていないものを消す
- FTP・データベース・管理画面など、関係するパスワードをすべて変える
大事なのは、汚れたページを消すだけでなく、入られた原因を直すことです。原因が残ったままだと、同じ経路から何度でも入られます。自分で手に負えないと感じたら、サーバー会社や専門の復旧サービスに早めに相談するほうが被害は小さく済むはずです。
再審査のリクエストと、かかる日数
サイト全体を直し終えたら、「セキュリティの問題」レポートから審査をリクエストします。何をどう直したかを、問題の種類ごとに短く書き添えるのがGoogleの勧める書き方です。
審査にかかる日数は、問題の種類で変わります。Search Consoleヘルプでは「数日から数週間」とされ、web.devの案内には種類別の目安があります(web.dev・Request a review)。
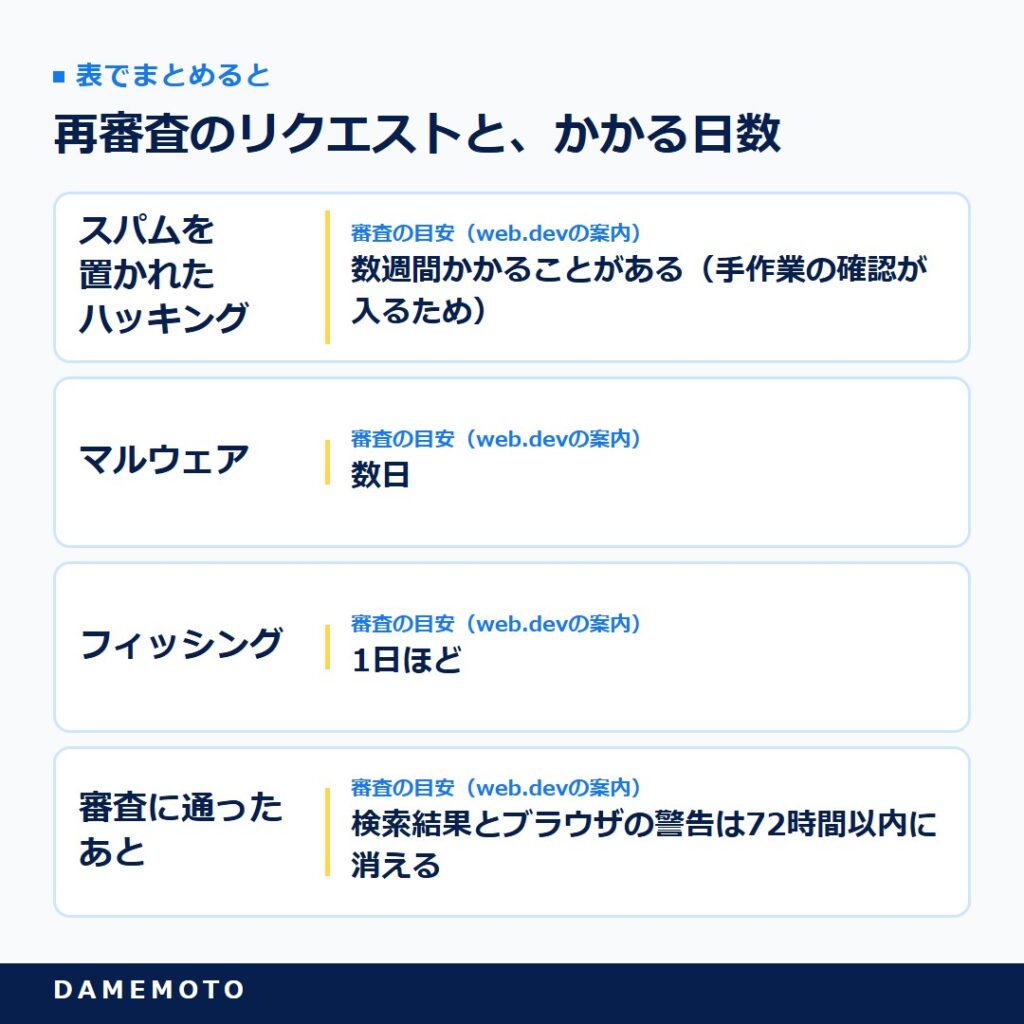
表で詳しく見る
| 問題の種類 | 審査の目安(web.devの案内) |
|---|---|
| スパムを置かれたハッキング | 数週間かかることがある(手作業の確認が入るため) |
| マルウェア | 数日 |
| フィッシング | 1日ほど |
| 審査に通ったあと | 検索結果とブラウザの警告は72時間以内に消える |
スパムページの場合は特に時間がかかります。直りきっていないのに申請すると、警告の期間がかえって延びると案内されているので、確認を済ませてから出しましょう。手動による対策が出ている場合の再審査の書き方は、Googleペナルティの解除手順と再審査リクエストの書き方が役に立つはずです。
消したスパムURLは404で返す
置かれたスパムページを消したあとは、そのURLが404(見つからない)を返す状態にしておけば、時間とともにGoogleのインデックスから外れていきます。数が少なく急ぐなら、Search Consoleの削除ツールで先に検索結果から外す方法もあります(web.dev)。
注意したいのは、もともと正しかったページまで削除ツールに入れないことです。削除ツールは「二度と出したくないURL」だけに使うと覚えておけば迷いません。
404と410の違いや、ページを消すときの使い分けは、404と410の違いとソフト404の対処法で整理しています。
DAMEMOTO代表鈴木警告は直して申請するまで消えません。気づく早さが勝負です
【置き土産】WordPressセキュリティ点検チェックリストと優先順位表
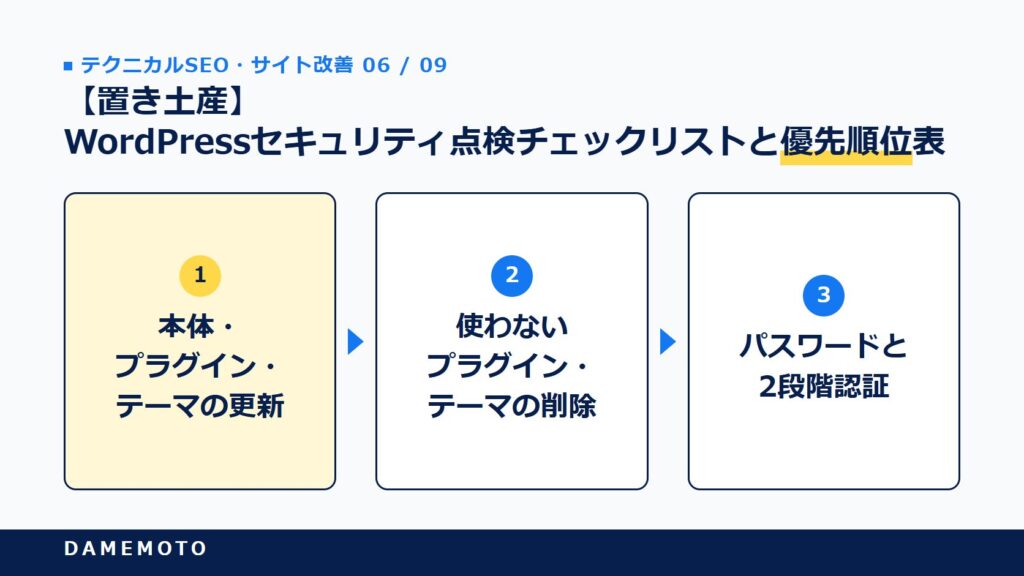
月に1回、上から順に確かめるための点検リストです。保存して、更新作業の日に使ってみてください。
- WordPress本体が最新の番号か(2026年10月30日時点は7.1.4)
- PHPが8.3以上か(8.2なら年内に切り替えの予定を立てたか)
- 更新が出ているプラグイン・テーマが残っていないか
- 停止したままのプラグインと、使っていないテーマを削除したか
- 管理者アカウントが必要な人数だけで、2段階認証が入っているか
- サーバーのWAFが有効になっているか
- サーバーの外に、日付の違うバックアップが複数あるか
- Search Consoleの「セキュリティの問題」と所有者の一覧に異常がないか
- 「site:自分のドメイン」で見覚えのないページが出ていないか
次の表は、この記事で扱った対策を「効き目」と「手間」で並べ直した編集部の整理です。上から順に手をつければ、少ない時間で大きな穴から埋められます。
| 優先度 | 対策 | 効き目 | 手間 | 理由 |
|---|---|---|---|---|
| 1 | 本体・プラグイン・テーマの更新 | 大 | 小 | 脆弱性の大半はここで塞がる |
| 2 | 使わないプラグイン・テーマの削除 | 大 | 小 | 入れていないものは狙われない |
| 3 | パスワードの見直しと2段階認証 | 大 | 小 | ログインを奪われる被害を防ぐ |
| 4 | PHPを8.3以上へ | 大 | 中 | サーバー会社の画面で切り替えられることが多い |
| 5 | サーバーのWAFを有効化 | 中 | 小 | 修正前の脆弱性への備えになる |
| 6 | 外部へのバックアップ | 中(復旧で大) | 中 | 破られたあとに戻せるかを決める |
| 7 | Search Consoleでの監視 | 中 | 小 | 改ざんに早く気づける |
| 8 | ファイル編集の無効化・ログインURLの変更など | 小〜中 | 小 | 上の対策を済ませたあとの上乗せ |
サイト全体の技術面をまとめて点検したいときは、テクニカルSEOの監査チェックリスト6カテゴリと組み合わせて使うと抜けが減ります。
正直なところ:この記事だけでは分からないこと
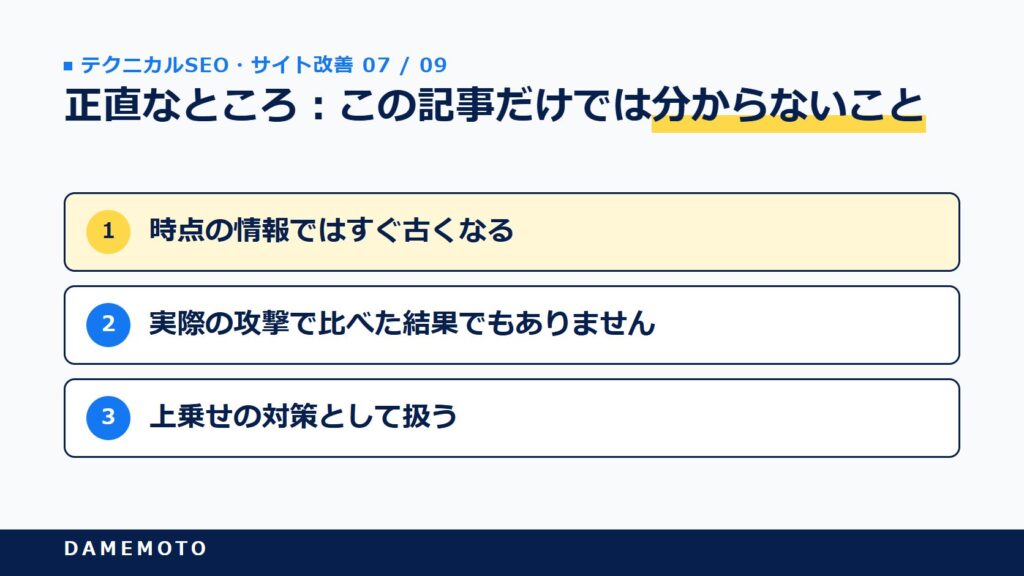
先にお伝えしておきたい限界が4つあります。まず、どのプラグインが今まさに危ないかは日々変わり、この記事の時点の情報ではすぐ古くなるでしょう。個別の脆弱性は、使っているプラグインの配布ページや脆弱性データベースで確かめてください。
次に、表にした有効インストール数やバージョンは2026年10月下旬の表示で、時間がたてば変わります。プラグインの機能の良し悪しを、実際の攻撃で比べた結果でもありません。
そして、ログインURLの変更や画像認証は、総当たりのログイン試行を減らすのには役立ちますが、プラグインの脆弱性を突く攻撃までは防げないのが実情です。上乗せの対策として扱うのが妥当だと考えています。
最後に、ECサイトや会員情報を扱うサイトは、この記事の範囲を超えた対策(決済まわりの基準や、専門家による脆弱性診断)が必要になります。テーマやプラグインを自作している場合も同じです。
足すより減らす、止めずに当てる
よくある質問
- WordPressのセキュリティ対策は、まず何から始めればいいですか?
-
本体・プラグイン・テーマを最新にして、使っていないプラグインとテーマを削除するところからです。2025年の脆弱性の91%はプラグインにあったため、ここがいちばん効きます。
- WordPressにセキュリティプラグインは必要ですか?
-
必須ではありません。サーバーのWAFが有効で、2段階認証を入れていれば、総合型を入れなくても守りは組めます。ログイン保護や改ざんの検知をまとめて任せたいなら、総合型を1つ入れると楽になりますよね。
- セキュリティプラグインを複数入れてもいいですか?
-
総合型の重ね掛けは避けてください。同じ処理がぶつかり、ログインできなくなることがあります。
- ログインURLの変更はWordPressのセキュリティに効果がありますか?
-
総当たりのログイン試行を減らす効果はあります。ただしプラグインの脆弱性を突く攻撃には効かないため、更新や2段階認証を済ませたあとの上乗せと考えるのが妥当です。
- WordPressで使っているPHPのバージョンはどこで確かめますか?
-
管理画面の「ツール」→「サイトヘルス」→「情報」→「サーバー」で確かめられます。WordPress.orgの推奨は8.3以上です。PHP 8.2のセキュリティサポートは2026年12月31日で終わります。
- WordPressが改ざんされるとSEOに影響しますか?
-
影響します。検索結果やブラウザに警告が出て、クリックが大きく減るのです。スパムページを置かれると、無関係なページが自分のドメインで検索に出ることもあるでしょう。直したあとにSearch Consoleで審査をリクエストし、審査に通れば警告は消えます。
- 改ざんを直してから警告が消えるまで、どのくらいかかりますか?
-
Search Consoleヘルプでは、審査に数日から数週間かかることがあるとされています。スパムを置かれた場合は長く、マルウェアは数日、フィッシングは1日ほどが目安です。審査に通れば、警告は72時間以内に消えます。
- WordPressの自動更新はオンにしても大丈夫ですか?
-
本体のマイナー更新はオンのままを勧めます。大きなプラグインは、表示崩れに備えてバックアップを取ってから手動で当てる運用でも構いません。
- レンタルサーバーのセキュリティ機能だけでWordPressは守れますか?
-
土台としては心強いものの、それだけでは足りません。サーバー会社が受け持つのは基盤の部分で、入れたプラグインの更新や管理者アカウントの管理はサイト運営者の仕事です。
まとめ:WordPressセキュリティは「更新・入口・復旧」の3層で守る
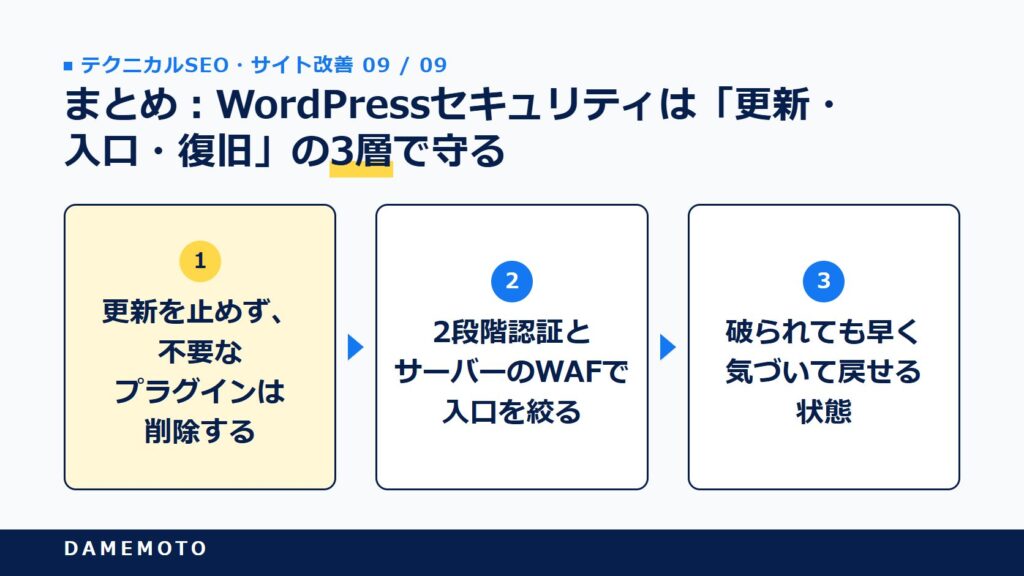
WordPressセキュリティの中心は、本体・プラグイン・テーマ・PHPを最新に保つことです。2025年の脆弱性の91%はプラグインにあり、使わないものを削除するだけでも狙われる場所は減ります。
次に、長いパスワードと2段階認証、管理者の絞り込み、サーバーのWAFで入口を減らす。PHPは8.3以上が推奨で、8.2は2026年末でサポートが終わります。
そして、外部のバックアップとSearch Consoleの監視で、破られても早く気づいて戻せる状態を作る。改ざんの警告は直して審査を求めるまで消えないので、気づく早さがそのまま検索での損失の大きさを決めます。
Search Consoleの通知の受け取り方や主なレポートの見方は、Search Consoleの使い方と主要3レポートで確かめておくと安心です。
- 更新を止めず、不要なプラグインは削除する
- 2段階認証とサーバーのWAFで入口を絞る
- 外部バックアップとSearch Consoleで復旧に備える
参考URL一覧
- WordPress.org・WordPress 7.1.4(2026年10月28日のセキュリティリリース/公式):https://wordpress.org/news/2026/10/wordpress-7-1-4/
- WordPress.org・WordPress 7.0.2 Release(強制更新の実施/公式):https://wordpress.org/news/2026/07/wordpress-7-0-2-release/
- WordPress.org・Securityカテゴリの記事一覧(セキュリティリリースの履歴/公式):https://wordpress.org/news/category/security/
- WordPress.org・Requirements(推奨するPHP・データベース・HTTPS/公式):https://wordpress.org/about/requirements/
- WordPress.org・Critical PHP Security Release(2026年10月21日/公式):https://wordpress.org/news/2026/10/critical-php-security-release/
- WordPress Developer Resources・Hardening WordPress(公式):https://developer.wordpress.org/advanced-administration/security/hardening/
- WordPress.org・Plugin and themes auto-updates(公式):https://wordpress.org/documentation/article/plugins-themes-auto-updates/
- PHP・Supported Versions(各版のサポート期限/公式):https://www.php.net/supported-versions.php
- Patchstack・State of WordPress Security in 2026(2025年の脆弱性統計):https://patchstack.com/whitepaper/state-of-wordpress-security-in-2026/
- W3Techs・Usage statistics and market share of WordPress(利用率とバージョン別の割合):https://w3techs.com/technologies/details/cm-wordpress
- WordPress.org・WordPress Versions(各版の公開日/公式):https://wordpress.org/documentation/article/wordpress-versions/
- WordPress Developer Resources・Upgrading WordPress(マイナー版の自動更新/公式):https://developer.wordpress.org/advanced-administration/upgrade/upgrading/
- WordPress.org・All-In-One Security(配布ページ):https://wordpress.org/plugins/all-in-one-wp-security-and-firewall/
- WordPress.org・Wordfence Security(配布ページ):https://wordpress.org/plugins/wordfence/
- WordPress.org 日本語・SiteGuard WP Plugin(配布ページ):https://ja.wordpress.org/plugins/siteguard/
- WordPress.org・Kadence Security(旧Solid Security/iThemes Security の配布ページ):https://wordpress.org/plugins/better-wp-security/
- WordPress.org・Two Factor(配布ページ):https://wordpress.org/plugins/two-factor/
- Google 検索セントラル・スパムに関するポリシー(ハッキングされたコンテンツ/公式):https://developers.google.com/search/docs/essentials/spam-policies?hl=ja
- Search Console ヘルプ・セキュリティの問題レポート(公式):https://support.google.com/webmasters/answer/9044101?hl=ja
- Google 検索 ヘルプ・ハッキングの可能性を示すメッセージ(公式):https://support.google.com/websearch/answer/6223687?hl=ja
- web.dev・日本語キーワードによるハッキングを解決する(Google):https://web.dev/articles/fix-the-japanese-keyword-hack?hl=ja
- web.dev・Clean and maintain your site(Google):https://web.dev/articles/clean-and-maintain-your-site
- web.dev・Request a review(Google):https://web.dev/articles/request-a-review