Microsoftは2026年10月21日(米国時間)、中国国家と連携する攻撃者「Storm-0940」が、AIエージェント型の侵入テストツール「ARTEX」を使って世界の数百組織を狙い、IT保守会社向けサービス「ConnectWise Cloud Backup」の認証情報を奪ったうえで、2,250を超える顧客のMicrosoft 365テナントにサインインを試みたと公表しました。
ConnectWiseを使っている、または過去に使っていた委託先がある企業は、自社のMicrosoft 365にそのアプリが残っていないかを確かめたい局面です。
この記事のポイント
- 委託先のアプリを足場に顧客テナントへ
- 2,250超のテナントにサインインを試行
- 特権取得まで3時間未満の事例も
- アプリは削除せず無効のまま、証拠を残す
- ConnectWise経由の日本での被害は未公表
本記事は、Microsoftの公式ブログとConnectWiseのセキュリティ勧告(2026年10月23日10時・日本時間の更新版)を一次情報とし、ITmedia、GIGAZINE、BleepingComputerなどの報道で照合しています。
情報は2026年10月23日夕方の時点のものです。
当サイトでは10月21日に、GMOサイバーセキュリティ byイエラエが公表した「ARTEXで日本企業約20社が標的」の件を取り上げており、本記事はその続報にあたります。
Microsoftが公表したStorm-0940の攻撃とは
「AIが攻撃を自動化している」という話は、少し前まで予想の域を出ませんでしたよね。今回は、Microsoftが具体的な攻撃者名と手口、数字を出して公表した点が大きな違いです。
数百組織を狙ったAI主導の攻撃
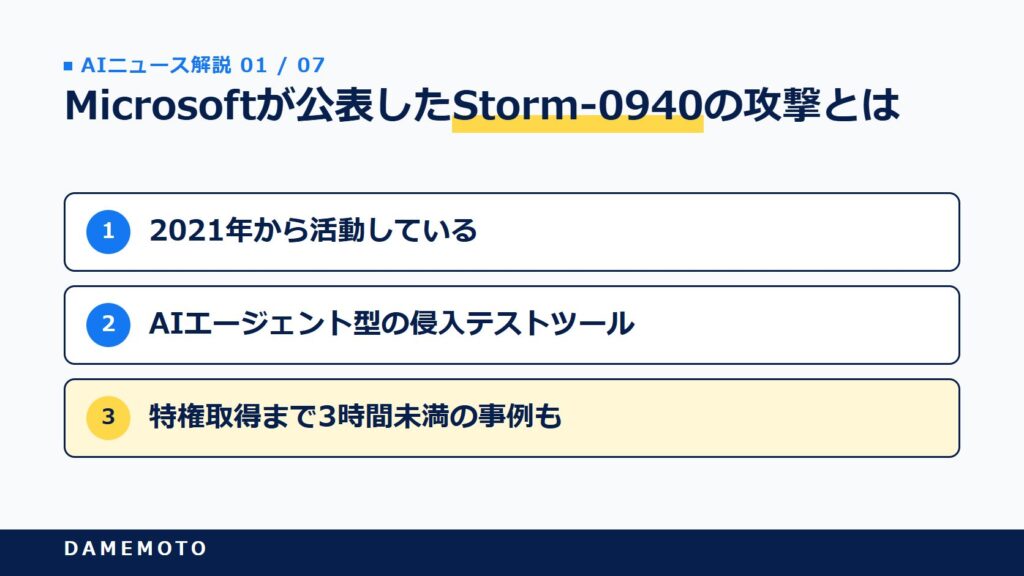
Microsoftによると、Storm-0940は2021年から活動している中国国家と連携する攻撃者で、データの窃取を目的に複数の業種を狙ってきました。
早ければ2026年9月から、ARTEXを使って世界の数百組織への攻撃を自動化していたとしています(Microsoft公式ブログ)。
標的の業種には、航空宇宙・防衛、自動車、金融、政府、法務、製造、メディア、半導体、ソフトウェアなどが並びます。
攻撃の大半は失敗したものの、多くの組織でクラウドの特権的な足場を築くことに成功したと書かれています。
標的にしてから特権アクセスを得るまで3時間未満だった事例が複数あった、という点も見逃せません。なおMicrosoftは、自社のシステムや製品の脆弱性が原因ではないと明記しています。
ARTEXとはどんなツールか
ARTEXは、もともと侵入テスト(ペネトレーションテスト)のために公開されたオープンソースのフレームワークです。
Microsoftの説明では、任意のAIモデルを組み合わせて、偵察からデータの持ち出しまでを人の手をほとんど介さずに実行できる仕組みです。
画面の表示は英語のほか、日本語・韓国語・中国語・スペイン語に切り替えられます。
Microsoftは、Storm-0940以外にも複数の地域の攻撃者がARTEXを使っていると把握しているとしています。防御のために作られた道具が、そのまま攻撃の自動化に使われている。正直、この構図はしばらく続くと感じます。
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
ConnectWise経由で顧客のMicrosoft 365へ
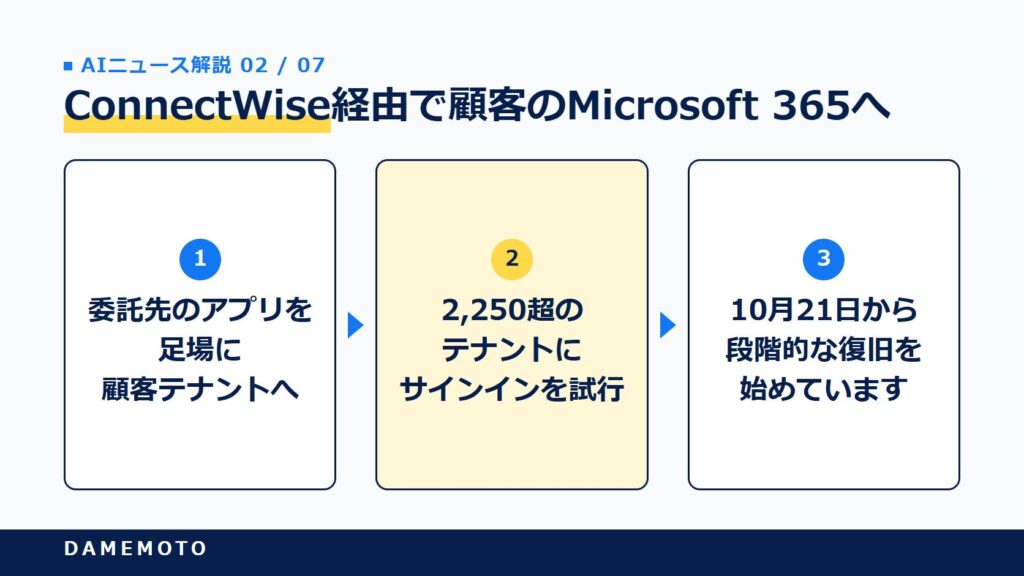
今回の発表で企業の担当者がいちばん気にしたいのは、ここです。攻撃者は、狙った会社に直接ではなく、その会社が信頼している委託先のサービスを経由して入り込もうとしました。
委託先アプリの「信頼」をそのまま使う手口
ConnectWise Cloud Backupは、IT保守会社(MSP)が顧客のMicrosoft 365をバックアップするためのサービスです。
Microsoftは、ConnectWiseのマルチテナントアプリへのサプライチェーン侵害はStorm-0940によるものと評価しました。
攻撃者は奪ったアプリの認証情報を使い、そのアプリが顧客のテナントですでに持っている権限を使って、利用者のログイン操作なしに認証したと説明されています。
そのうえで、ARTEXを使って2,250を超えるテナントへのサインインを試みました。ここでの数字は「試行」で、2,250社が侵害されたという意味ではありません。
Microsoftも、アプリがあることや攻撃者の認証が成功したことが、必ずしもデータの持ち出しを意味しないと書いています。
一方、一部の環境では、Microsoft Graphを使った偵察、アプリの資格情報の変更、特権ロールの変更などが観測されました。
Microsoftは同じ記事で、Storm-0940が同じ攻撃元のIPアドレスから先に行った、別のパスワードスプレー攻撃にも触れています。
2026年10月10日〜14日に8組織の327アカウントを狙い、10月11日には失敗したログオンが毎分2,900回に達したものの、この攻撃では認証の成功は観測されなかったとしています。
ConnectWiseの対応と復旧の見込み
ConnectWiseの勧告によると、同社は10月14日に問題を見つけ、10月17日にCloud Backupのアプリのアクセスを止め、7つのアプリIDを無効にしました。
10月18日には関連するSaaS SecurityとCloud Managementも予防のために停止し、10月21日から段階的な復旧を始めています(ConnectWise勧告)。
10月23日時点の更新では、バックアップの復元を10月26日の週の初めに再開する見込みとされています。
既存のバックアップは暗号化・隔離されたまま保全され、アクセスされた形跡はないとしています。
ただしConnectWiseは、自社のシステムからは個々の顧客のMicrosoft 365が影響を受けたかを判断できないとも書いています。
だからこそ、利用者側での確認が求められているわけです。

「自社は直接使っていない」でも、保守を頼んでいる会社が使っていれば関係してきます。そこが見落としやすい点です
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
10月19日のGMOの発表と何が違うのか
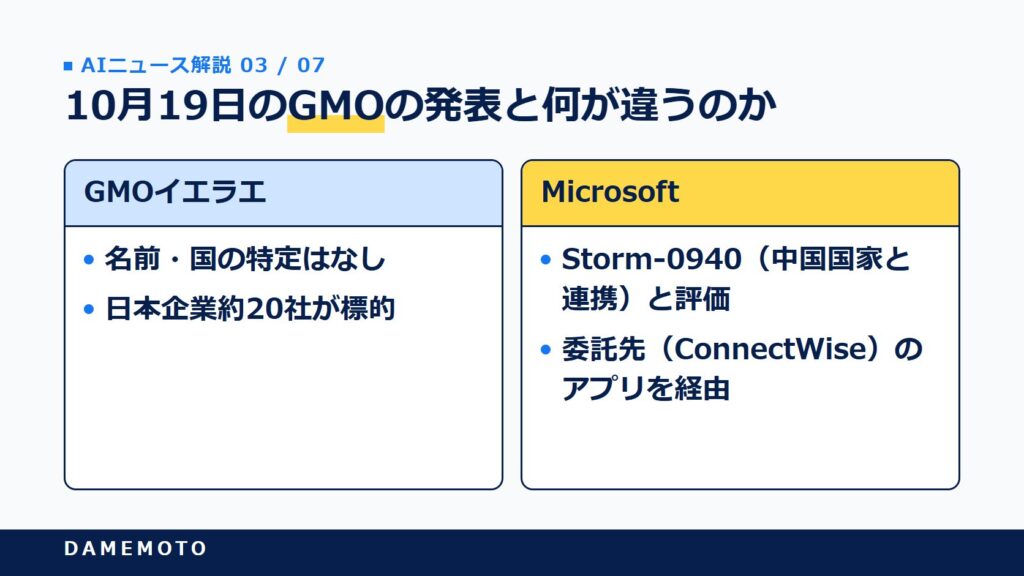
同じ「ARTEX」の名前が続けて出てきたので、同じ事件の話だと受け取った方もいるかもしれませんね。ここは分けて整理しておきたいところです。
2つの発表を並べて比べる
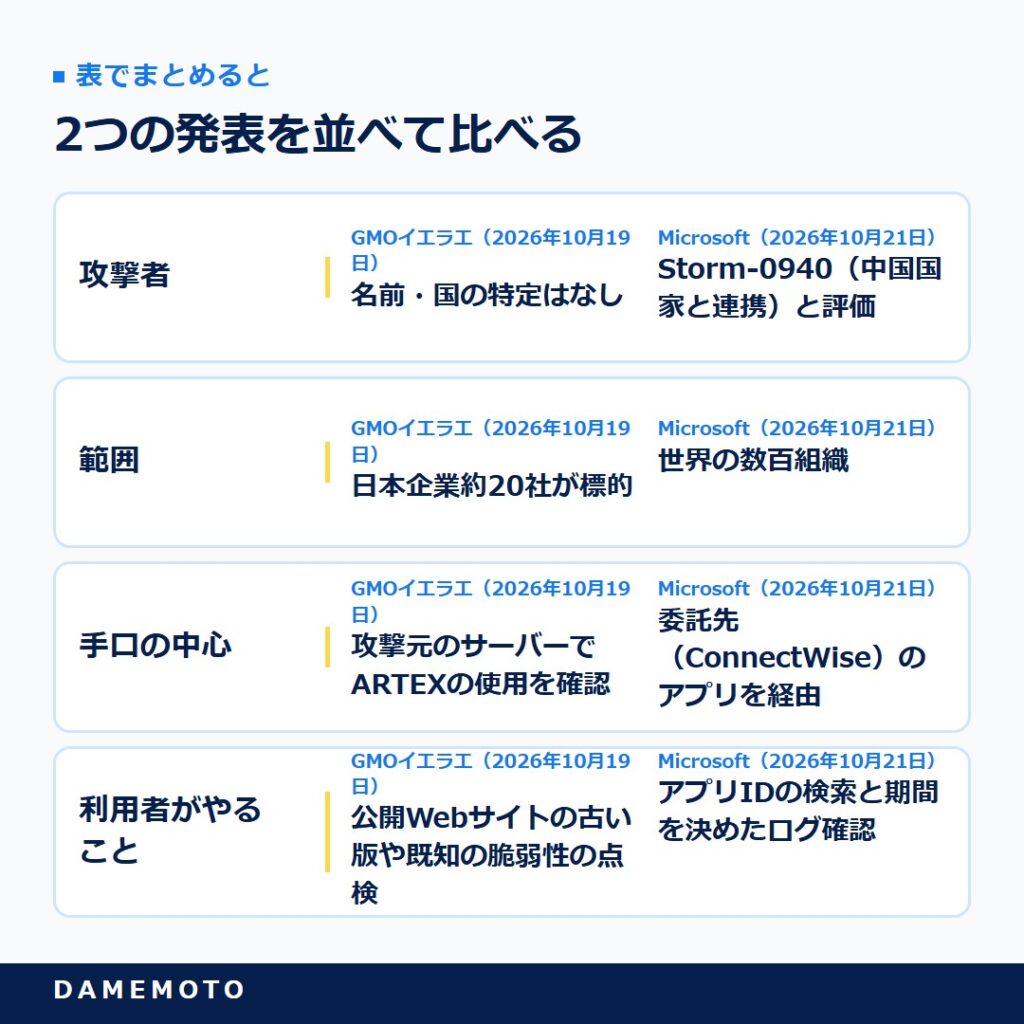
表で詳しく見る
| 比べる点 | GMOイエラエ(2026年10月19日) | Microsoft(2026年10月21日) |
|---|---|---|
| 攻撃者 | 名前・国の特定はなし | Storm-0940(中国国家と連携)と評価 |
| 範囲 | 日本企業約20社が標的 | 世界の数百組織 |
| 手口の中心 | 攻撃元のサーバーでARTEXの使用を確認 | 委託先(ConnectWise)のアプリを経由 |
| 利用者がやること | 公開Webサイトの古い版や既知の脆弱性の点検 | アプリIDの検索と期間を決めたログ確認 |
今回のMicrosoftの発表で新しくなったのは、確認すべきアプリID・期間・見る項目まで具体的に示されたことです。
10月21日の記事で取り上げた対策は、公開Webサイトの古い版や既知の脆弱性の点検が中心でした。
今回は入口がMicrosoft 365に入った委託先のアプリで、確かめる場所そのものが違います。
同じ攻撃者とは言えない
ITmediaは、Microsoftは日本での一連の攻撃とStorm-0940の関係には触れていないと伝えています(ITmedia)。
ARTEXは誰でも手に入れられたオープンソースで、Microsoft自身も複数の攻撃者が使っているとしています。同じ道具が使われたことと、同じ攻撃者であることは別の話です。
10月21日の件の詳細は、ARTEX悪用で日本企業約20社が標的になった件の記事にまとめています。両方に共通するのは、AIで攻撃の速さと数が一段上がったという点だといえるでしょう。
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
Microsoft 365で今日確かめる手順
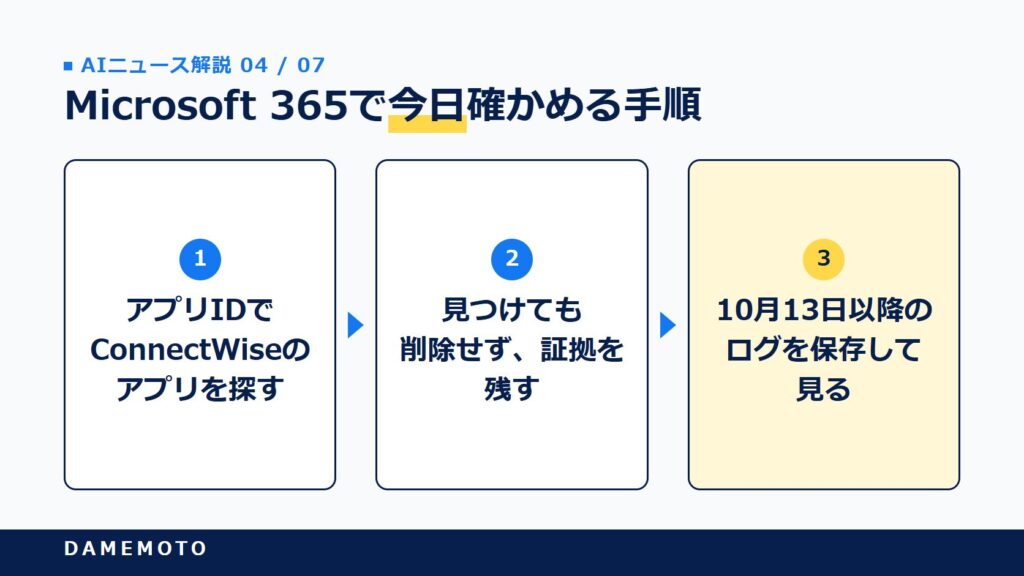
ここからは、MicrosoftとConnectWiseが示した推奨をもとにした確認の流れです。実際の作業はMicrosoft 365の管理者が行うものなので、マーケティング部門の方は「この依頼を出せばいい」という目で読んでみてください。
1. アプリIDでConnectWiseのアプリを探す
Microsoftは、表示名ではなくアプリIDで探すよう求めています。
ConnectWiseによると、古い環境では旧名の「SkyKick Cloud Manager」で表示されることがあります。
今は使っていないテナントや、過去に入れたことがあるテナントも対象です。Microsoftの記事に載っているIDは次の3つです。
- ConnectWise Cloud Backup:506e08f9-6e9a-4da4-942b-a099a03644ae
- ConnectWise – MS Teams:24205314-2b89-4e07-a2a4-579e898a5640
- ConnectWise – MS Graph:0de14c77-b9b0-4137-9360-34878a929827
ConnectWiseの勧告には、ほかに次の4つのアプリIDが載っています。同社はアプリ名を「Cloud Management – …」と表記しており、Microsoftの表記と違うので、名前ではなくIDで照合してください。
- ConnectWise Cloud Management:2399d300-6fca-4e6a-a686-399fefe75b83
- Cloud Management – Exchange Online:b78f6a77-d4e5-46fb-87e5-d1648bd02519
- Cloud Management – Partner Center:412dcf96-176d-4b3a-a1b0-4981ad66971e
- Cloud Management – SharePoint Online:b2b55f5b-7758-4719-8d8f-88ae172e6bdb
Microsoftの本文は「4つのアプリID」と書いていますが、記事に載っているのは3つです。
ConnectWiseは7つのアプリIDを無効にしたとしているので、確認するときはConnectWiseの勧告にある一覧もあわせて使うのが確実です。
勧告のFAQでは、c921256f-04a7-44e8-9b2a-69c33929ba19 も同社のアプリのIDとして、無効にしておくよう勧めています。
2. 見つけても削除せず、証拠を残す
意外かもしれませんが、Microsoftは最初の対応としてアプリを削除しないよう求めています。
設定と証拠を先に保全し、ConnectWiseが正式な復旧手順を出すまでは接続を無効のままにします。
Entraのサインインログと監査ログ、Microsoft Purviewの監査ログなども、先に保存しておきます。ログの保存期間を過ぎると、さかのぼって調べられなくなるからです。
3. 10月13日以降のログを保存して見る
Microsoftは、少なくとも2026年10月15日以降の活動を確認し、記録があれば10月1日までさかのぼるよう勧めています。
ConnectWiseの技術ガイドは、2026年10月13日から現在までを確認するよう案内しています。
Entraのサインインログと監査ログは、通常、無料版で7日、P1/P2で30日しか残らないとされ、後からライセンスを上げても消えた記録は戻りません。
まず10月13日以降のログを書き出して保存するのが先です。見るのは、主に次の項目です。
- サービスプリンシパルのサインイン(成功と失敗を分けて。公表されたIPアドレスだけに絞らない)
- アプリへの資格情報の追加、新しいアプリや所有者、同意の付与、特権ロールの割り当て
- メールの転送、受信トレイのルール、条件付きアクセスの変更
ConnectWiseは、アプリを無効にしても、追加された資格情報やロールの割り当てなどは消えないと注意しています。
不正なものが見つかったら、証拠を残したうえで権限のある担当者が取り除きます。
ConnectWiseのバックアップが止まっている間は、最後に成功したバックアップの時点を記録しておくよう案内されています。
このニュースで誰の何が変わるのか
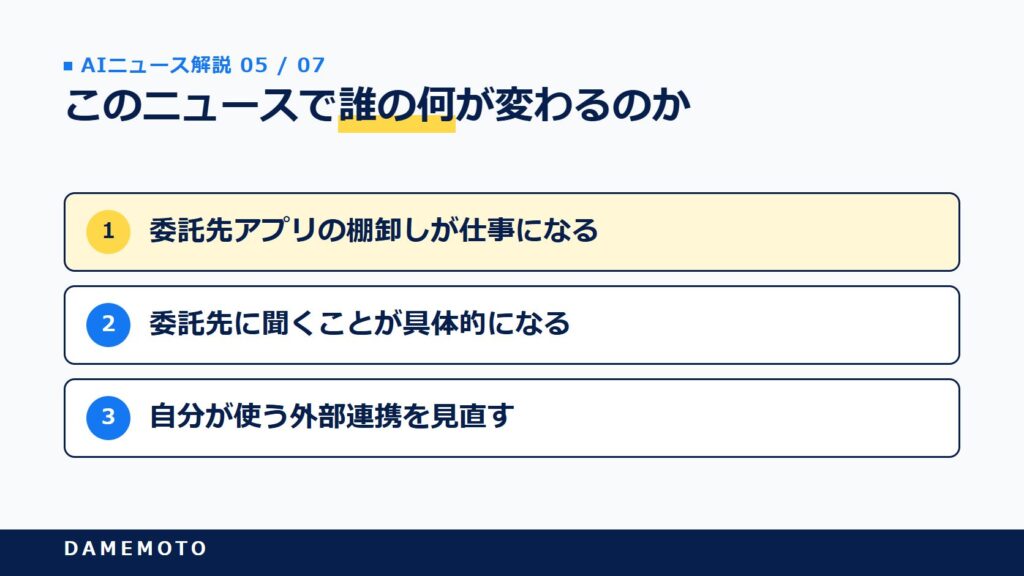
今回の件は、Microsoft 365の管理者だけの話ではありません。委託先にITを任せている会社ほど、関係が見えにくいぶん注意が必要です。立場ごとに見ていきます。
Microsoft 365の管理者:委託先アプリの棚卸しが仕事になる
自社のテナントに、どの外部アプリがどんな権限で入っているか。すぐに答えられる管理者は多くないですよね。
今回、Microsoftが確認すべきアプリID・期間・項目を具体的に示したことで、「何をどこまで見ればいいか」で迷う時間は減ったはずです。
明日からやることは、アプリIDでの検索とログの保存、そして10月13日以降のサインインの確認です。
この先は、外部アプリへの同意や権限を定期的に棚卸しする運用が、管理者の基本の仕事として定着していくと考えられます。
Web担当役員・経営層:委託先に聞くことが具体的になる
ITの保守を外部に任せていると、自社のMicrosoft 365がどの会社のどの道具で管理されているか、把握していないことがあります。
明日からやることは、委託先に「ConnectWiseのサービスを使っているか」「自社のテナントの確認結果はどうだったか」を文書で聞くことです。
バックアップが止まっている間の代わりの手段も確かめておきたいところです。
数か月〜1年の先には、委託先を選ぶときに、認証情報の管理や侵害時の連絡の速さを確かめる流れが強まる可能性があります。
マーケティング・SEO担当:自分が使う外部連携を見直す
SEOやオウンドメディアの担当者は、Microsoft 365の管理者ではないことがほとんどです。
それでも、広告やSNS、分析ツールなどで、会社のアカウントに外部サービスを連携させる場面は多いはずです。
明日からやることは、情報システム部門に今回の確認を依頼することと、自分が許可した外部連携の一覧を作り、使っていないものを外すことです。
今回の手口そのものはConnectWiseの件ですが、「信頼して権限を渡したアプリ」が入口になる点は共通しています。
AIで攻撃の速さが上がるほど、数日かけて気づく前提の運用は通用しにくくなると考えられます。
よくある質問
- Storm-0940とは何ですか?
-
Microsoftが名付けた、中国国家と連携する攻撃者です。2021年から活動し、データの窃取を目的に複数の業種を狙ってきたとされています。
- ARTEXとは何ですか?
-
侵入テストのために公開されたオープンソースのフレームワークです。任意のAIモデルを使い、偵察からデータの持ち出しまでを人の手をほとんど介さずに実行できます。Microsoftは複数の地域の攻撃者が使っていると把握しています。
- ConnectWise経由の攻撃で、2,250社が被害を受けたのですか?
-
いいえ。2,250を超えるテナントにサインインを「試みた」という数字です。Microsoftは、認証が成功したことが必ずしもデータの持ち出しを意味しないとしています。被害を受けた顧客の数は公表されていません。
- ConnectWiseを契約していなければ関係ありませんか?
-
自社で契約していなくても、IT保守を任せている会社が使っていれば、自社のテナントにアプリが入っている可能性があります。アプリIDで検索して確かめるのが確実です。
- ConnectWiseのアプリが見つかったら、すぐ削除すべきですか?
-
Microsoftは、最初の対応として削除しないよう求めています。接続を無効のままにし、設定とログを先に保全します。不正な資格情報や権限は、証拠を残したうえで権限のある担当者が取り除きます。
- Storm-0940の攻撃で、日本企業も被害を受けていますか?
-
今回のMicrosoftとConnectWiseの発表には、日本での被害の数は出ていません。10月19日にはGMOサイバーセキュリティ byイエラエが、ARTEXで日本企業約20社が狙われたと公表していますが、Storm-0940との関係は示されていません。
- ConnectWiseのバックアップはいつ使えるようになりますか?
-
ConnectWiseは10月23日時点で、バックアップの復元を10月26日の週の初めに再開する見込みとしています。その後、段階的に再登録を進めるとしています。最新の状況は同社の勧告ページで確かめてください。
まとめ
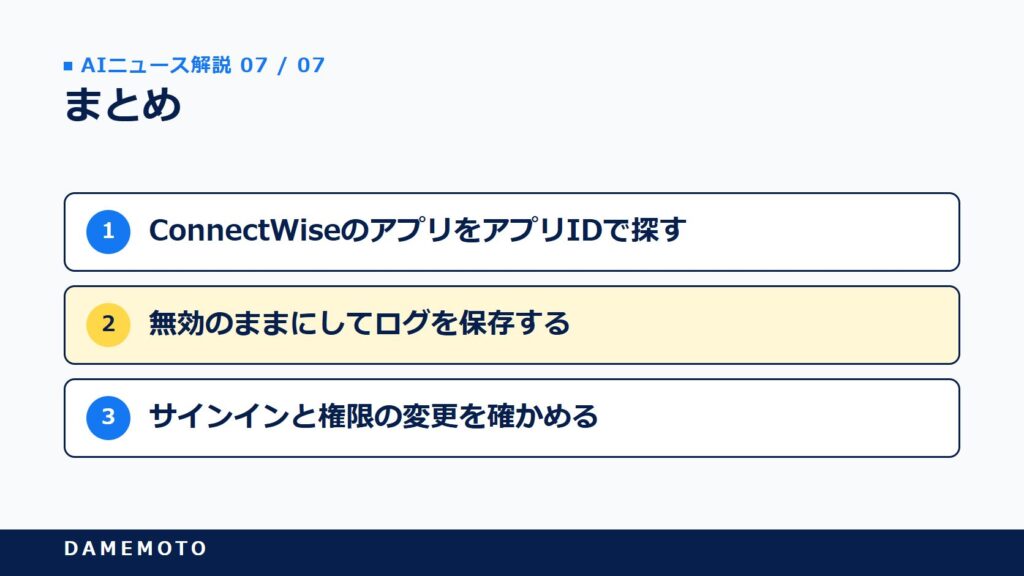
Microsoftは2026年10月21日、Storm-0940がAIエージェント型のツールARTEXで世界の数百組織を狙い、ConnectWise Cloud Backupの認証情報を足場に2,250を超えるMicrosoft 365テナントへのサインインを試みたと公表しました。
委託先のアプリが持つ信頼を使う手口で、特権取得まで3時間未満の事例もありました。
- ConnectWiseのアプリをアプリIDで探す(過去のテナントも含める)
- 見つけても削除せず、無効のままにしてログを保存する
- 2026年10月13日以降のサインインと権限の変更を確かめる
AIが攻撃を速くするなら、守る側は「誰にどんな権限を渡しているか」を先に把握しておくしかありません。今回の件は、その棚卸しを始めるよいきっかけになると思います。
参考・出典
- Microsoft Security Blog「AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise」(2026年10月21日):https://www.microsoft.com/en-us/security/blog/2026/10/21/storm-0940-uses-artex-agentic-ai-connectwise-supply-chain-compromise/
- ConnectWise Trust Center Advisories:https://www.connectwise.com/company/trust/advisories
- ITmedia NEWS(2026年10月23日):https://www.itmedia.co.jp/news/article/2610/23/2000002531/
- GIGAZINE(2026年10月23日):https://gigazine.net/news/20261023-storm-0940-artex-cyber-attack/
- BleepingComputer:https://www.bleepingcomputer.com/news/security/hackers-breach-microsoft-365-tenants-via-connectwise-supply-chain-attack/
- CyberScoop:https://cyberscoop.com/microsoft-attributes-connectwise-supply-chain-attack-china-storm-0940/






