Amazonは2026年10月21日、PHPの重大な脆弱性「PHP2Shell」(CVE-2026-109618、CVE-2026-109619)を狙う悪用の試みを、公表の4日前にあたる10月17日に自社のハニーポット「MadPot」で検知していたと公表しました。
AIによる分析で攻撃コードを作る手間が減っているとして、重大な脆弱性の対応期限は「日」ではなく「時間」で測り、調査は公表日ではなく最初の悪用の日から始めるよう提言しています。
PHPを更新し終えた企業にとっても、次に確かめることが出てきた形です。
この記事のポイント
- 公表4日前の10月17日に悪用の試み
- 修正版より前に攻撃コードが出回った
- AIで攻撃コードづくりが安くなった
- 調査の起点は10月17日に置く
- 対応の期限は時間単位で決める
本記事は、AmazonのCISO(最高情報セキュリティ責任者)CJ Moses氏名義のAWS公式ブログを一次情報とし、PHP公式の告知、GitHubのセキュリティアドバイザリ、WordPress.org、IPA、AWS WAFの公式ブログ、ITmediaなどの報道で照合しています。
情報は2026年10月23日夕方の時点のものです。
修正版の内容と自社サイトでの確かめ方は、10月22日のPHP2Shellの修正版と今日確かめる3つの点検の記事で取り上げており、本記事はその続報です。
Amazonが公表したPHP2Shellの公表前の悪用
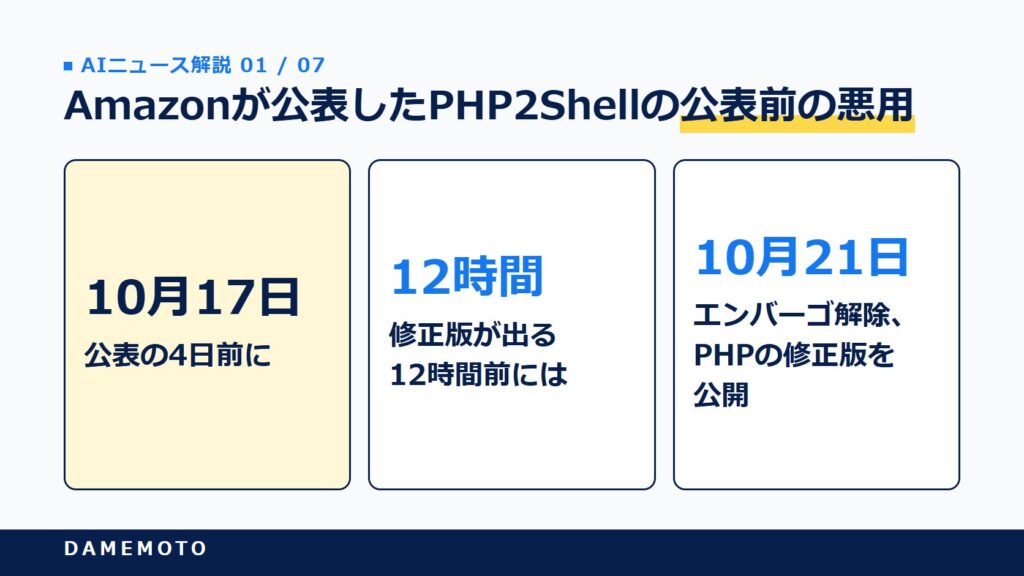
脆弱性は「公表されてから狙われる」もの。そう考えていた方も多いのではないでしょうか。今回のAmazonの発表は、その前提が崩れていることを具体的な日付で示しました。
10月17日にハニーポットで検知
AWSの公式ブログによると、Amazonの脅威インテリジェンスは、2026年10月17日、公表の4日前に、PHP2Shellを狙う最も早い悪用の試みをMadPotで検知したとしています(AWS公式ブログ)。
MadPotは、攻撃をわざと受けて観察するためのおとりのサーバー群です。通信は、商用の匿名化ネットワークにつながるIPアドレスから来ていました。
この時点では、脆弱性の情報はまだ公表を控える取り決め(エンバーゴ)の下にありました。攻撃者がどうやって公表前に情報を得たのかは分かっていない、とAmazonは書いています。
ここで押さえておきたいのは、観測されたのは「悪用の試み」で、被害の件数や侵害の成功は示されていない点です。
公表当日の時間の流れ
Amazonは、公表当日の動きも時刻つきで示しています。日本時間に直すと、修正版が出る12時間前には、攻撃コードが出回り始めていたことが分かります。
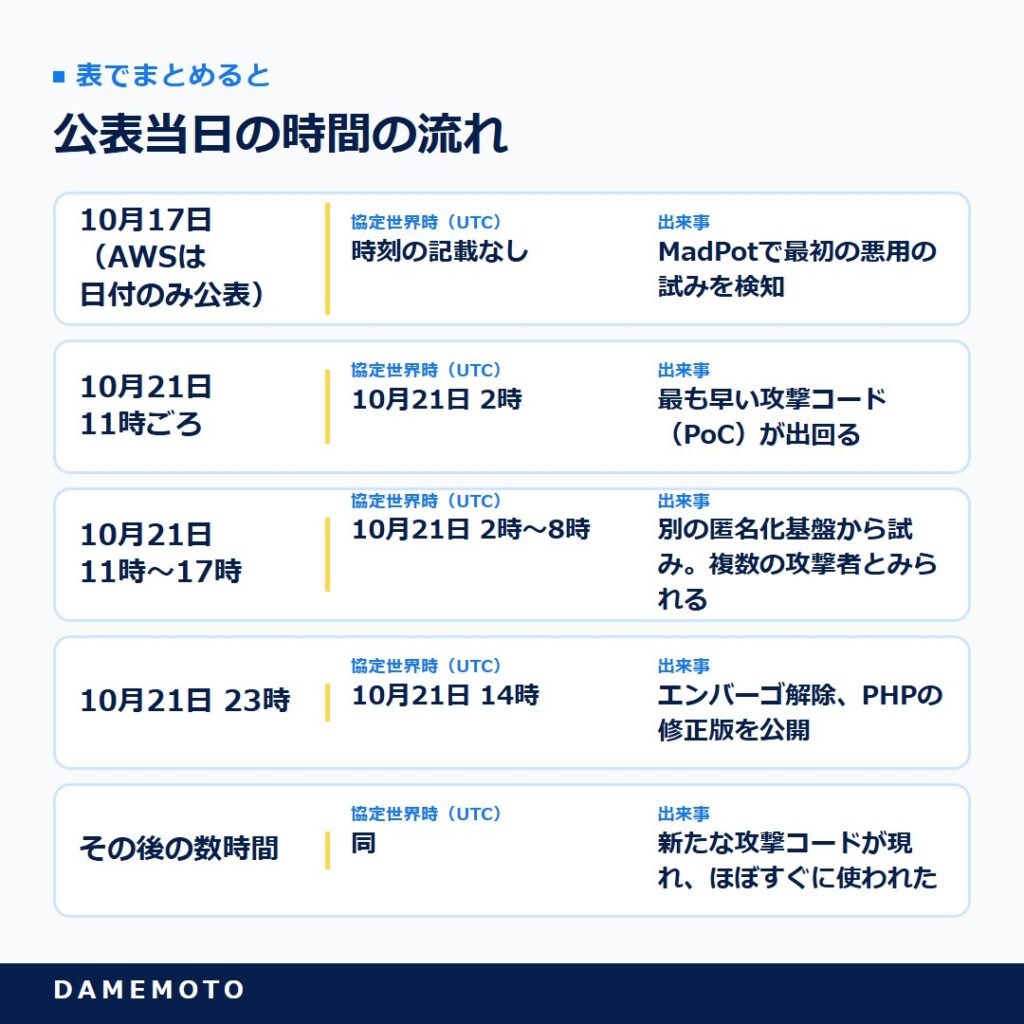
表で詳しく見る
| 日時(日本時間) | 協定世界時(UTC) | 出来事 |
|---|---|---|
| 10月17日(AWSは日付のみ公表) | 時刻の記載なし | MadPotで最初の悪用の試みを検知 |
| 10月21日 11時ごろ | 10月21日 2時 | 最も早い攻撃コード(PoC)が出回る |
| 10月21日 11時〜17時 | 10月21日 2時〜8時 | 別の匿名化基盤から試み。複数の攻撃者とみられる |
| 10月21日 23時 | 10月21日 14時 | エンバーゴ解除、PHPの修正版を公開 |
| その後の数時間 | 同 | 新たな攻撃コードが現れ、ほぼすぐに使われた |
ITmediaも、日本時間21日の午前11時ごろから悪用コードが複数出回ったと伝えています(ITmedia)。
10月22日の当サイトの記事では、米CISAが「公開の時点で悪用は観測していない」としたことを紹介しましたが、今回の発表で、それより前から試みがあったことが分かりました。
10月17日に観測されたのは試みで、成功したかは分かっていません。
ただしAmazonは同じ発表で、PHP2Shellは現在、実際の環境で広く悪用されているとし、侵害が公表より前に起きていた可能性もあると書いています。
「試みだけだから心配ない」とは受け取らないほうがよさそうです。
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
AIで「修正から攻撃まで」が縮んでいる
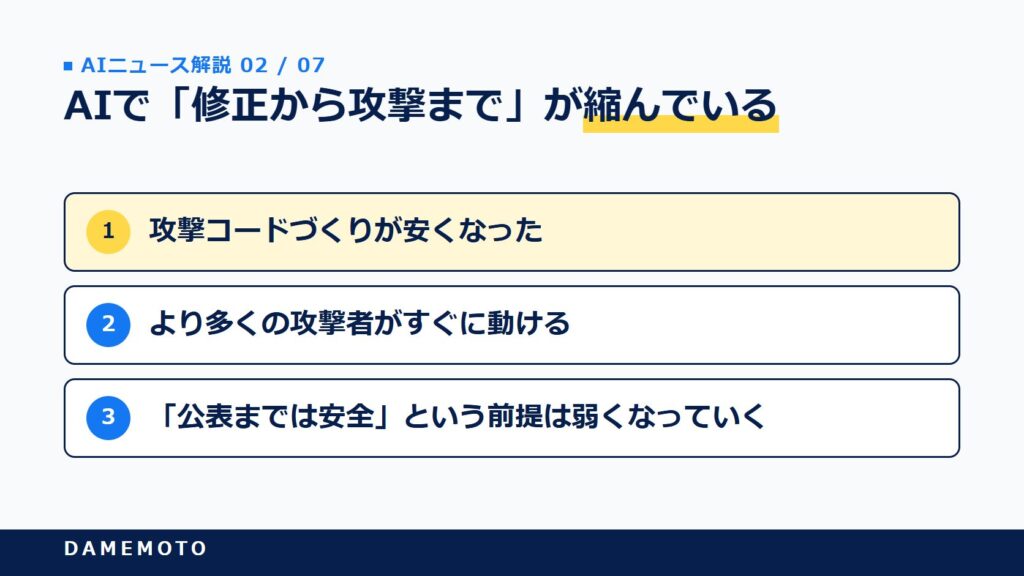
今回の発表が「AIニュース」でもあるのは、Amazonが攻撃の速さの理由としてAIを挙げているからです。PHP2Shell自体がAIを使った調査で見つかったことは前回の記事で触れましたが、今度は攻撃する側の話です。
攻撃コードづくりが安くなった
Amazonは、AIを使った分析で、修正の差分や公表文から動く攻撃コードを作るのが安くなったと指摘しています。
これまでは、高い技術を持つ少数の攻撃者が攻撃コードを作るのを、ほかの攻撃者が待つという構図でした。
その待ち時間が短くなり、技術的な詳細が出ると、より多くの攻撃者がすぐに動けるようになっているという見立てです。
Amazonはまた、エンバーゴが防御側を守れるのは、ほかの誰かが同じ欠陥を見つけるまでだとも書いています。AIで脆弱性が見つかりやすくなるほど、「公表までは安全」という前提は弱くなっていくといえるでしょう。
Amazonの3つの提言
Amazonは、セキュリティの責任者に向けて次の3点を挙げています。どれも、Webサイトを持つ会社の運用ルールに置き換えられる内容です。
- インターネットに公開したシステムの重大な脆弱性は、修正や緩和の期限を「時間」単位で測る
- 調査は公表日からではなく、分かっている最も早い悪用の日から始める(PHP2Shellなら少なくとも10月17日から)
- 特定の脆弱性向けの検知パターン(シグネチャ)に頼らない検知に投資する
とくに1つ目について、Amazonは7日や30日の対応期限は、もはや存在しない猶予を前提にしていると書いています。正直、保守契約で「月1回の更新」を当たり前にしてきた会社には耳の痛い話だと感じます。
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
更新を済ませたあとに確かめること
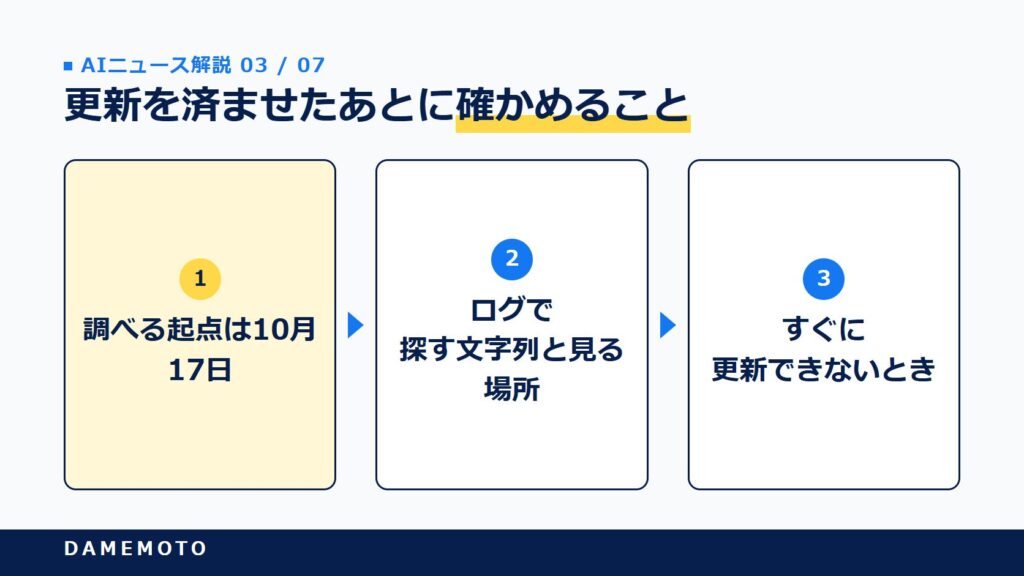
PHPを修正版にしたなら、これから来る攻撃への備えはできています。ただし、更新は過去にさかのぼって侵入をなかったことにはしません。ここからが今回の続報で加わった作業です。
調べる起点は10月17日
Amazonの提言どおり、ログを確かめる期間は、公表日の10月21日ではなく10月17日からにします。
レンタルサーバーなどでは、アクセスログの保存期間が短いプランもあるので、まずは残っているうちにダウンロードしておくのが安全です。
保存期間は事業者やプランで違うため、契約先の案内で確かめてください。
ログで探す文字列と見る場所
Amazonが挙げた確認の項目は次のとおりです。自分で見られない場合は、制作会社やサーバーの管理者にこの一覧を渡して依頼すると話が早いはずです。
- フォームのアップロードを含むPOSTで、
PHP_SESSION_UPLOAD_PROGRESSという文字列を含むもの - Webサーバーのログにある不審な動き
- Webアプリのサーバーで、想定していないプロセスの実行やファイルの変更
Amazonは悪用の試みで観測したIPアドレスも公表していますが、共有の匿名化基盤なので、一律に遮断するのではなく、そのアドレスが出てくる記録を調べるよう勧めています。
逆にいえば、このアドレスが見当たらなくても、それだけで「侵入はなかった」とは言えません。
すぐに更新できないとき
Amazonは、修正版への更新が両方の脆弱性を完全に直す唯一の方法だとしたうえで、すぐに更新できない場合は、ファイルのアップロード(multipart)の受け付けを止めることを検討するよう書いています。
止める前に、問い合わせフォームなどへの影響を確かめるのが前提です。
AWSのWAF(Webアプリケーションファイアウォール)向けの緩和ルールも公開されていますが、WAFは補助で、更新の代わりにはならないとAWS自身が明記しています(AWS WAFの公式ブログ)。
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
レンタルサーバー利用者の確認の仕方
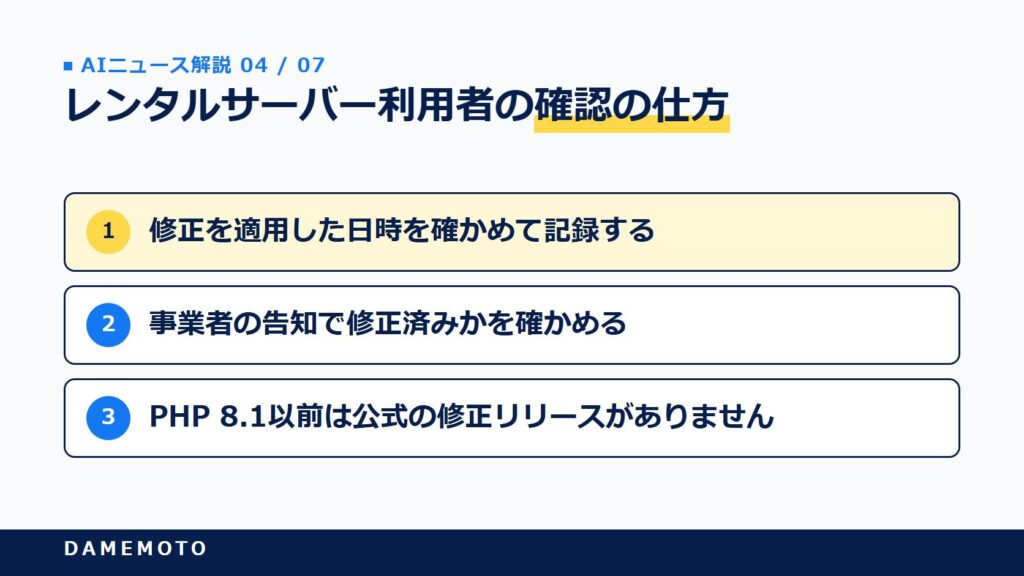
コーポレートサイトやオウンドメディアを共用のレンタルサーバーで動かしている会社は多いですよね。この場合、PHPを直すのは基本的に事業者です。利用者側で確かめたいのは「いつ直ったか」です。
告知で修正の適用日時を確かめる
たとえば、さくらインターネットは10月22日の公式発表で、レンタルサーバーで提供しているPHP(サポートが終わった版を含む)に修正を適用したとしています(さくらインターネット)。
ほかの事業者も告知を出しているので、契約先の告知で、修正を適用した日時を確かめて記録するのが第一歩です。
告知に適用の日時が書かれていなければ、サポートに問い合わせて記録しておきます。10月17日から適用までの間が、ログを見る期間の目安になります。
版番号だけで判断しない
修正版は、PHP 8.5.12、8.4.27、8.3.36、8.2.35です(PHP公式)。
WordPressなら「ツール」→「サイトヘルス」→「情報」→「サーバー」で版を確認できます。
ただし、事業者や配布元が版番号を変えずに修正だけを取り込むこともあるので、画面の番号が古く見えても、事業者の告知で修正済みかを確かめるのが確実です。
PHP 8.1以前は公式の修正リリースがありません(PHPのセキュリティチームは、ソースから組み立てる人向けに最小限の修正を出したのみです)。
8.2も2026年12月31日でサポートが終わる予定なので、8.3以降への切り替えを相談したいところです。
このニュースで誰の何が変わるのか
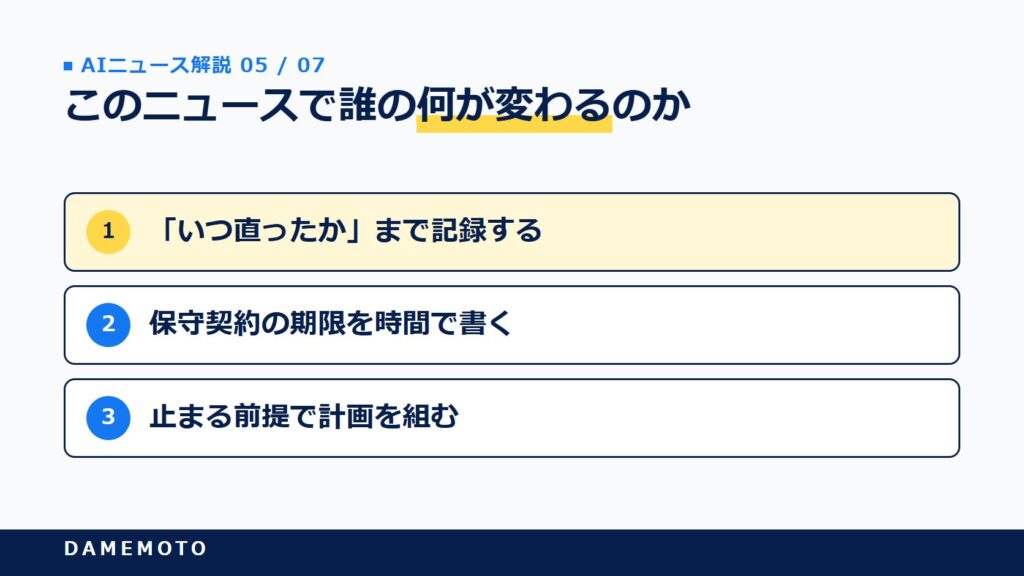
「更新したから終わり」と考えていた会社ほど、今回の発表で見直すことが増えます。立場ごとに整理していきます。
BtoBのWeb担当・SEO担当:「いつ直ったか」まで記録する
サイトのPHPが修正版になったことは確かめた。でも、いつ直ったのかまでは分からない。そんな担当者は多いはずです。
今回、悪用の試みが10月17日から始まっていたと分かり、「更新済み」だけでなく「いつから無防備だったか」が問われるようになりました。
明日からやることは、契約先の告知で修正の適用日時を記録することと、制作会社やサーバー会社に10月17日以降のログの確認を頼むことです。
この先、サイトの更新履歴を残しておくことは、順位や流入の記録と同じくらい担当者の基本の仕事になっていくと考えられます。
Web担当役員・部長:保守契約の期限を時間で書く
制作会社との保守契約に、緊急の更新を何時間以内に行うかが書かれているか。ここを確かめた会社は少ないかもしれません。
Amazonが「期限は時間単位で」と提言したことで、月1回の定期更新だけでは足りないことがはっきりしました。
明日からやることは、契約に緊急時の対応時間・連絡先・承認する人が書かれているかを確かめ、更新できないときにサイトを一時止める基準を決めることです。
具体的な時間はAmazonも示していないので、自社の体制に合わせて決めます。数か月〜1年の先には、緊急対応の時間が委託先を選ぶ比較項目になる可能性があります。
オウンドメディアの編集者:止まる前提で計画を組む
たとえばさくらインターネットは、10月21日22時30分から会員向けの機能などを止めて緊急メンテナンスを行ったとしています(さくらインターネット)。
記事の公開予約が狂った編集部もあったのではないでしょうか。
明日からやることは、管理画面に入れないときの公開予定の扱いと、読者への知らせ方を決めておくことと、更新後にフォームや表示が壊れていないかを確かめる項目を用意することです。
攻撃の速さが上がるほど緊急のメンテナンスは増えると考えられ、編集の予定にも余裕を持たせる運用が広がっていきそうです。
よくある質問
- PHP2Shellは公表前に悪用されていたのですか?
-
Amazonは、公表の4日前の2026年10月17日に、ハニーポットで悪用の「試み」を検知したと公表しました。侵害が成功した件数や被害は示されていません。
- 攻撃者はどうやってPHP2Shellを公表前に知ったのですか?
-
分かっていません。Amazonも、攻撃者がどのように公表前に情報を得たのかは不明としています。
- PHPを修正版にしたら、ほかにやることはありますか?
-
あります。更新はこれからの攻撃を防ぐもので、過去の侵入は消えません。Amazonの提言に沿って、少なくとも10月17日以降のWebサーバーのログや、想定外のファイルの変更がないかを確かめます。
- PHP2Shellの悪用の痕跡は、ログで何を探せばよいですか?
-
Amazonは、フォームのアップロードを含むPOSTで「PHP_SESSION_UPLOAD_PROGRESS」という文字列を含むもの、Webサーバーの不審な動き、想定外のプロセスの実行やファイルの変更を挙げています。
- Amazonが公表したIPアドレスを遮断すれば安全ですか?
-
Amazonは、共有の匿名化基盤のアドレスなので、一律に遮断するのではなく、関係する記録を調べるよう勧めています。アドレスが見当たらなくても、侵入がなかったとは言い切れません。
- AIはPHP2Shellの攻撃にどう関係していますか?
-
Amazonは、AIを使った分析で、修正の差分や公表文から攻撃コードを作るのが安くなり、より多くの攻撃者がすぐに動けるようになっていると指摘しています。今回の攻撃コードそのものがAIで作られたかは示されていません。
- WAFを入れていれば、PHPを更新しなくてもよいですか?
-
よくありません。AWSは、WAFは補助でパッチの代わりにはならないと明記しています。Amazonも、修正版への更新が両方の脆弱性を完全に直す唯一の方法だとしています。
まとめ
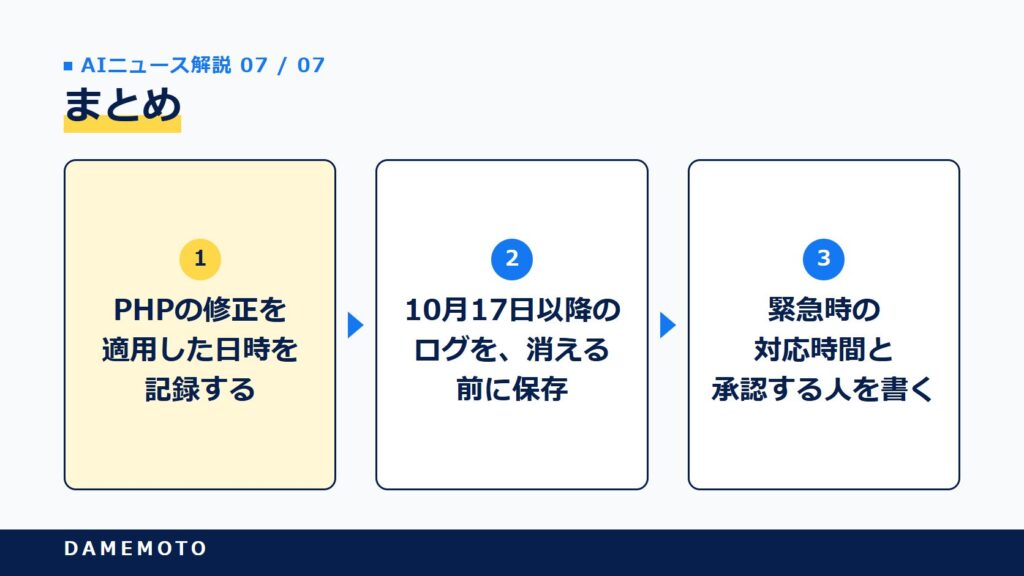
Amazonは2026年10月21日、PHP2Shellの悪用の試みを公表4日前の10月17日に検知していたと公表しました。
公表当日も、修正版が出る前から攻撃コードが出回っていました。AIで攻撃コードづくりが安くなったとして、対応期限を時間単位で測り、調査を最初の悪用の日から始めるよう提言しています。
- 契約先の告知で、PHPの修正を適用した日時を記録する
- 10月17日以降のログを、消える前に保存して確かめる
- 保守契約に、緊急時の対応時間と承認する人を書く
悪用される速さはAIで上がっている、とAmazonは見ています。「更新したか」に加えて「いつ直したか」を言える状態にしておくことが、サイトを持つ会社の新しい当たり前になりそうです。
参考・出典
- AWS Security Blog「Amazon threat intelligence identifies PHP2Shell exploitation prior to public disclosure in MadPot」(2026年10月21日):https://aws.amazon.com/blogs/security/amazon-threat-intelligence-identifies-php2shell-exploitation-prior-to-public-disclosure-in-madpot/
- AWS Security Blog「Using AWS WAF to apply mitigations for PHP2Shell RCE vulnerabilities」:https://aws.amazon.com/blogs/security/using-aws-waf-to-apply-mitigations-for-php2shell-rce-vulnerabilities-cve-2026-109618-and-cve-2026-109619/
- PHP公式(セキュリティリリースの告知):https://www.php.net/archive/2026.php
- PHP GitHubセキュリティアドバイザリ(CVE-2026-109618):https://github.com/php/php-src/security/advisories/GHSA-w8hw-w9fx-j79w
- WordPress.org「Critical PHP Security Release」:https://wordpress.org/news/2026/10/critical-php-security-release/
- さくらインターネット(2026年10月22日):https://www.sakura.ad.jp/corporate/information/announcements/2026/10/22/1968226117/
- ITmedia NEWS(2026年10月23日):https://www.itmedia.co.jp/news/article/2610/23/2000002530/






