AIゲートウェイ(複数のAIをまとめて呼び出す中継の仕組み)として広く使われるオープンソースの「LiteLLM」の開発元は2026年10月21日、配布版のバージョン1.107.0に、認証情報を盗む悪意あるコードが混入していたと公表しました。
日本時間では21日20時39分から、PythonのパッケージサイトPyPIで約2時間、Dockerでは23時20分まで配られていました。
社内のAIツールでLiteLLMを使っている企業は、その時間帯に入れた環境がないかを確かめ、該当すればAIのAPIキーやクラウドの鍵を作り直す必要があります。
この記事のポイント
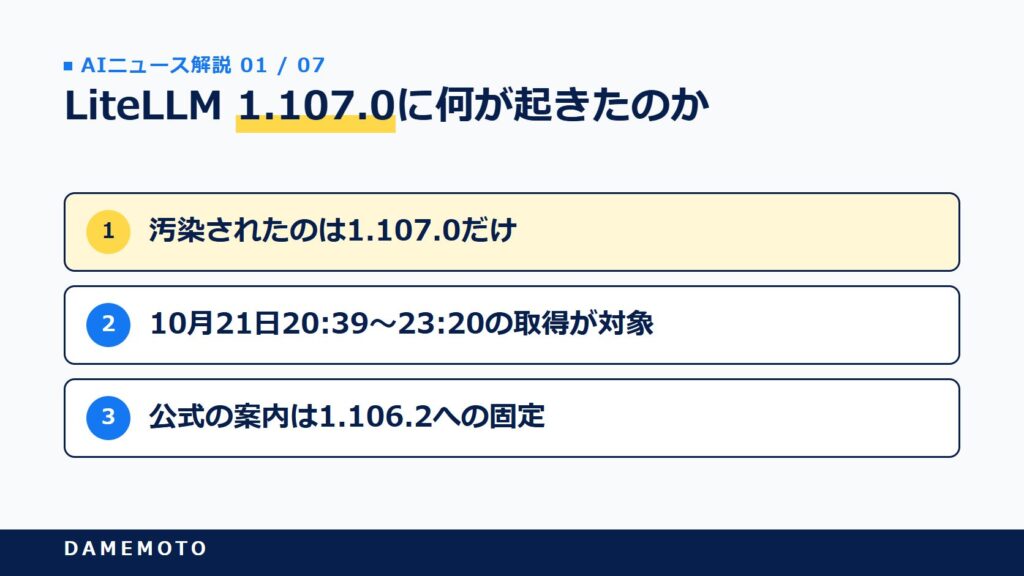
- 汚染されたのは1.107.0だけ
- 日本時間10月21日20:39〜23:20の取得が対象
- AIのAPIキーやクラウドの鍵が盗まれるおそれ
- 公式の案内は1.106.2への固定
- LiteLLMは2026年3月にも同様の被害
本記事は、LiteLLM公式ブログの事故報告、GitHubの公式issue、PyPIの公開ページと、SafeDep・JFrog・StepSecurity・The Hacker News・GIGAZINEなどの解析・報道にもとづいています。
情報は2026年10月22日16時(日本時間)の時点のものです。
公式は「封じ込めは済んだが調査は続いている」としているので、対応の前に公式ページの最新の更新もあわせて確かめてください。
LiteLLM 1.107.0に何が起きたのか
「LiteLLMという名前は初めて聞いた」という方も多いですよね。マーケティング部門が直接さわることは少ない部品ですが、社内のAIチャットや記事作成の自動化ツールの裏側で動いていることがあります。まずは何が起きたのかを整理していきます。
LiteLLMは100以上のAIをまとめて呼ぶ部品
LiteLLMは、OpenAI、Anthropic、Gemini、Bedrock、Azureなど100以上のAIモデルを、同じ書き方で呼び出せるようにするオープンソースの部品です(LiteLLM公式ドキュメント)。
プログラムに組み込んで使う方法と、社内に「AIゲートウェイ」として置き、チームごとのキーや利用額の管理をまとめる方法があります。
PyPIの統計サイト(pypistats.org)によると、直近1週間のダウンロードは約2,278万回(2026年10月22日時点)です。それだけ多くの開発の現場や自動化の仕組みが、この部品を取り込んでいるといえます。
汚染されたのは配布物だけで、公開は短時間
公式の事故報告によると、10月21日の早朝(米太平洋時間)にリリースの仕組みが乗っ取られ、バージョン1.107.0がPyPIとDockerのイメージ置き場に公開されました(LiteLLM公式ブログ)。
公式はそれ以前のバージョンはすべて安全で、GitHub上の正規のソースにも悪意あるファイルは入っていないと説明しています。
汚染された配布物は、攻撃者が用意した別のリポジトリから作られていました。
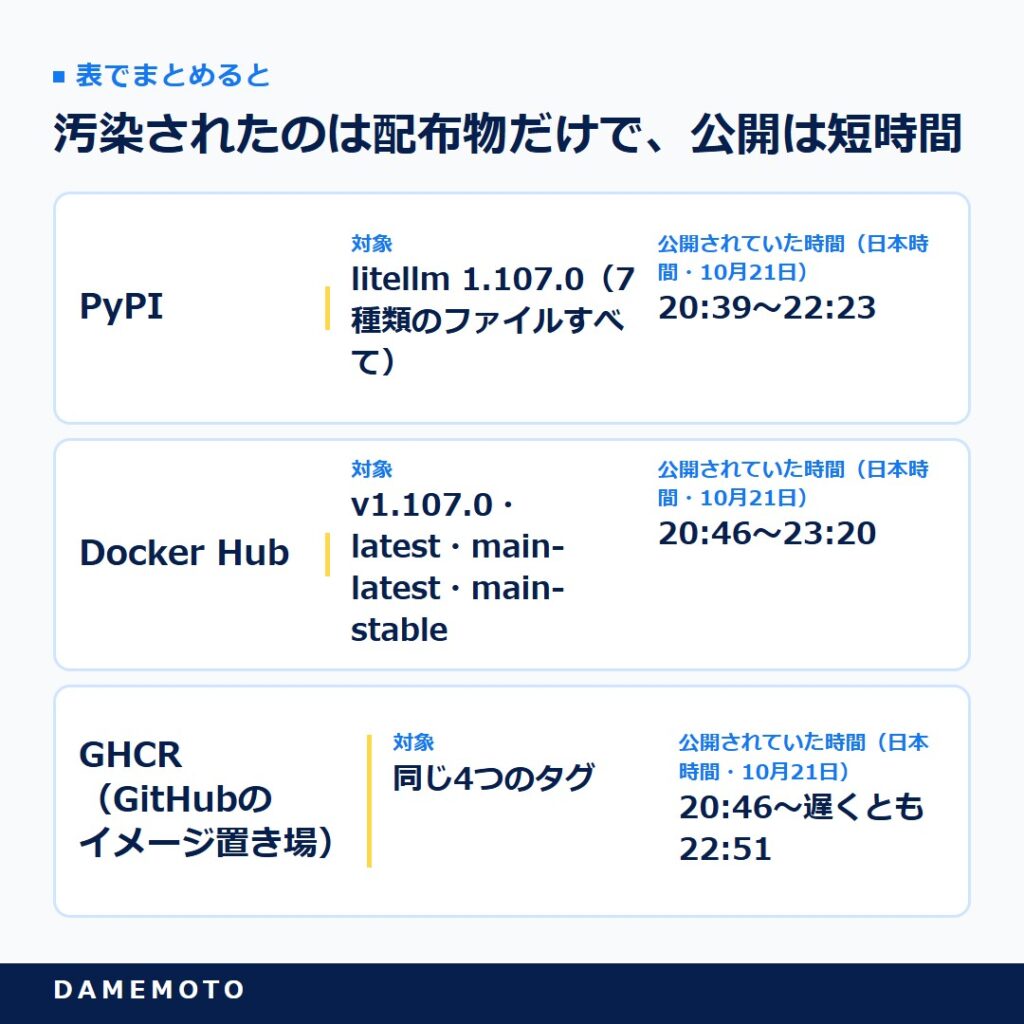
表で詳しく見る
| 配布先 | 対象 | 公開されていた時間(日本時間・10月21日) |
|---|---|---|
| PyPI | litellm 1.107.0(7種類のファイルすべて) | 20:39〜22:23 |
| Docker Hub | v1.107.0・latest・main-latest・main-stable | 20:46〜23:20 |
| GHCR(GitHubのイメージ置き場) | 同じ4つのタグ | 20:46〜遅くとも22:51 |
PyPIの1.107.0のページは現在「隔離(quarantined)」と表示され、インストールできない状態です。PyPIの最新版の表示は1.106.2に戻っています。
企業向けの非公開の配布を使っている顧客は影響を受けていない、と公式は書いています。
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
盗まれる可能性がある情報と仕組み
「2時間だけなら関係ないだろう」と思いたくなりますよね。ただ今回のコードは、入った環境にある鍵を広く集める作りでした。被害の本質は、ソフトが壊れることではなく、その環境が持っていた鍵が外に出ることです。
Pythonを起動するだけで動く仕掛け
SafeDepやJFrogの解析によると、1.107.0には「cook.pth」「cook.py」「sitecustomize.py」という3つのファイルが入っていました。
LiteLLMを呼び出さなくても、同じ環境でPythonを起動するだけで動く仕掛けです(SafeDep、JFrog)。
集めた情報は暗号化され、正規のlitellm.aiとは別の「litellm.dev」というドメインに送られる作りでした。
このドメインは10月13日に登録されたもので、攻撃者が1週間前から準備していたとStepSecurityは見ています。
さらに、1時間ごとに接続先を確かめて追加のコードを受け取り、実行する仕組みもありました。
接続先を書くファイルは空かテスト用の値だけで、追加のコードが配られた形跡は見つかっていないと解析各社は報告しています。
ただし、接続先は書き換えるだけで切り替えられる作りで、感染した端末は確認を続けるため、常駐するプロセスを止めることが欠かせないと指摘されています。
AIのAPIキーまで集める対象に
解析で分かった収集の対象は、かなり広い範囲です。
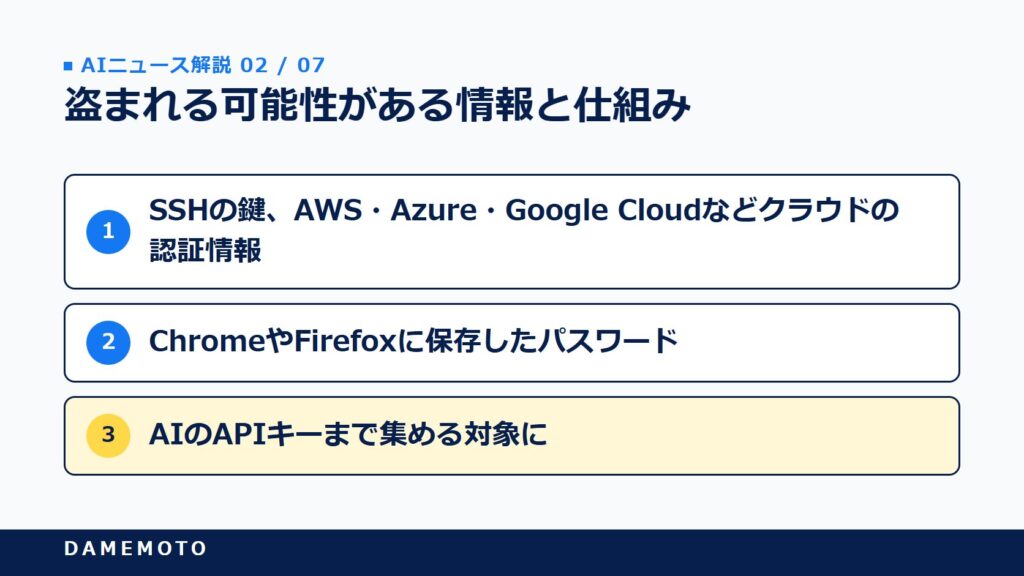
- SSHの鍵、AWS・Azure・Google Cloudなどクラウドの認証情報
- CI/CD(自動ビルドの仕組み)の秘密情報、環境変数
- ChromeやFirefoxに保存したパスワード、閲覧履歴
- AIコーディングツールやHugging Faceなどのトークン
- LiteLLMのゲートウェイのデータベースに保存した、各AI事業者のAPIキー
とくに最後の項目は、AIゲートウェイならではの怖さです。社内のAIの鍵を1か所にまとめていた場合、その1か所から全部の鍵が抜かれるおそれがあるわけです。
公式も、該当した場合はゲートウェイに保存した全事業者のキーやマスターキーを作り直すよう案内しています。
なお、Windowsでは常駐する部分は動かないものの、情報を集める部分は動くとJFrogは説明しています。
盗まれた鍵は、実際に使われ始めています。セキュリティ企業のWizは、盗まれたAWSの認証情報が、窃取の約4.5時間後から攻撃者に試されていたのを観測したと報告しました(Wiz)。
日本時間の10月22日1時20分から2時2分ごろにかけて、生成AIサービス(Amazon Bedrock)で使えるモデルの一覧を確かめる動きがあり、Wizは盗んだ鍵でAIを不正に使う手口(LLMjacking)と一致するとしています。

AIのAPIキーは、そのまま課金につながる鍵です。「社内の誰がどのキーを持っているか」を言えるかどうかが、こういう時に効いてきます
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
正規のリリース手順が乗っ取られた経緯
今回の件が重く受け止められているのは、偽物のパッケージではなく、開発元の正規の手順を通って配られたからです。どこで破られたのかを、公式の説明に沿って見ていきます。
3人の開発者の認証情報が使われた
公式によると、LiteLLMは3月の事件のあと、リリースを非公開のリポジトリに移し、公開できる端末を絞るなどの対策を入れていました。
それでも、3人の開発者のGitHubの認証情報が使われ、保護の設定を外したうえで、名前の紛らわしい攻撃者のリポジトリから配布物が作られたと説明しています。
本物は「BerriAI/litellm」、攻撃者のものは「Berri-AI/litellm」でした。
1人がリリースを動かし、別の1人の認証情報で承認され、3人目の認証情報で作業の記録が消されています。
認証情報の出どころについて、公式は、インターネットに公開していた社内のLiteLLMに攻撃者が入り込み、そのログに残っていた開発者のトークンを手に入れたと見ています。
AIコーディングツールの応答にトークンが含まれる場合があり、それがログに残った可能性があるとも書いていますが、侵入の方法を含めて確認中としています。
SocketやJFrogは、公開されている証拠だけでは侵入の経路を確定できないと慎重な見方を示しています。
2026年3月の事件との違い
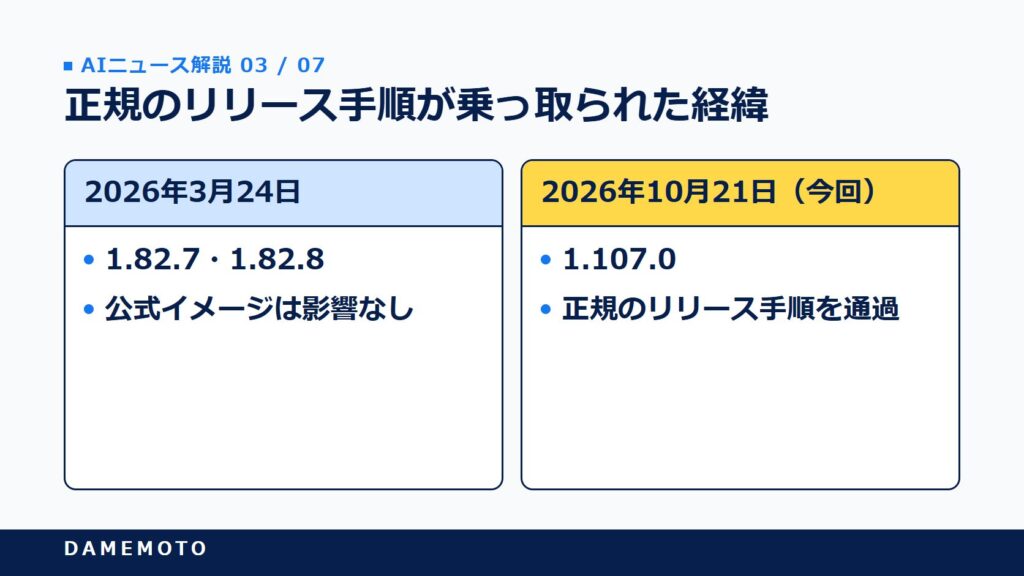
LiteLLMは2026年3月24日にも、1.82.7と1.82.8に悪意あるコードが入る被害を受けています(LiteLLM公式・3月の報告)。2つを並べると、今回のほうが一段深いところまで入り込まれたことが分かります。
| 比べる点 | 2026年3月24日 | 2026年10月21日(今回) |
|---|---|---|
| 対象の版 | 1.82.7・1.82.8 | 1.107.0 |
| 入り口(公式の見立て) | 自動ビルドで使うセキュリティ検査ツールTrivyの侵害 | 開発者3人のGitHubの認証情報 |
| 配布の経路 | PyPIに直接アップロード | 正規のリリース手順を通過 |
| Dockerイメージ | 公式イメージは影響なし | latestなど4タグに混入 |
| 共通点 | Pythonの起動時に自動で動く「.pth」ファイルを悪用(3月は1.82.8) | |
同じ攻撃者かどうかについて、JFrogは「3月の攻撃との関連を示す証拠は今のところない」としています。
正規のソースを確かめても気づけず、開発元の正規の手順で署名・公開まで通ってしまう。「公式から入れたから安全」とは言い切れなくなった点が、今回いちばん重い教訓だと感じます。
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
自社で今日確かめる手順
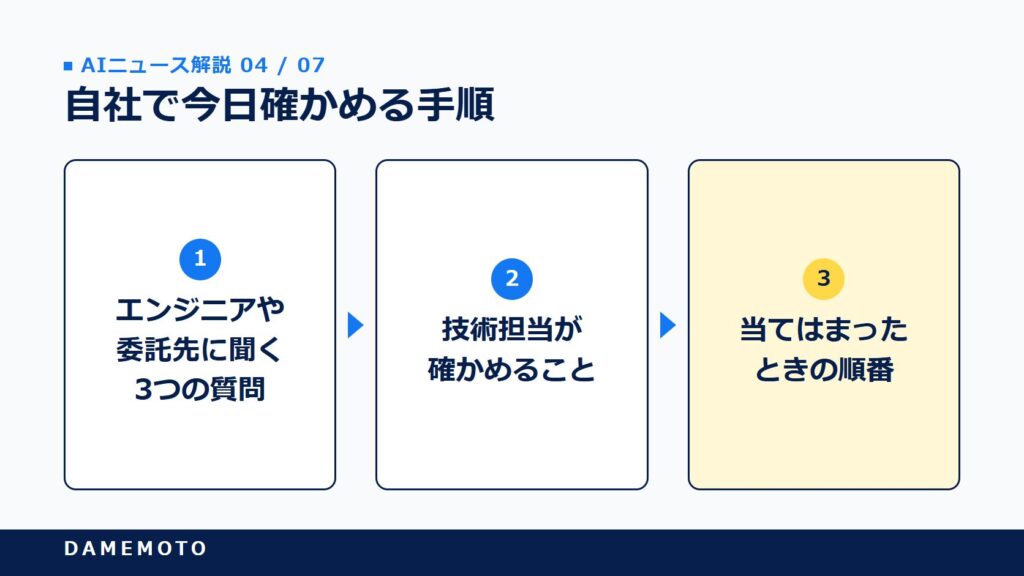
ここからは実務の話です。自分では判断がつかない部分は、エンジニアや委託先に聞く前提で、順番に押さえておきたいところを並べます。
1. エンジニアや委託先に聞く3つの質問
公式が示す影響の条件は、バージョンを固定せずに対象の時間帯にインストールしたか、latestなどのタグでDockerイメージを使ったかの2つです。担当者に確かめるのは次の3点で足ります。
- 社内や委託先が作ったAIツール・自動化・エージェントで、LiteLLMを使っているものはあるか
- 10月21日20:39〜23:20(日本時間)に、LiteLLMを入れ直したり、Dockerイメージを取得したりした環境はあるか
- バージョンは固定していたか。Dockerはlatestやmainのタグを使っていたか
LiteLLMは、別のツールの部品として間接的に入っていることもあります。
公式も3月の報告で、AIエージェントの仕組みやMCPサーバーを通じて間接的に入った場合を対象に含めていました。
「直接は使っていないはず」で終わらせず、使っているツールの中まで聞いてみてください。
2. 技術担当が確かめること
公式が示す確認の方法は、pip show litellmでバージョンが1.107.0かを見ること、コンテナが汚染されたイメージ(sha256:1bbcb144…で始まるもの)を動かしていないかを見ること、ファイルの中に「cook.pth」「sitecustomize.py」「litellm-1.107.0.dist-info」がないかを探すことです。
見つからなくても無事の証明にはならないと公式は書いているので、時間帯に当てはまる環境は汚染された前提で扱うのが安全です。
3. 当てはまったときの順番
公式の手順で意外なのは、最初にpip installで入れ直さないよう求めている点です。
Pythonを起動するたびに悪意あるコードが動くため、pipを動かすだけでも再び実行されてしまいます。
先に悪意あるファイルを消し、常駐しているプロセスを止めてから、1.106.2に固定して作り直す流れです。
そのうえで、該当した環境にあった鍵をすべて作り直します。
公式が挙げる対象は、クラウドの権限(IAMロール)、ゲートウェイに保存した全AI事業者のキー・マスターキー・仮想キー、データベースのパスワード、その環境にあった秘密情報すべてです。
AWSを使っている場合は、CloudTrailで不審な使われ方がないかも確かめるよう案内しています。
Wizの観測を踏まえると、見覚えのない場所からの本人確認(GetCallerIdentity)や、Bedrockの呼び出しがないかを見ておきたいところです。
各AI事業者の管理画面で、利用額の急な増え方がないかを見ておくのも現実的な確認になると思います。
2026年10月22日16時の時点で、JPCERT/CCとIPAのサイトに今回の件の注意喚起は見当たりませんでした。日本語の情報が少ないからといって、影響がないわけではありません。
なお、1.107.0に代わる修正版はまだ出ておらず、公式は通常のリリースを止めています。
公式ブログの更新が止まっている間の最新の状況は、GitHubの公式issueに投稿されています。
このニュースで誰の何が変わるのか
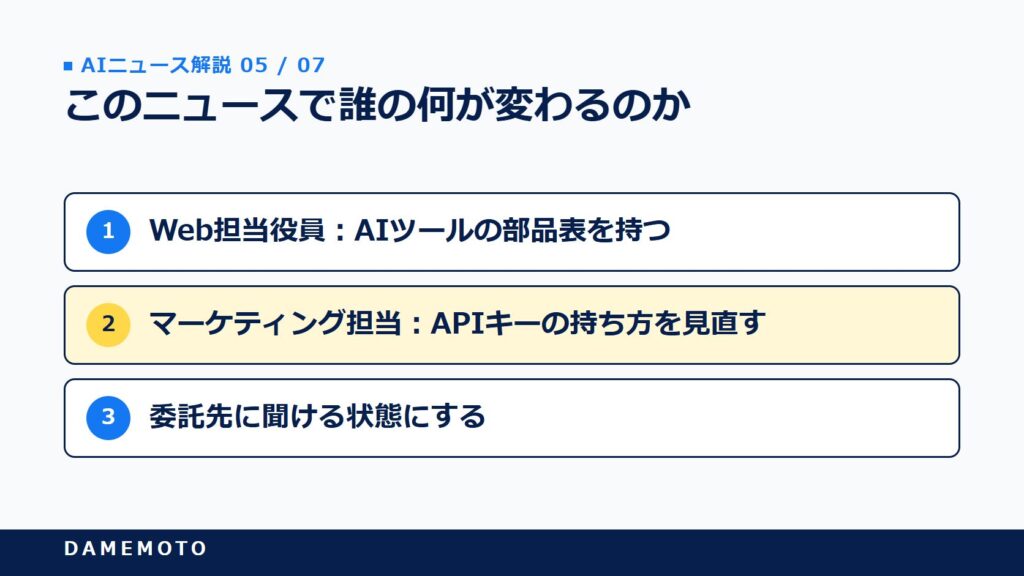
直接の被害を受けるのは、LiteLLMを動かしている開発の現場です。ただ、AIツールを社内に広げる立場の人ほど、判断の前提が変わる話でもあります。
Web担当役員:AIツールの部品表を持つ
社内でAI活用が進むほど、「どのツールが何を使っているのか」が見えなくなっていきますよね。今回、正規の手順で配られた部品でも汚染されうることがはっきりしました。
明日からやることは、社内と委託先のAIツールの一覧を作り、それぞれが使う主な部品とAIのキーの持ち主を書き出すことです。
この先は、AIツールを導入するときの稟議に「部品の管理と、事故のときの連絡体制」が当たり前に入っていく可能性があります。
マーケティング担当:APIキーの持ち方を見直す
記事作成や分析の自動化で、AIのAPIキーを自分で発行して使っている方もいるはずです。今回のように鍵が抜かれると、他人に自社の利用枠を使われ、請求だけが届くおそれがあります。
明日からやることは、発行したキーの一覧と用途を確かめ、使っていないキーを止めること、そして利用額の上限や通知を設定することです。
数か月〜1年の先には、部署ごとにキーを分け、権限と上限を絞る運用が広がっていくかもしれません。
AI活用を外部に任せる事業会社:委託先に聞ける状態にする
AIチャットボットや社内検索を制作会社に作ってもらった場合、中身を自分では確かめられませんよね。
だからこそ、事故が起きたときに「影響はあるか」を委託先へすぐ聞ける状態が大事になります。明日からやることは、先ほどの3つの質問を委託先に送り、回答を記録に残すことです。
今後は、使っている部品の一覧(SBOM)の提出や、バージョンの固定を契約の条件に入れる企業が増えていく可能性があります。
よくある質問
- LiteLLMとは何ですか?
-
OpenAI、Anthropic、Geminiなど100以上のAIモデルを、同じ書き方で呼び出せるようにするオープンソースの部品です。社内に「AIゲートウェイ」として置き、キーや利用額をまとめて管理する使い方もあります。
- LiteLLMのどのバージョンが危険ですか?
-
1.107.0だけです。PyPIの1.107.0と、Docker HubとGHCRのv1.107.0・latest・main-latest・main-stableのタグ(対象の時間帯に取得・起動したもの)が該当します。公式は、それ以前のバージョンはすべて安全としています。
- LiteLLMをどの時間帯に入れた場合が対象ですか?
-
日本時間の2026年10月21日、PyPIは20:39〜22:23、Docker Hubは20:46〜23:20です。バージョンを固定せずにインストールした場合や、latestなどのタグでイメージを使った場合が対象になります。
- 汚染されたLiteLLMで何が盗まれる可能性がありますか?
-
解析によると、SSHの鍵、クラウドの認証情報、環境変数、ブラウザに保存したパスワード、AIツールのトークン、LiteLLMのゲートウェイに保存した各AI事業者のAPIキーなどが対象でした。
- LiteLLM 1.107.0に当てはまったら、すぐに入れ直せばよいですか?
-
公式は、最初にpipで入れ直さないよう案内しています。Pythonを起動するたびに悪意あるコードが動くためです。悪意あるファイルを消し、常駐するプロセスを止めてから1.106.2に固定して作り直し、その環境にあった鍵をすべて作り直します。
- LiteLLMの件はマーケティング部門にも関係がありますか?
-
LiteLLMを直接使っていなくても、社内や委託先のAIツールの部品として入っている場合があります。自分で発行したAIのAPIキーがある場合は、用途の確認と、利用額の上限の設定を見直すきっかけになります。
- LiteLLMの混入で実際に被害は出ているのですか?
-
汚染された版を入れた環境の数は公表されていません。一方、セキュリティ企業のWizは、盗まれたAWSの認証情報が窃取の約4.5時間後から攻撃者に試されていたのを観測したと報告しています。Amazon Bedrockで使えるモデルの一覧を確かめる動きで、盗んだ鍵でAIを不正に使う手口と一致するとしています。公式は調査を続けています。
- 今後、LiteLLMと同じ被害を防ぐにはどうすればよいですか?
-
解析各社は、バージョンやハッシュで固定すること、本番でlatestのような動くタグを使わないことを勧めています。OX Securityは、新しい版を公開から一定の時間を置いて取り込む設定も挙げています。秘密情報を環境変数に置きすぎず、権限を絞ることも被害を小さくします。
まとめ
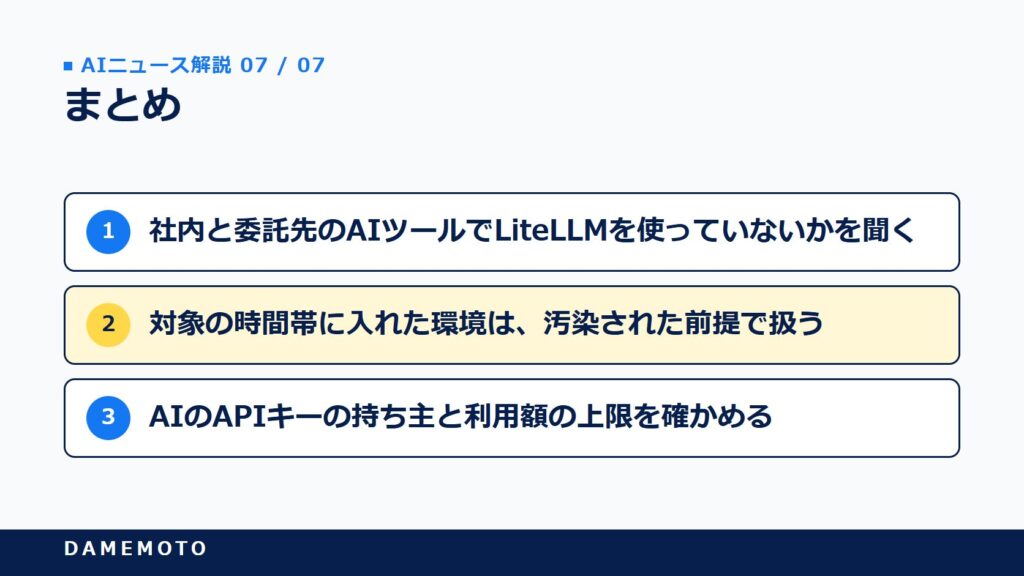
LiteLLMの開発元は2026年10月21日、配布版1.107.0に認証情報を盗むコードが混入していたと公表しました。
日本時間の同日20:39から、PyPIでは約2時間、Dockerでは23:20まで配られ、正規のリリース手順を通って届いたのが特徴です。
公式は1.106.2への固定と、該当した環境の鍵をすべて作り直すよう案内しています。
- 社内と委託先のAIツールでLiteLLMを使っていないかを聞く
- 対象の時間帯に入れた環境は、汚染された前提で扱う
- AIのAPIキーの持ち主と利用額の上限を確かめる
同じ年に2回、同じ部品が狙われた事実は重いと思います。AIツールを増やすほど、便利さと同じだけ「鍵の管理」が仕事として増えていく。その前提で体制を整えておきたいですね。
AIを使った攻撃への備えはARTEX悪用で日本企業約20社が標的になった件の記事でも整理しています。
参考・出典
- LiteLLM公式ブログ「Contained: Oct 21, 2026 LiteLLM release v1.107.0 Compromised」:https://docs.litellm.ai/blog/security-incident-oct-21-2026
- LiteLLM GitHub issue #47826:https://github.com/BerriAI/litellm/issues/47826
- PyPI litellm 1.107.0:https://pypi.org/project/litellm/1.107.0/
- Wiz(盗まれた認証情報の悪用の観測):https://www.wiz.io/blog/litellm-compromised-steals-credentials
- LiteLLM公式ドキュメント:https://docs.litellm.ai/docs/
- LiteLLM公式ブログ(2026年3月の事件):https://docs.litellm.ai/blog/security-update-march-2026
- SafeDep:https://safedep.io/litellm-pypi-compromise-credential-stealer-backdoor/
- JFrog:https://research.jfrog.com/post/litellm-hijacked-again/
- StepSecurity:https://www.stepsecurity.io/blog/litellm-1-107-0-compromised-pypi-backdoored-wheels-credential-stealer
- OX Security:https://www.ox.security/blog/litellm-1-107-0-compromised-with-a-rat-infostealer/
- pypistats.org(litellm):https://pypistats.org/packages/litellm
- Socket:https://socket.dev/blog/litellm-compromise
- The Hacker News:https://thehackernews.com/2026/10/litellm-compromised-in-supply-chain.html
- GIGAZINE(2026年10月22日):https://gigazine.net/news/20261022-litellm-backdoor/






