2026年11月4日追記:悪用が確認されています
CISAは10月27日にKEVへ追加し、NCSCも実際の悪用を公表しました。本文・FAQ・図解の悪用状況を更新しています。対象となる製品や構成を確認し、修正の適用と侵害兆候の確認を優先してください。
データの圧縮形式Brotliを解凍する部品に、細工したデータでメモリを壊され、最悪の場合は外部から命令を実行されるおそれのある脆弱性CVE-2026-111497が見つかりました。
報告したのはOpenAIのCodex Securityの研究者で、Node.jsは2026年10月21日(米国時間)に修正版22.23.4/24.22.1/26.12.1を公開し、Bunも10月22日に修正版1.4.4を出しました。
EnvoyとIstioは、それより前に出していた修正版でこの件に対応済みだと告知しています。
Node.jsで動くサイトやツールを持つ会社のWeb担当者にとっては、委託先に「更新と再起動は済んだか」を確かめるべきニュースです。
一方、ページをBrotliで圧縮して配るだけなら、それだけでは影響の根拠にならない点も押さえておきたいところです。
この記事のポイント
- Brotliのデコーダーの範囲外書き込みで、コード実行の可能性
- Node.jsの修正版は22.23.4/24.22.1/26.12.1
- 深刻度はNode.jsが「high」、Googleが9.2(Critical)
- 危ないのは解凍する側で、圧縮して配るだけでは根拠にならない
- 10月27日にCISAのKEVへ追加され、実際の悪用が確認されている
この記事は、Node.jsの公式のセキュリティ情報、CVEのレコード、OpenAIの取り組み「Patch the Planet」のBrotliのページ、Envoy・Istio・Debianの公式の告知を一次情報とし、The Hacker News、Imperva、Aikidoの記事と照らし合わせています。
初出時の確認は2026年10月24日です。悪用状況とUbuntuの修正状況は11月4日に公式情報で更新しました。同じPatch the Planetの別件で、PHPの脆弱性についてはPHPの重大な脆弱性をAIで発見した件の記事にまとめています。
今回のBrotliの件は、PHPとは別のソフトの、別の脆弱性です。
Brotliの脆弱性CVE-2026-111497とは
Brotliと聞いても、ピンとこない方が多いかもしれませんね。Googleが開発した圧縮形式で、Webページを小さくして速く届けるために広く使われています。
何が見つかったのか
CVEのレコードによると、問題はBrotliのデコーダー(解凍する部分)にあり、影響範囲は利用する系列と修正版を照合して確認します。カナダのCyber Centreは、系列ごとの修正版として1.0.10・1.1.1・1.2.1を示しています。修正のバックポートもあるため、「1.2.1未満はすべて未修正」とは判定できません。
細工したBrotliの圧縮データによって、遠隔の認証不要の攻撃者が、メモリの破壊、メモリの中身の漏えい、サービス停止、そして任意のコードの実行を引き起こせる可能性があるとされています(CVE-2026-111497)。
Node.jsの公式の説明では、不正なデータを「入力がもう少し必要」と取り違えたために、デコーダーが8バイトの内部の入れ物に入力を書き足し続け、はみ出して書き込んでしまうという仕組みです(Node.js公式のセキュリティ情報)。
報告者はOpenAIのCodex SecurityのKhai Tran氏とSylvie Mayer氏で、OpenAIの「Patch the Planet」のページにもこの件がまとめられています(Patch the Planet)。
主な製品の修正版
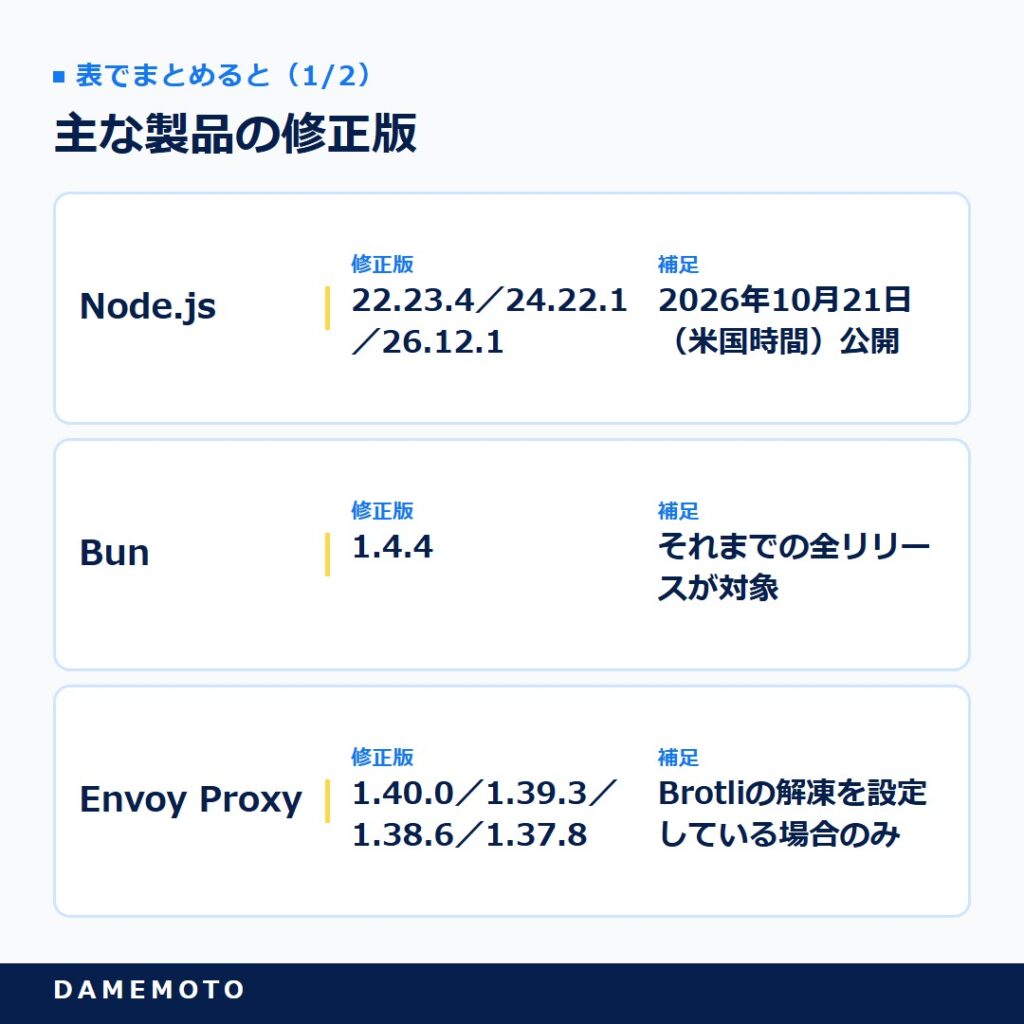
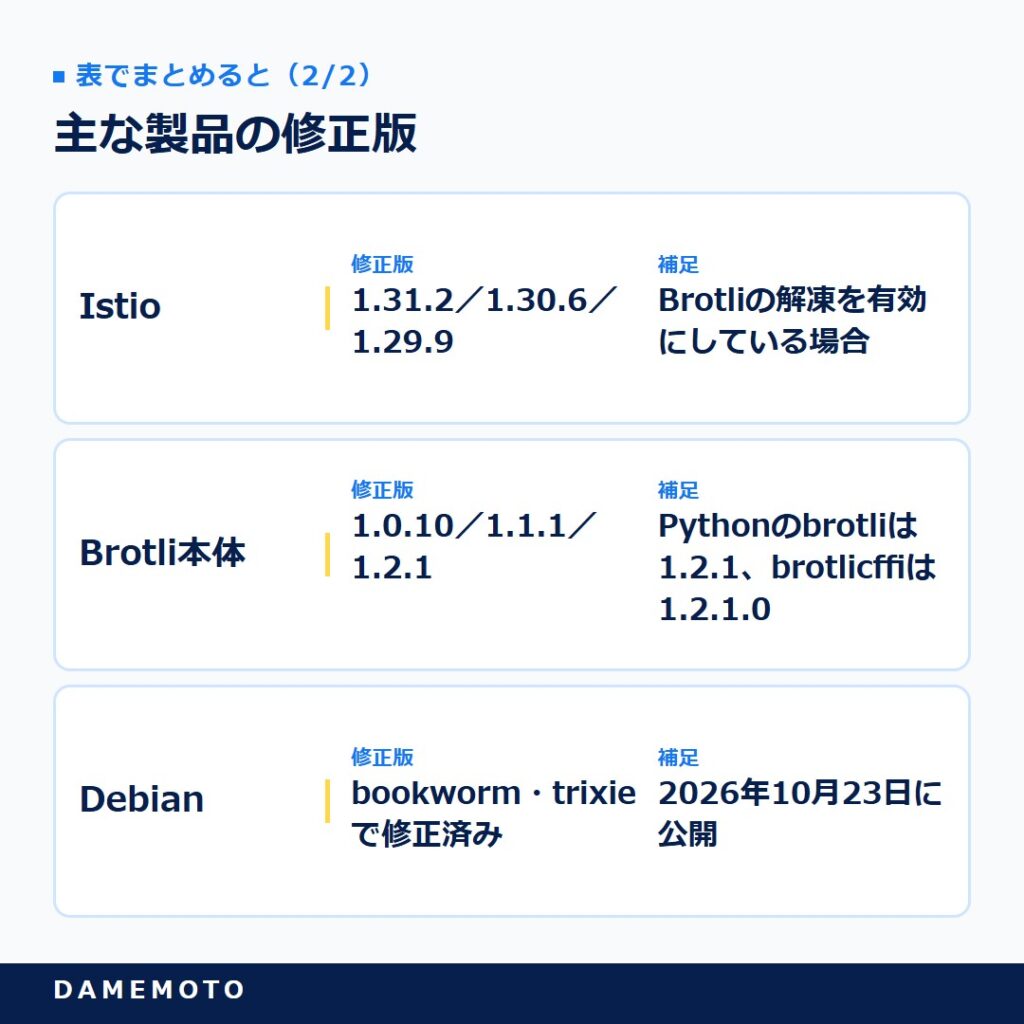
弱点はBrotliのライブラリそのものにあるため、同じデコーダーを組み込んだソフトに広く及びます。一次情報で確かめられた主な修正版は次のとおりです。
修正版が出るのはNode.jsの22・24・26系だけで、20系以前や21・23・25系は修正版が出ません。
表で詳しく見る
| 製品 | 修正版 | 補足 |
|---|---|---|
| Node.js | 22.23.4/24.22.1/26.12.1 | 2026年10月21日(米国時間)公開 |
| Bun | 1.4.4 | それまでの全リリースが対象 |
| Envoy Proxy | 1.40.0/1.39.3/1.38.6/1.37.8 | Brotliの解凍を設定している場合のみ |
| Istio | 1.31.2/1.30.6/1.29.9 | Brotliの解凍を有効にしている場合 |
| Brotli本体 | 1.0.10/1.1.1/1.2.1 | Pythonのbrotliは1.2.1、brotlicffiは1.2.1.0 |
| Debian | bookworm・trixieで修正済み | 2026年10月23日に公開 |
Ubuntuはリリース別・パッケージ別の修正状況を公式CVEページで公開しています。Brotliパッケージの修正済みリリースがある一方、別パッケージには未修正・対象外などの区別があります。上流のバージョン番号だけで判断せず、使っているUbuntuのリリースとパッケージ名を公式表で照合してください。curl、nginx、Apacheについては、本記事で製品全体の影響を断定していません。
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
深刻度は「誰が付けたか」で違う
「結局どのくらい危ないの?」と聞かれたとき、記事によって数字が違って戸惑いますよね。ここは付けた主体を分けて見ると整理できます。
Node.jsはhigh、Googleは9.2
Node.jsの公式のセキュリティ情報は、この件を「high」としています。一方、CVEを採番したGoogleは、CVSS v4.0で9.2(Critical)と評価しました。
GitHubのアドバイザリは9.2を示しています。一方、Ubuntuの公式CVEページはCVSS v3で9.8を示しています。評価主体や採点方式が違うため、数字だけを並べて危険性の変化を判断しないでください。点数とあわせて、対象製品・構成と実際の悪用状況を確認する必要があります。
悪用の状況は初出時から変わっています。米国のCISAは2026年10月27日、CVE-2026-111497を悪用が確認された脆弱性の一覧(KEV)へ追加しました。
ニュージーランドのNCSCも、10月29日の公式アラートで実際の悪用を把握していると公表しています。「悪用未確認」を前提に対応を先送りせず、影響する構成を特定し、各提供元の修正を適用するとともに、侵害の兆候がないかを確認してください。KEV掲載だけで自社環境の被害を断定することはできません。
Patch the Planetも、この件に固有の検証済みの痕跡はなく、調べて何も出なくても安全とは限らないと注意しています。
攻撃の実証は公開の翌日に進んだ
The Hacker Newsによると、10月22日に出た最初の公開の実証コードは、わざと弱めたテスト用のビルドでしかコードを実行できず、標準のビルドではクラッシュと限られたメモリの読み出しにとどまっていました(The Hacker News)。
ところがセキュリティ企業のImpervaは、公式のNode.js 24.22.0のLinux arm64のイメージで、コードの実行を再現したと報告しています(Imperva)。
1回では成功せず複数回の試行が必要で、試したのはこのLinux arm64のビルドといくつかのアプリの構成だけで、すべてのビルドを確かめたわけではないとも書いています。
修正版の24.22.1では、同じ入力は拒否されたそうです。「標準のビルドなら実行まではされない」とは、もう言えない段階に入ったといえます。
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
危ないのは「解凍する側」
ここが、Web担当者が最も取り違えやすいところだと思います。Brotliは「配信の高速化」でなじみがあるぶん、配信の設定を見て安心したくなりますよね。
圧縮して配るだけなら根拠にならない
Patch the Planetは、送り出すデータをBrotliで圧縮するだけでは、それ自体でこの欠陥の影響を受けるとは言えないと書いています。
欠陥があるのは解凍する部分だからです。逆に、CDNやWebサーバーでBrotliの応答の圧縮を切っても、リクエストの解凍やクライアント側の解凍は止まらないとも注意しています。
「CDNのBrotliを切ったから大丈夫」という判断は、どちらの意味でも的外れになりかねません。
攻撃が届く主な経路
ImpervaやAikidoの整理によると、Node.jsで攻撃のデータが届く経路は主に3つです。素のNode.jsのHTTPサーバーは、Brotliで圧縮されたリクエストの本文を自動では解凍しないとImpervaは説明しています。
- Express 5やbody-parser 2がBrotliで圧縮されたリクエストの本文を解凍する
- 組み込みのfetch()が、外部のサーバーから返ったBrotliの応答を自動で解凍する
- アプリがnode:zlibで直接Brotliのデータを解凍する
2つ目は見落としやすい経路です。
OGPの取得や画像の取得、Webhookの連携など、外部のURLを取りに行く機能では、相手のサーバーが悪意を持っていたり乗っ取られていたりすると、そこから届きます。
VercelはNext.jsの画像最適化について、この経路でBrotliの応答を止めないと告知しています(Vercelの告知)。
また、Node.jsの公式の勧告には回避策の記載がなく、対策の基本は更新です。
すぐに更新できない場合について、Patch the Planetは、入口でBrotliで圧縮されたリクエストを拒否することや、HTTPクライアントのBrotliの自動解凍を止めることを暫定策として挙げています。
そして更新したあとはプロセスの再起動やコンテナの作り直しが必要です。
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
このニュースで誰の何が変わるのか
サーバーを自分で触らない立場でも、やれることははっきりしています。影響の大きい立場ごとに見ていこう。
Web担当者:委託先に5つの質問を送る
脆弱性のニュースが出るたびに「うちは関係あるのか」を判断できず、もやもやする方は多いのではないでしょうか。今回は修正版がそろっていて、確かめる項目もはっきりしています。
明日からやることは、サイトの制作会社や社内のエンジニアに、次の5つをそのまま質問として送ることです。
- Node.jsやBunを使っている部分はあるか。本番・バッチなどのバージョンは修正版以降か
- Node.jsの22・24・26系以外(20系以前や21・23・25系)を使っていないか
- 更新したあと、プロセスやコンテナを再起動・再デプロイしたか
- Express 5や、外部のURLを取得する機能(OGP・画像・Webhook)はあるか
- EnvoyやIstioでBrotliの解凍を有効にしていないか
この先は、AIが脆弱性を見つける速さが上がるにつれ、こうした確認の依頼が月に何度も発生する可能性があります。委託先とのあいだで、確認の窓口と返答の期限を決めておくと楽になると考えられます。
WordPressの運営者:「関係ない」と決めつけない
オウンドメディアをWordPressで運営していると、「Node.jsの話ならうちは関係ない」と感じますよね。
たしかにこの件はPHP本体の問題ではなく、PHPを更新しても解決も悪化もしません。
一方で、サーバーのOSに入っているBrotliのライブラリが古ければ、OSの更新が必要になる場合があります。
DebianはOSのBrotliの修正を2026年10月23日に出しました。
明日からやることは、レンタルサーバーやVPSの事業者に、OSのBrotliのライブラリが更新済みかを問い合わせることです。
2026年10月24日時点で、国内の事業者の告知は今回の取材では見つかっていません。数か月の先には、事業者がどの部品をいつ更新したかを公開する流れが強まる可能性があります。
マーケティング責任者:更新の記録を残してもらう
キャンペーンのLPや社内の集計ツールなど、マーケティング部門がNode.jsで作ったものを外注していることもあると思います。こうした小さなツールほど、更新が後回しになりがちです。
明日からやることは、自部門のツールの一覧に、動いているランタイムとバージョン、最後に更新した日を書き加えてもらうことです。
更新したかどうかを記録で示せれば、取引先のセキュリティの確認にも答えやすくなります。PHPの件では公表の前に悪用の試みが観測されていました(PHP2Shellの記事)。
この先は、ツールの台帳を持っているかどうかが、対応の速さの差になっていくと考えられます。

「配る圧縮」ではなく「受け取って解凍する」側を確かめるのがコツ。質問を5つ送るだけでも、状況はかなり見えてきます
よくある質問
- CVE-2026-111497はどんな脆弱性ですか?
-
Brotliのデコーダーの範囲外書き込みの脆弱性です。細工した圧縮データによって、遠隔の認証不要の攻撃者が、メモリの破壊や漏えい、サービス停止、任意のコードの実行を引き起こせる可能性があるとCVEのレコードに書かれています。
- Brotliの脆弱性の対策で、Node.jsはどのバージョンに更新すればよいですか?
-
Node.jsの公式の情報では、22.23.4、24.22.1、26.12.1が修正版です。20系以前や21・23・25系はサポートが終わっていて修正版が出ないため、サポート中のバージョンへの移行が必要です。
- Brotliの脆弱性の深刻度はhighとCriticalのどちらですか?
-
付けた主体と採点方式で違います。Node.jsは「high」、GoogleはCVSS v4.0で9.2(Critical)、UbuntuはCVSS v3で9.8を示しています。点数だけで単純比較せず、利用する製品・構成の影響と最新の修正状況を確認してください。
- CVE-2026-111497は実際に悪用されていますか?
-
はい。CISAは2026年10月27日にKEVへ追加し、NCSCも10月29日に実際の悪用を把握していると公表しています。影響する製品・構成の修正と侵害兆候の確認を優先してください。根拠はCISAのKEVとNCSCの公式アラートです。
- CDNでBrotliの圧縮を切れば防げますか?
-
それだけでは防げません。Patch the Planetは、応答の圧縮を切ってもリクエストやクライアント側の解凍は止まらないと注意しています。欠陥は解凍する側にあるので、修正版への更新が対策です。
- WordPressのサイトもBrotliの脆弱性と関係がありますか?
-
PHP本体の問題ではないため、WordPressそのものの更新では解決しません。ただし、サーバーのOSのBrotliのライブラリが古い場合はOSの更新が必要になることがあるため、サーバーの事業者に更新済みかを確かめると安心です。
- Brotliの脆弱性は誰が見つけたのですか?
-
Node.jsの公式の情報とCVEのレコードによると、OpenAIのCodex SecurityのKhai Tran氏とSylvie Mayer氏が報告しました。OpenAIの取り組みPatch the Planetのページでもまとめられています。
まとめ
Brotliのデコーダーに見つかった脆弱性CVE-2026-111497は、OpenAIのCodex Securityが報告し、Node.jsが2026年10月21日(米国時間)に修正版を出しました。
深刻度はNode.jsが「high」、Googleが9.2(Critical)です。10月27日にCISAのKEVへ追加され、実際の悪用が確認されています。影響する構成の更新と、侵害の兆候の確認を優先してください。
危ないのは解凍する側で、圧縮して配るだけではそれ自体で影響の根拠にはなりません。
- 委託先にNode.jsのバージョンと再起動の有無を確かめる
- サーバーの事業者にOSのBrotliの更新を問い合わせる
- 自部門のツールの台帳にバージョンと更新日を書き加える
Node.jsの修正版の公開の翌日には、公式の標準のイメージでコードの実行を再現したという報告が出ました。「関係あるか分からない」を、質問で早めに解消しておきたいですね。
参考・出典
- Node.js「Wednesday, October 21, 2026 Security Releases」:https://nodejs.org/en/blog/vulnerability/october-2026-security-releases
- CVE-2026-111497(CVEレコード):https://www.cve.org/CVERecord?id=CVE-2026-111497
- Patch the Planet「Brotli」:https://patchtheplanet.org/brotli
- Envoy Proxy セキュリティアドバイザリ:https://github.com/envoyproxy/envoy/security/advisories/GHSA-3wvj-j6qm-62mr
- Istio「ISTIO-SECURITY-2026-007」:https://istio.io/latest/news/security/istio-security-2026-007/
- GitHub Advisory Database(GHSA-9v8h-qqgm-4m35):https://github.com/advisories/GHSA-9v8h-qqgm-4m35
- Debian Security Tracker:https://security-tracker.debian.org/tracker/CVE-2026-111497
- Vercel「Node.js security advisory: Brotli decoder RCE (CVE-2026-111497)」:https://vercel.com/kb/bulletin/node-js-security-advisory
- Aikido:https://www.aikido.dev/blog/node2shell-nodejs-brotli-rce-cve-2026-111497
- Ubuntu「CVE-2026-111497」:https://ubuntu.com/security/CVE-2026-111497
- Imperva(2026年10月22日):https://www.imperva.com/blog/node2shell-from-brotli-data-to-remote-code-execution/
- The Hacker News(2026年10月22日):https://thehackernews.com/2026/10/nodejs-brotli-decoder-bug-could-allow.html
11月4日の更新で照合した一次情報:CISA KEV(10月27日追加)、NCSC(10月29日公表)、Ubuntu(10月29日更新)、GitHub Advisory(11月3日更新)。確認日は発表日と区別しています。






