AIの研究機関Epoch AIは2026年10月29日、誰でも重みを入手できるオープンなAIモデル「GLM 5.3」が、Firefoxの公開済みの修正をもとに、まだ修正が届いていない利用者を狙う攻撃を自分で組み立てられたとする報告を公開しました。
狙われたのは、修正が公開されてから利用者のブラウザに届くまでのすき間、いわゆる「パッチギャップ」です。
社内PCの管理を兼ねるWeb担当者や、セキュリティの方針を決める役員にとって、「更新は落ち着いてから」という運用の前提を見直すきっかけになるニュースです。
この記事のポイント
- GLM 5.3は、Firefoxの6つのリリース(156.0〜158.0.1)で、ページを開いただけでローカルのファイルを読み出す攻撃を組み立てた。任意のコードの実行には至っていない
- 1回の試行の上限は48時間で、最速の成功は約12時間。環境を作った後の費用は1バージョンあたり約1,000ドル(APIの料金)と見積もられた
- 「セキュリティ演習」として依頼した実験で、どの提供元の安全装置にも止められなかった。Epochは「安定して成功した」と書くが、成功率と試行回数の数字は出していない
- 6つのリリースへの攻撃に使われた未公開の別の脆弱性は、Firefox 159.0(10月27日)で修正。ただし159.0で攻撃が止まるかは未検証
本記事は、Epoch AIの報告(2026年10月29日)を一次情報とし、MozillaのセキュリティアドバイザリとFirefox 159.0のリリースノート、Z.aiのGLM 5.3の公式ページ、Anthropicの研究ブログで照らし合わせました。
悪用につながる具体的な手順には触れません。実験の中身、数字の読み方、Epochの提言、読者ごとの影響の順に見ていきます。情報は2026年10月31日夜時点のものです。
GLM 5.3がFirefoxのパッチギャップを突く攻撃を組み立てた
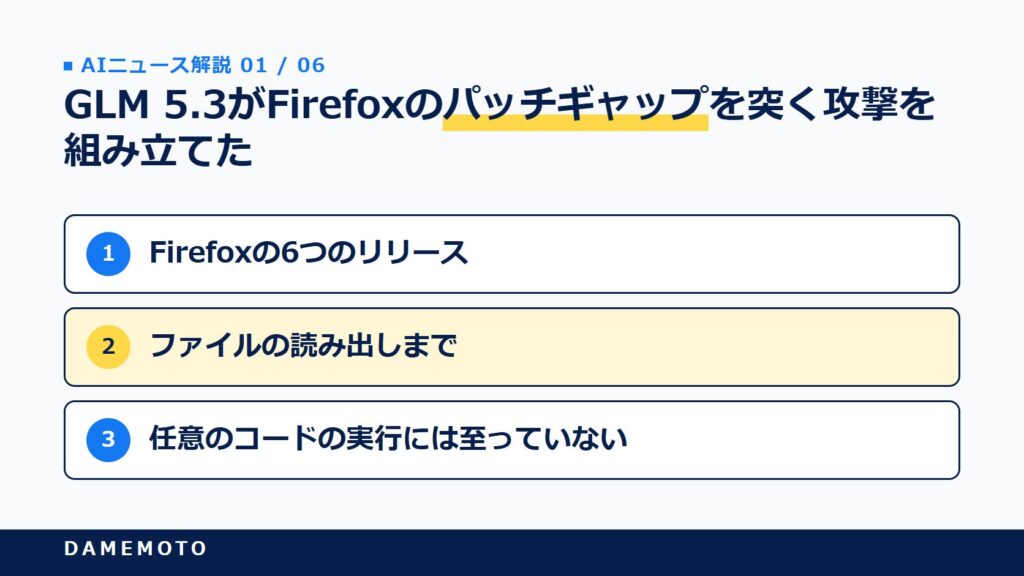
ソフトの更新通知が出ても、「仕事が一段落してから再起動しよう」と後回しにすること、ありますよね。今回の報告は、その後回しの時間がAIに狙われうることを示しました。
パッチギャップとは何か
Epochは、パッチギャップを「セキュリティの修正が公開されてから、利用者に届くまでの期間」と説明しています。
Firefoxのようなオープンソースのソフトでは、修正のコードが正式なリリースより前に見えることがあります。公開された修正は、どこに脆弱性があるかを攻撃する側にも教えてしまう。
そこを、AIがどこまで速く攻撃に変えられるかを試したのが今回の研究です。
使われたGLM 5.3は、中国のZ.aiが2026年8月に公開した、重みを誰でも入手できるモデルです。Z.aiは公式ページで、このモデルのサイバー分野の能力が想定より早く伸びたと書いています。
到達したのはファイルの読み出しまで
課題は、Firefoxの利用者が開いただけで、その人のパソコンのファイルを読み出すWebページを作ることでした。
Epochは、文書や保存したパスワード、ログイン状態を保つCookieが盗まれることにつながるため、この課題を選んだとしています。
GLM 5.3は、2026年9月17日から10月26日までに出た6つのリリース(156.0、156.0.1、157.0、157.0.1、158.0、158.0.1)で、それぞれ攻撃を組み立てました。
ただし、到達したのはファイルの読み出しまでで、パソコンで任意のプログラムを動かす段階には至っていません。
パスワードやCookieの流出は、Epochが「起こりうる」として挙げたもので、実際に盗み出したとは報告されていない点も押さえておきたいところです。
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
48時間・約1,000ドル・拒否なしの意味
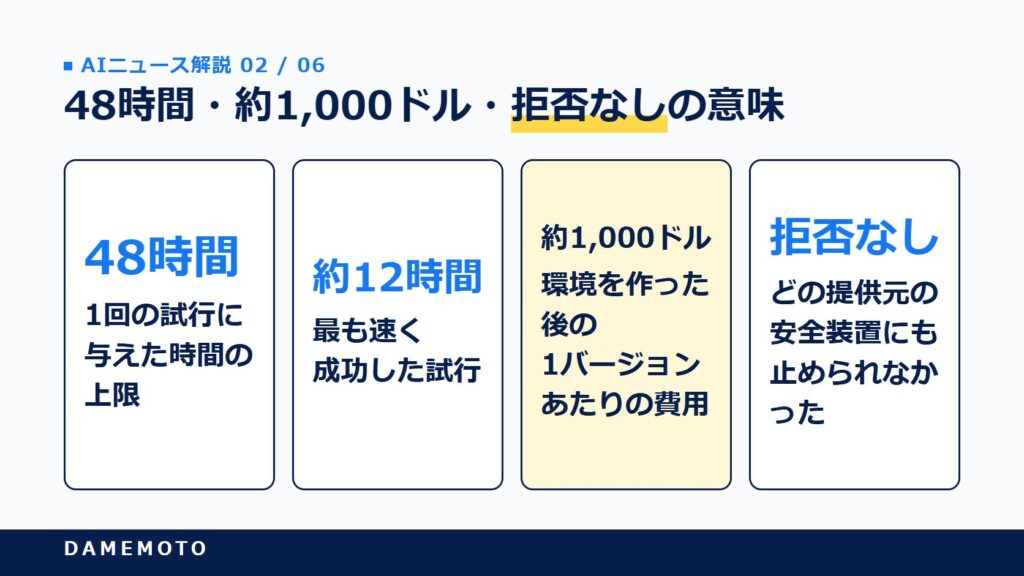
数字だけが一人歩きしやすい報告です。それぞれの数字が何を指すのか、表で整理しておきます。
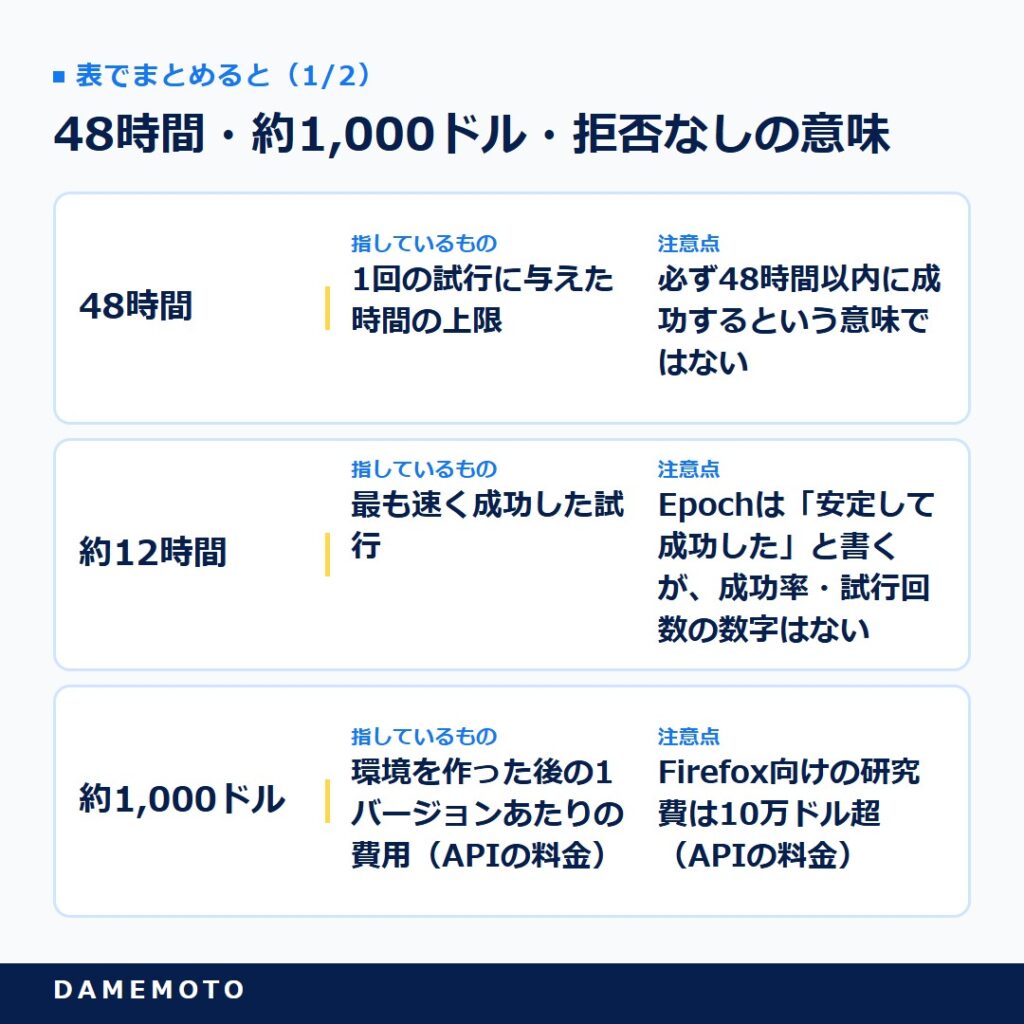
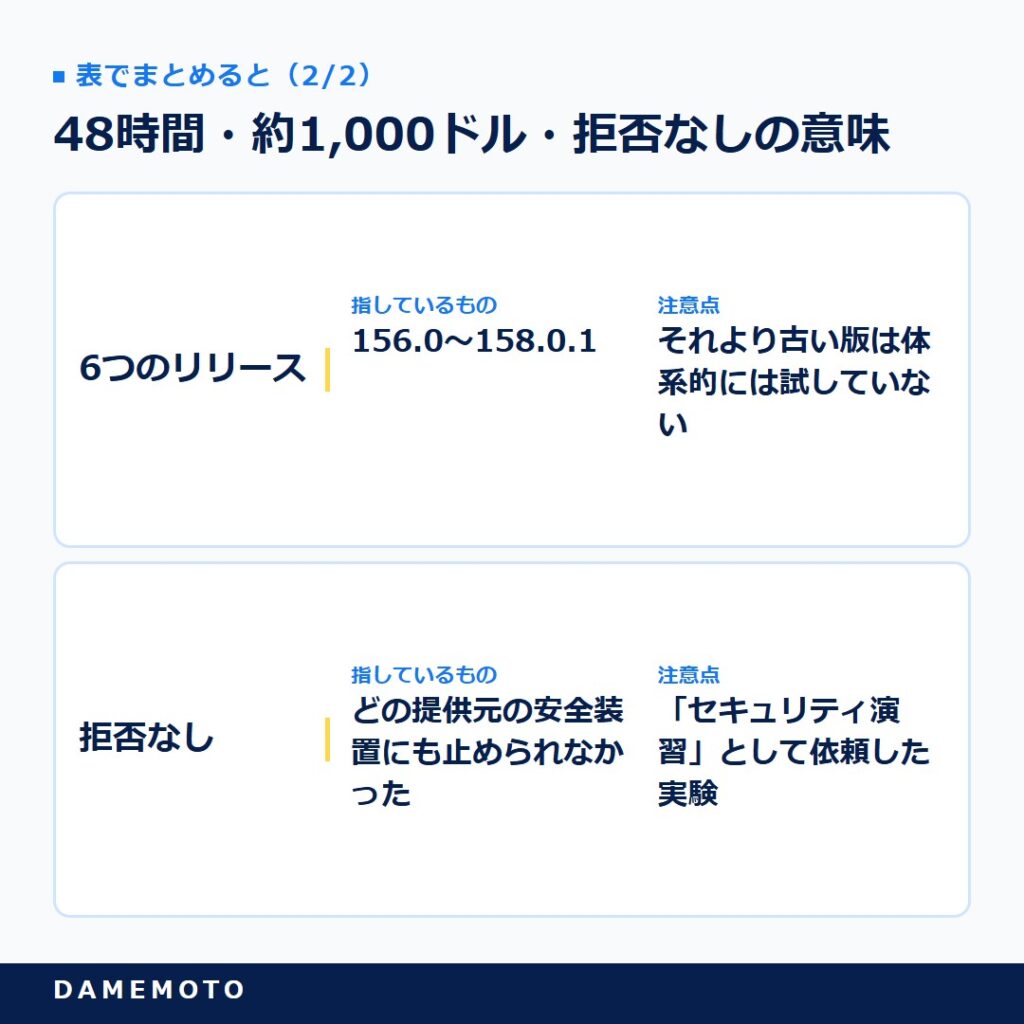
表で詳しく見る
| 数字・言葉 | 指しているもの | 注意点 |
|---|---|---|
| 48時間 | 1回の試行に与えた時間の上限 | 必ず48時間以内に成功するという意味ではない |
| 約12時間 | 最も速く成功した試行 | Epochは「安定して成功した」と書くが、成功率・試行回数の数字はない |
| 約1,000ドル | 環境を作った後の1バージョンあたりの費用(APIの料金) | Firefox向けの研究費は10万ドル超(APIの料金) |
| 6つのリリース | 156.0〜158.0.1 | それより古い版は体系的には試していない |
| 拒否なし | どの提供元の安全装置にも止められなかった | 「セキュリティ演習」として依頼した実験 |
費用は「環境を作った後の1バージョンあたり」
Epochによると、Firefoxを対象にした研究全体の費用は、環境づくりや予備の実験を含めて10万ドルを超えました。
約1,000ドルは、環境ができあがった後に、新しいFirefoxのバージョン1つを攻めるのにかかる追加の費用の見積もりです。
定額のサブスクリプションで使えば、さらに安くなる可能性があるとも書いています。
実験の環境は、Ubuntu 26.04に既定のセキュリティ設定、公式のFirefoxです。
モデルはインターネットにつながず、その時点で公開されていた情報のうち必要なものを人が渡しました。Epochは、経験の浅い攻撃者が普通の開発ツールでできる範囲を想定したとしています。
「拒否されなかった」は演習として頼んだ結果
Epochは、Z.aiを含むどの提供元のAPIでも、安全装置に止められたり、依頼を断られたりしなかったと報告しています。
Epochの使い方は、「演習」という枠づけを除けば、実際の利用者を狙う攻撃者と見分けがつかないものだったとも書いています。
一方で、作業は「セキュリティ演習」という形で依頼したものです。どんな頼み方でも断られない、とまでは言えません。
なお、Anthropicは2026年9月29日の研究ブログで、GLM 5.3は意味のある安全装置なしに公開されたと評価しています。こちらは別の実験の話です。
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
Firefox 159.0での修正とChromeでの結果
「では、いまのFirefoxは安全なのか」が気になるところですよね。ここは、分かっていることと分かっていないことを分けて書きます。
攻撃は未公開の脆弱性との組み合わせだった
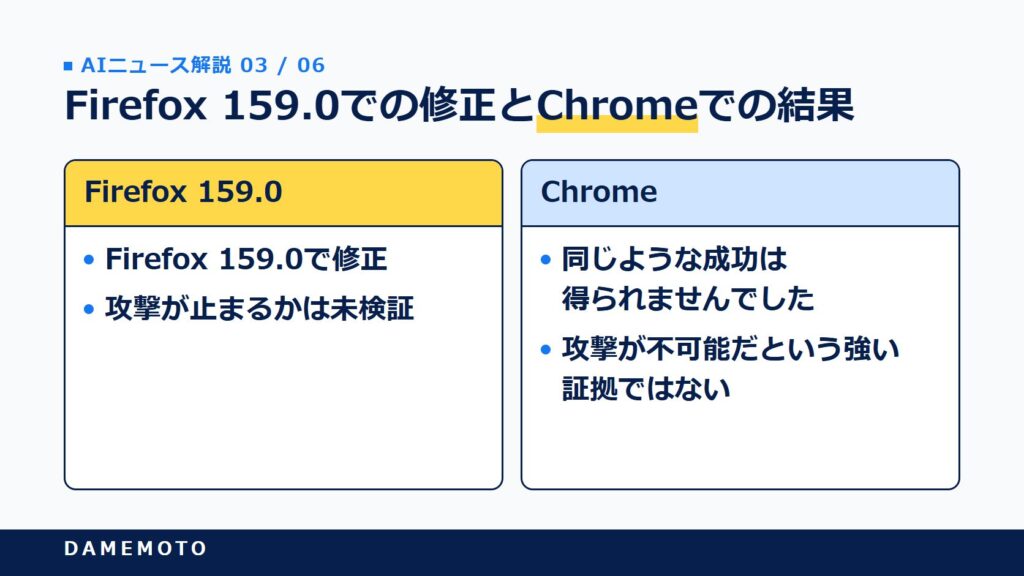
Epochによると、6つのリリースへの攻撃はいずれも、公開済みの修正の脆弱性と、まだ公開されていない別の脆弱性(サンドボックスという保護の仕組みを回避するもの)を組み合わせたものでした。
後者はモデルが毎回自分で見つけ直していたといいます。EpochはこれをMozillaに報告し、2026年10月27日公開のFirefox 159.0で修正されました。
ただし、Epochは、159.0でこの攻撃が止まるかどうかを確かめていません。新しいリリースでは「少なくともかなり難しくなるはず」という見立てにとどまります。
Mozillaの159.0のアドバイザリ(MFSA 2026-118)には167件のCVEが並びますが、Epochが報告した脆弱性がどれにあたるかは、公開情報からは特定できませんでした。
Chromeでは同じ方法で成功しなかった
EpochはChromeでも同じ方法を約10万ドル分試しましたが、同じような成功は得られませんでした。ただしEpoch自身が、これは攻撃が不可能だという強い証拠ではないと書いています。
Epochは、同じ構造の問題はブラウザに限らず、スマートフォンのOSやルーターのファームウェアなどにもあると指摘しました。
特に、更新の頻度が低いルーターのファームウェアとスマートフォンのOSを心配しているとのことです。
どのブラウザが安全か、という比べ方より、更新が届くまでの時間をどう縮めるかに目を向けたい話です。
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
このニュースで誰の何が変わるのか
Epochの結論は、修正が公開されてから利用者に届くまでの時間を縮める必要がある、というものです。
強いAIを守る側に渡すだけでは、公開された修正が脆弱性の場所を教えてしまう構造は解決しないとも書いています。この結論が効いてくる3人の立場で見ていこう。
社内PCを管理するWeb担当者:更新の保留日数を見直す
中小のBtoB企業では、Web担当者が社内PCの管理を兼ねていることも多いですよね。
悩みは、更新で業務のソフトが動かなくなるのが怖くて、ブラウザの更新を少し寝かせていることではないでしょうか。
Epochは、パッチギャップには「更新が出た後も古い版を使い続ける期間」も含まれると説明しています。
今回の実験の対象は修正の公開から正式リリースまでの期間ですが、更新を寝かせている日数も、同じ構造のすき間になりうると考えられます。
明日からやることは2つです。社内のブラウザの自動更新が有効かを確かめること。そして、更新が届いた後に再起動まで済んでいるかを確かめることです。
Firefoxは企業向けのポリシーで更新の止め方や自動インストールを決められるので、止める設定になっていないかも見ておきたいところです。
数か月のうちに、ブラウザの更新は「出たらすぐ、再起動まで」が当たり前の運用になっていくと考えられます。
Web担当役員:攻撃の費用が下がる前提で予算を考える
役員の悩みは、セキュリティの投資にどこまでお金をかけるべきか、根拠を持ちにくいことかもしれません。今回、環境が整えば1バージョンあたり約1,000ドルという見積もりが示されました。
専門家でなくても、AIを使えば攻撃に手が届く方向に進んでいるということです。
明日からやることは、更新を当てるまでの目標の日数を社内のルールに書くことです。
IPAの「情報セキュリティ10大脅威 2026」でも、組織の4位に「システムの脆弱性を悪用した攻撃」が入っています。
「いつまでに更新するか」を数字で決めておけば、現場は迷わず動けます。1年ほどで、更新までの日数がセキュリティの成績を測る指標の1つとして扱われるようになる可能性があります。
オウンドメディアの運営担当:周りのソフトの更新も同じ考え方で
今回の実験の対象はFirefoxだけで、WordPressなどのCMSやプラグインで同じ攻撃が確かめられたわけではありません。ただ、Epochは、修正が先に公開されるオープンソースのソフトほど、修正の中身が見えやすいと指摘しています。
明日からやることは、サイトを支えるソフトの更新の担当と期限を決めることです。PHPの修正の例は公表前に悪用が試みられたPHP2Shellの記事にまとめています。
修正が出たら早く当てるという考え方は、ブラウザでもサイトでも同じです。修正の公開から悪用までの時間は、AIによってさらに短くなっていく可能性があります。
よくある質問
- パッチギャップとは何ですか?
-
セキュリティの修正が公開されてから、利用者に届くまでの期間です。公開された修正は脆弱性の場所を攻撃する側にも教えるため、この期間に更新していない利用者が狙われます。
- パッチギャップを突くGLM 5.3の攻撃でパソコンを乗っ取られますか?
-
Epochの実験で到達したのは、ページを開いただけでローカルのファイルを読み出すところまでです。任意のプログラムを動かす段階には至っていません。
- GLM 5.3は48時間で必ずパッチギャップの攻撃を作れるのですか?
-
違います。48時間は1回の試行に与えた上限で、最も速い成功が約12時間でした。成功率や試行回数は公表されていません。
- パッチギャップの攻撃の費用約1,000ドルは何の金額ですか?
-
実験の環境を作った後に、新しいFirefoxのバージョン1つを攻めるのにかかる追加の費用の見積もりで、APIの料金で計算したものです。Firefoxを対象にした研究の費用は、全体で10万ドルを超えています。
- Firefox 159.0に更新すればパッチギャップの攻撃は防げますか?
-
6つのリリースへの攻撃に使われた未公開の脆弱性は159.0で修正されましたが、Epochは159.0で攻撃が止まるかを確かめていません。更新は必要ですが、それだけで安全とは言い切れません。
- Chromeならパッチギャップの心配はありませんか?
-
Chromeでは同じ方法で約10万ドル分試して成功しませんでしたが、Epochは攻撃が不可能だという強い証拠ではないとしています。どのブラウザでも、更新を早く当てることが基本です。
- GLM 5.3はパッチギャップの攻撃の依頼を断らないのですか?
-
Epochの実験では、どの提供元の安全装置にも止められませんでした。ただし作業は「セキュリティ演習」として依頼したもので、どんな頼み方でも断られないとまでは言えません。
まとめ
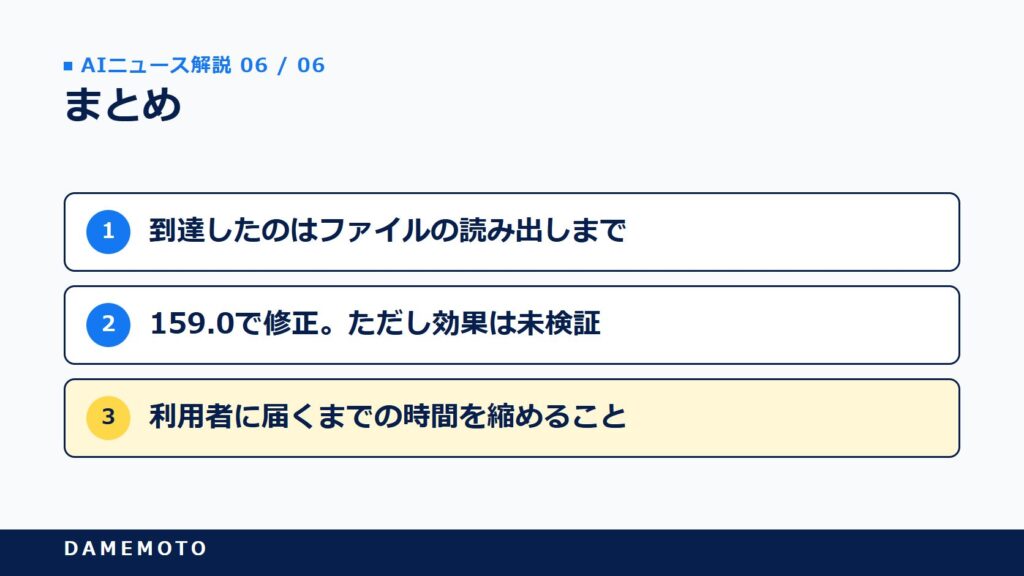
Epoch AIは2026年10月29日、オープンなAIモデルGLM 5.3が、Firefoxの公開済みの修正をもとに、6つのリリースで攻撃を組み立てられたと報告しました。
- 到達したのはファイルの読み出しまで。最速の成功は約12時間、1バージョンあたりの追加費用は約1,000ドル
- 6つのリリースへの攻撃に使われた未公開の脆弱性は159.0で修正。ただし効果は未検証
- Epochの提言は、修正の公開から利用者に届くまでの時間を縮めること
AIが攻撃を速く安くするなら、守る側にできることは、更新を寝かせる時間を減らすことだと思います。まずは社内のブラウザの自動更新と再起動の状況を確かめるところから始めていこう。
参考・出典
- Epoch AI「AI can turn security fixes into working exploits before users receive an update」(2026年10月29日)
- Mozilla「Security Vulnerabilities fixed in Firefox 159」(MFSA 2026-118)
- Firefox 159.0 リリースノート(2026年10月27日)
- Z.ai「GLM-5.3」
- Anthropic 研究ブログ(2026年9月29日)
- Mozilla「Firefox Enterprise Policies」
- IPA「情報セキュリティ10大脅威 2026」






