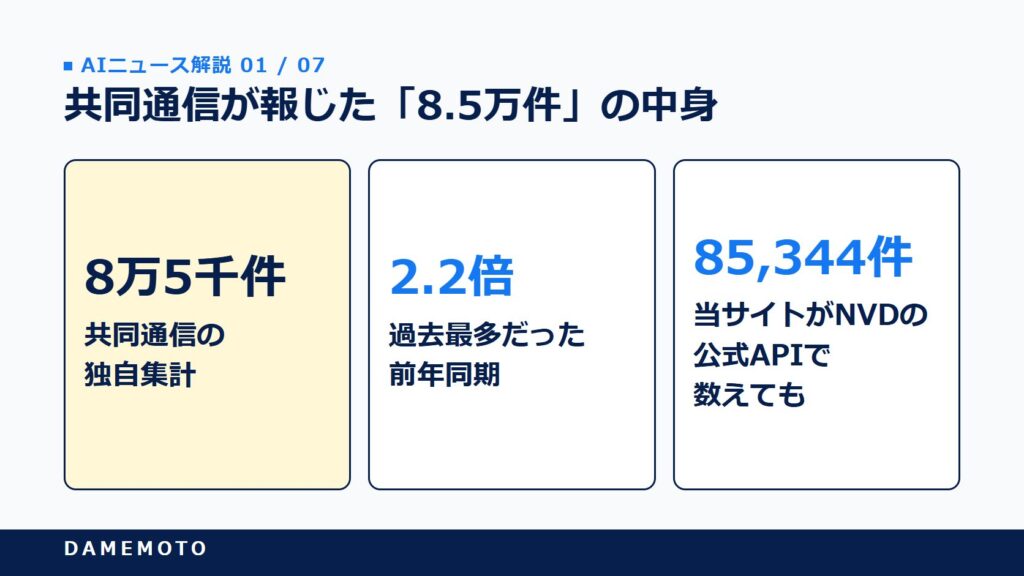
共同通信は2026年10月24日、今年に入って見つかったITシステムの脆弱性が8万5千件に達し、過去最多だった前年同期の2.2倍になったと報じました。
米非営利団体MITRE(マイター)の10月21日までのデータを、共同通信が独自に解析・集計した数字です。
当サイト(DAMEMOTO)が米NISTの脆弱性データベース「NVD」の公式APIで同じ期間を数えても85,344件で、前年同期の2.24倍とほぼ同じ結果になりました。
一方で、実際に悪用が確認された脆弱性の追加は約1.3倍にとどまっています。
WordPressやPHPで自社サイトを運用するWeb担当者・マーケティング担当者にとっては、「件数」ではなく「悪用されているか」で更新の優先順位を決める時期に入ったといえるでしょう。
この記事のポイント
- 共同通信によると、10月21日までの脆弱性は8万5千件で前年同期の2.2倍(共同通信の独自集計)
- 当サイトがNVDの公式APIで数えても85,344件、前年同期38,085件の2.24倍
- 増え方は加速しており、7〜9月は前年同期の3.15倍(当サイト集計)
- 悪用が確認された脆弱性(CISAのKEV)の追加は270件で、前年同期の約1.3倍
- AIは増加の要因の一つで、採番機関の増加など別の要因も重なっている
本記事は、共同通信の記事と、NVD・CISA・IPA・FIRST・NISTの公開データをもとにまとめています。
NVDとCISAの数字は当サイトが2026年10月25日に公式データから集計したもので、共同通信の数字とは分けて示します。
扱うのは個別の脆弱性の対応手順ではなく、件数急増の構造と数字の読み方です。
共同通信が報じた「8.5万件」の中身
「脆弱性が8.5万件」と聞くと、思わず身構えてしまいますよね。まずは、この数字が何を数えたものなのかを確かめていこう。
MITREのデータを共同通信が独自に集計
共同通信によると、生成AIの高性能化に伴い、今年に入って見つかった脆弱性が8万5千件に達しました。過去最多だった前年同期の2.2倍で、見出しでは「前年同期2倍」と丸めています。
集計したのは共同通信で、MITREが「8.5万件」と発表したわけではありません。
MITREは1999年から、各国のセキュリティ関係者が報告した欠陥に識別番号(CVE番号)を付けて管理している団体です。
同じ記事は、2020年までは多くても1万件台だった登録が、2024年に約4万件、2025年に約4万8千件へ増えたとも伝えています。
共同通信は10月17日にも、2025年の登録が2021年の2.4倍になったと配信しており、今回はその続報にあたります。
NVDの公式データでも85,344件(当サイト集計)
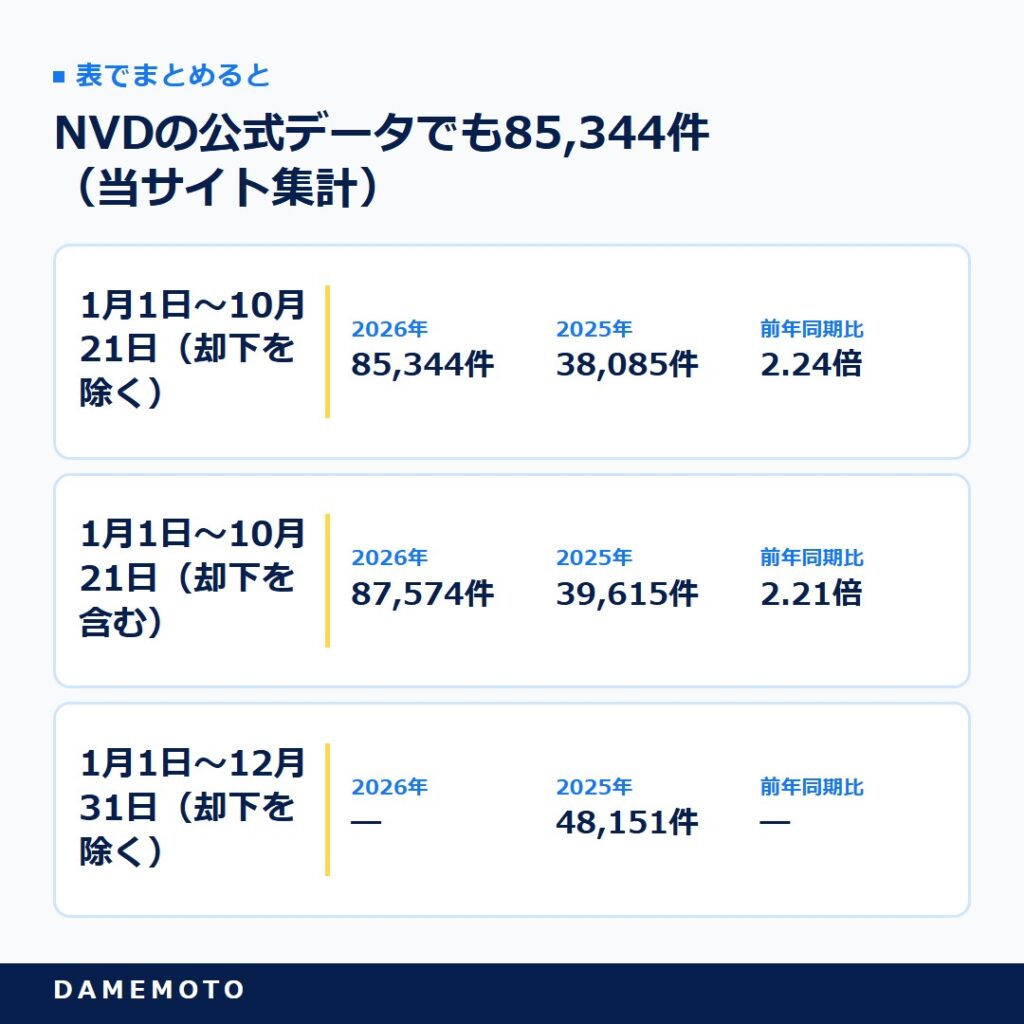
数字を確かめるため、当サイトは2026年10月25日、NVDの公式APIで「公開日が2026年1月1日〜10月21日のCVE(却下されたものを除く)」を数えました。
NVDはCVEの一覧を取り込んでいるので、共同通信が使ったMITREのデータとほぼ同じ番号の集まりを数えることになります。結果は次のとおりです。
表で詳しく見る
| 集計の条件(公開日) | 2026年 | 2025年 | 前年同期比 |
|---|---|---|---|
| 1月1日〜10月21日(却下を除く) | 85,344件 | 38,085件 | 2.24倍 |
| 1月1日〜10月21日(却下を含む) | 87,574件 | 39,615件 | 2.21倍 |
| 1月1日〜12月31日(却下を除く) | ― | 48,151件 | ― |
85,344件・2.24倍は、共同通信の「8万5千件・2.2倍」とほぼ一致しました。2025年通年の48,151件も、共同通信の「約4万8千件」と合います。
ただし、細かな集計の基準が共同通信と同じかどうかは確かめられていません。また、数えているのは「CVEとして公開された件数」で、見つかった日と公開日がずれることもあります。
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
増え方は年の後半ほど速い
年間の合計だけを見ていると、増え方の勢いは見えにくいものです。四半期に分けてみると、別の姿が浮かんできます。
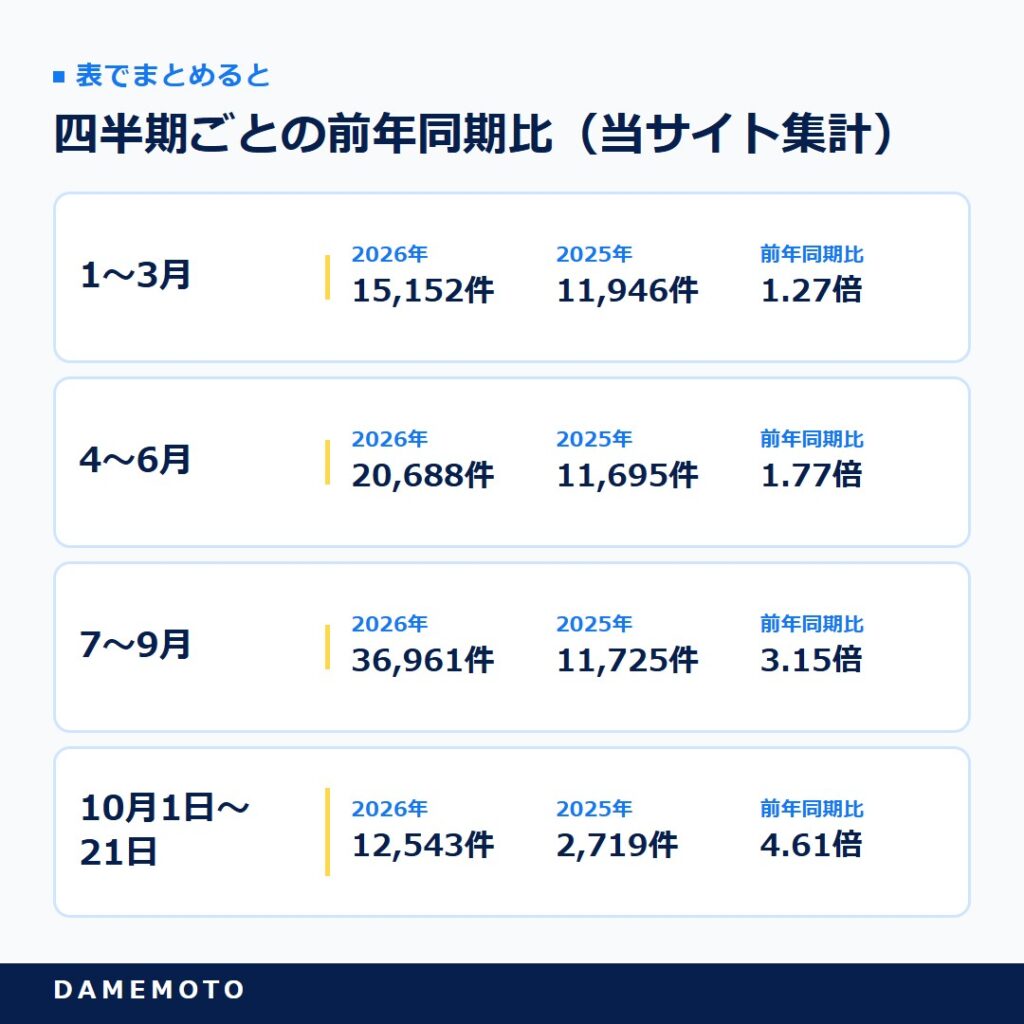
四半期ごとの前年同期比(当サイト集計)
表で詳しく見る
| 期間(公開日) | 2026年 | 2025年 | 前年同期比 |
|---|---|---|---|
| 1〜3月 | 15,152件 | 11,946件 | 1.27倍 |
| 4〜6月 | 20,688件 | 11,695件 | 1.77倍 |
| 7〜9月 | 36,961件 | 11,725件 | 3.15倍 |
| 10月1日〜21日 | 12,543件 | 2,719件 | 4.61倍 |
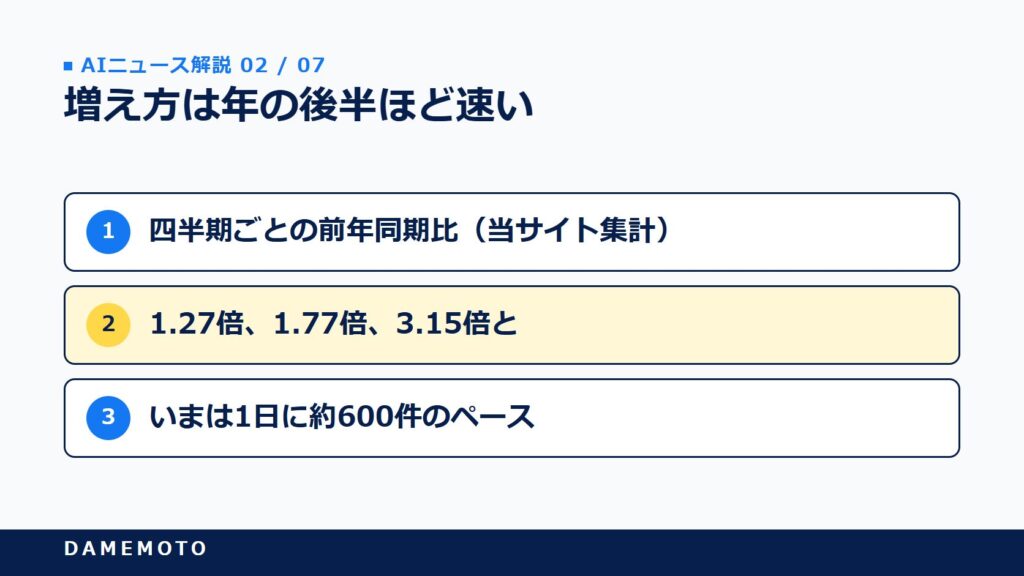
前年同期比は1.27倍、1.77倍、3.15倍と、四半期ごとに大きくなっています。
1日あたりに直すと、2025年10月1日〜21日は約129件、2026年の同じ期間は約597件です。いまは1日に約600件のペースでCVEが公開されている計算になります。
10月は21日分しかないため、倍率が振れやすい点には気をつけておきたい。
日本のJVN iPediaでも7〜9月の登録が大きく増えた
日本の公的データも、同じ向きを示しています。
IPA(情報処理推進機構)が2026年10月21日に公開した報告によると、日本語の脆弱性対策情報データベース「JVN iPedia」の7〜9月の新規登録は20,073件でした。
前年同期の10,869件と比べると、84.7%の増加です(当サイトの計算)。2026年1〜9月の合計は44,809件で、9か月で2025年通年の41,742件をすでに超えています。
内訳では、20,073件のうち19,913件がNVD経由の登録でした。JVN iPediaに載る脆弱性情報の大半は、海外のデータベースを日本語化したものだと分かります。
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
件数は2.2倍、悪用の確認は約1.3倍
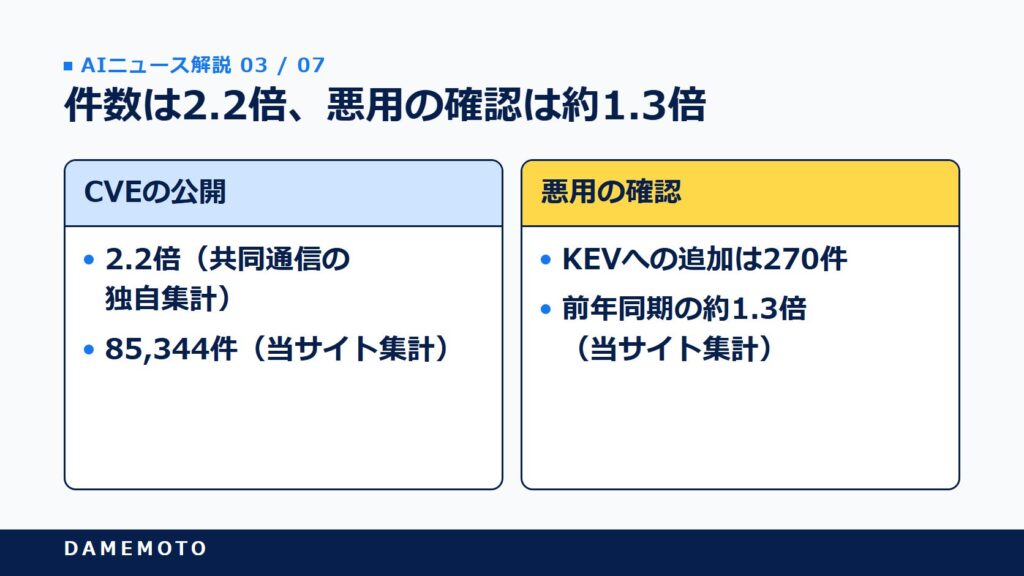
8.5万件をすべて今すぐ直す、というのは現実的ではありませんよね。そこで目安になるのが「実際に悪用されたかどうか」です。
CISAのKEVへの追加は270件
米CISA(サイバーセキュリティ・インフラセキュリティ庁)は、実際の攻撃で悪用が確認された脆弱性を「KEV(Known Exploited Vulnerabilities)カタログ」として公開しています。
当サイトがCISAの公式データ(2026年10月23日版、全1,756件)を追加日で数えると、2026年1月1日〜10月21日の追加は270件、2025年の同じ期間は207件でした。
CVEの公開が2.2倍なのに対し、悪用の確認は約1.3倍にとどまります。
KEVの追加は、2024年通年で186件、2025年通年で245件でした。2026年は10月21日までで2025年通年を上回っており、悪用の確認も増えてはいます。
ただ、総数の伸びとのあいだに大きな差があるのは確かでしょう。
なお、KEVへの追加には過去の年のCVEも含まれます(2026年の270件のうち87件は2025年以前のCVE、当サイト集計)。
KEVはCISAが基準を満たすと判断したものだけを載せる一覧なので、悪用のすべてを数えたものではない点にも注意したいところです。
FIRSTの見立て:雨は増えても洪水の線は変わらない
世界のセキュリティ対応チームが加わる国際組織FIRSTは、2026年6月15日のブログでこの状況を「雨と洪水」にたとえました。
CVEの総数(雨量)はAIによる発見などで急増している一方、KEVに載ったものやEPSS(悪用の可能性を推定する指標)が10%を超えるものに絞ると、修正を当てる実務の負担はほぼ横ばいだという見方です。
同じ記事でFIRSTは、稼働中のシステムに修正を当てる作業量は少なくとも2026年末までほぼ一定と見込む一方、ソフトウェアを保守する側には仕事が2倍になる前提で備えるよう呼びかけました。
詰まりどころは発見ではなく、確認・調整・修正を担う人の手だという指摘もあります。
重大度別の増減は今のデータでは比べられない
「深刻な脆弱性はどれだけ増えたのか」も気になるところですよね。ところが、今回のデータではそこを比べられません。
NISTは2026年4月15日から、NVDで重大度スコアなどの付加情報を付ける作業を優先順位方式に切り替えました。
優先されるのはKEVに載ったCVE、米連邦政府で使われるソフトウェア、大統領令14028でいう重要なソフトウェアです。
それ以外は「最も低い優先度」とされ、すぐには付加情報が付きません。
NISTは理由として、CVEの提出が2020年から2025年に263%増え、2026年1〜3月も前年同期より約3分の1多いことを挙げています。
2025年には過去最多より45%多い約42,000件に付加情報を付けたものの、積み残しは解消できていないと説明しました。
重大度スコアが付いていないCVEが多く、重大度別の増減は今回の集計では示せないのが正直なところです。
\ AI活用、何から始めればいいか迷ったら /
初回相談無料|「何を相談すればいいか分からない」段階でもお気軽にどうぞ
なぜ増えたのか:AIは要因の一つ
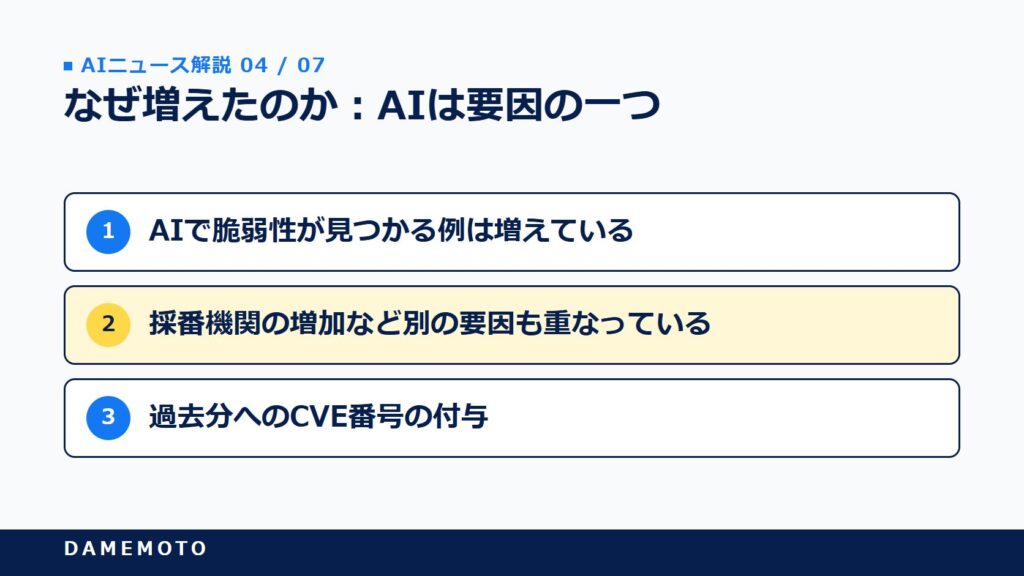
共同通信は、増加の背景に生成AIの高性能化を挙げています。では、AIだけで説明がつくのでしょうか。
AIで脆弱性が見つかる例は増えている
AIが脆弱性探しに使われ始めているのは事実です。
FIRSTによると、Mozillaでは2026年1〜3月の脆弱性の公開が164%増え、これはAnthropicのProject Glasswingによるものでした。
Mozillaのチームは自動化の仕組みを組み、Firefox 150に向けて271件のバグを見つけて修正しています。
AIが「見つける側」に加わったことは、件数を押し上げる要因の一つと考えてよさそうです。
共同通信によると、世界のウェブの約7割で使われるプログラミング言語PHPでも、「極めて深刻」と認定されたものを含む27件が見つかっています。
W3Techsの統計でも、サーバー側の言語が分かるサイトの69.2%がPHPを使っていました(2026年10月25日時点)。
27件の数え方は当サイトでは再現できず、共同通信の数字として紹介するにとどめます。PHPでは、当サイトでもAIが見つけた重大な脆弱性と修正版を取り上げました。
AI以外にも件数を押し上げる要因がある
FIRSTは、AI以外の「構造的な要因」も挙げています。主なものは次の3つです。
- GitHubのセキュリティアドバイザリーが前年比449%増(担当チームの拡充と、過去分へのCVE番号の付与による)
- VulnCheckが、番号の付いていない積み残しを引き受ける採番機関として前年比3,119%増
- ソフトウェアそのものの増加
CISAも2026年9月23日(米国時間)の告知で、CVEプログラムを取り巻く変化として、世界中から新しいCVE採番機関が加わっていることと、自動化やAIを使った技術がソフトウェア開発に新たな負荷をかけていることを挙げました。
そのうえで、CVEプログラムを「成長の時期」から「品質の時期」へ移す枠組みを公表しています。2.2倍のうち、どれだけがAIによるものかを示した公的な資料は見当たりません。
AIは大きな要因の一つでも、それだけが原因と言い切るのは早いでしょう。
確かめられたこと・まだ分からないこと
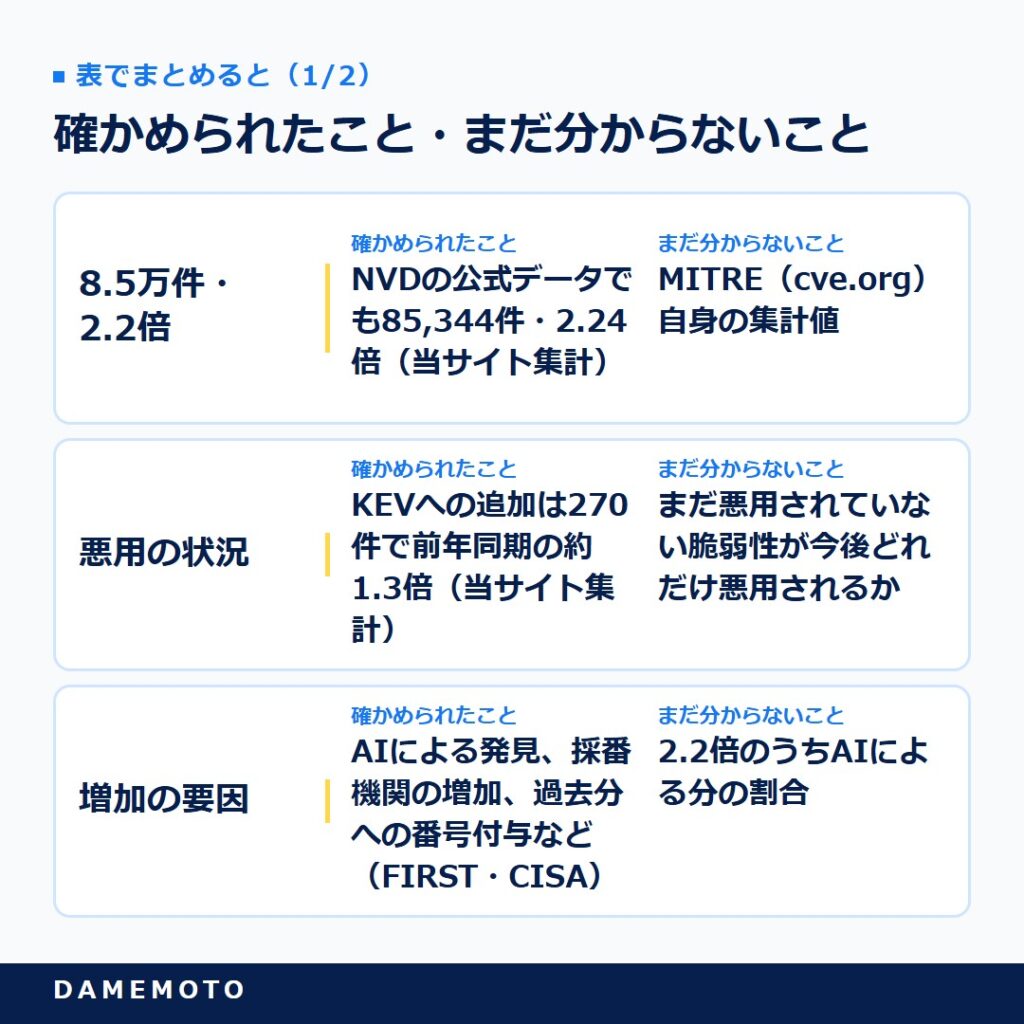
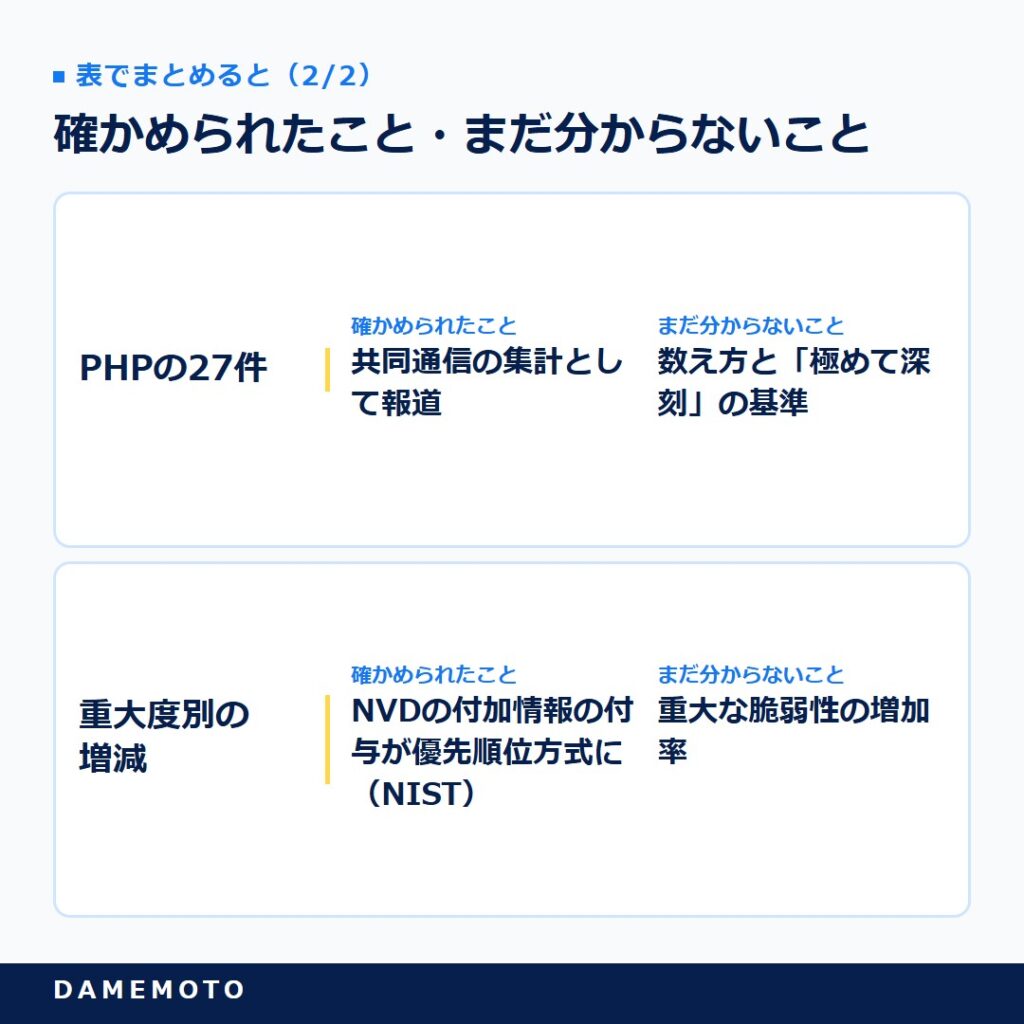
表で詳しく見る
| 項目 | 確かめられたこと | まだ分からないこと |
|---|---|---|
| 8.5万件・2.2倍 | NVDの公式データでも85,344件・2.24倍(当サイト集計) | MITRE(cve.org)自身の集計値 |
| 悪用の状況 | KEVへの追加は270件で前年同期の約1.3倍(当サイト集計) | まだ悪用されていない脆弱性が今後どれだけ悪用されるか |
| 増加の要因 | AIによる発見、採番機関の増加、過去分への番号付与など(FIRST・CISA) | 2.2倍のうちAIによる分の割合 |
| PHPの27件 | 共同通信の集計として報道 | 数え方と「極めて深刻」の基準 |
| 重大度別の増減 | NVDの付加情報の付与が優先順位方式に(NIST) | 重大な脆弱性の増加率 |
確かな数字は「総数の急増」と「悪用確認の緩やかな増加」の2つです。それ以外は、出どころを添えて読むのが安全だと感じます。
このニュースで誰の何が変わるのか
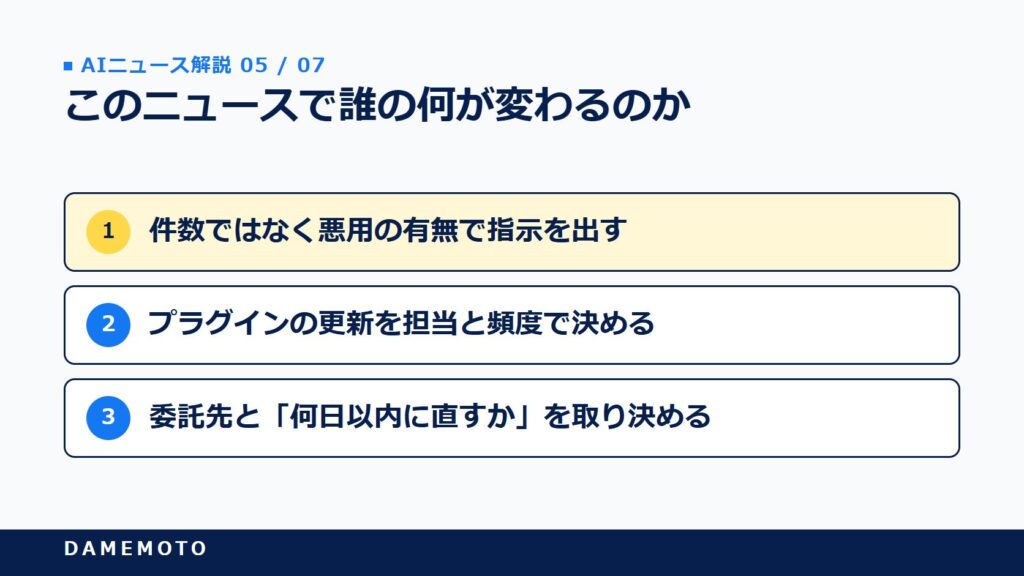
件数が増えたことそのものより、「何から直すか」の決め方が変わったと捉えると動きやすくなります。読者の立場ごとに見ていこう。
Web担当役員・マーケ部長:件数ではなく悪用の有無で指示を出す
自社サイトをWordPressやPHPで運用していると、更新の連絡が届くたびに、どこまで急がせるべきか迷うこともあるのではないでしょうか。
今回のデータで、総数が2.2倍でも悪用が確認されたものは約1.3倍だと分かりました。判断の物差しを、件数から「悪用されているか」に移せます。明日からは、次の2つを始めてみよう。
- 保守を任せている会社に、PHP・WordPress本体・プラグインの更新状況と、CISAのKEVに載った脆弱性に当てはまるものがあるかを月に1回報告してもらう
- 更新の優先度を「KEVに載っているか」「外部に公開されたサイトで動いているか」の2点で決める
委託先への聞き方は、Brotliの脆弱性の記事で整理した委託先に聞く5項目がそのまま使えます。数か月から1年のうちに、保守契約の報告項目に「悪用の有無」が加わる流れが広がっていく可能性があります。
オウンドメディア編集者・SEO担当:プラグインの更新を担当と頻度で決める
CMSの管理画面で、プラグインやテーマの更新通知がたまっていくのは、よくある光景かもしれませんね。
FIRSTは、ソフトウェアを保守する側の修正作業は2倍になる前提で備えるよう呼びかけています。プラグインの作り手が出す更新も、これから増えていく可能性があります(推測)。
明日からは、更新を確認する担当者と頻度(たとえば毎週月曜)を決めることと、使っていないプラグインを停止して削除することの2つから手を付けたい。更新の手間が増えるほど、使うプラグインを絞ったサイトのほうが運用しやすくなると考えられます。
経営層:委託先と「何日以内に直すか」を取り決める
サイバー事故が起きたとき、最後に説明を求められるのは経営層ですよね。
国家サイバー統括室は2026年10月14日、不正アクセスによる情報漏えいが幅広い分野で相次いでいるとして、各機関の注意喚起を1ページにまとめました。
5月18日には「AI性能の高度化を踏まえたサイバーセキュリティ対策の強化について」と題する注意喚起も出ています。
明日からは、Webサイトや業務システムの委託先ごとに、更新の担当者がいるか、悪用が確認された脆弱性を何日以内に直す取り決めがあるかを確かめておきたいところです。
脆弱性の量が増えるほど、「全部直す」ではなく「何を先に直すか」を決めている会社とそうでない会社の差が開いていくと考えられます。
よくある質問
- 2026年に見つかった脆弱性は何件ですか?
-
共同通信によると、10月21日までに8万5千件で前年同期の2.2倍です。当サイトがNVDの公式APIで数えても85,344件(前年同期の2.24倍)でした。
- 脆弱性8.5万件はMITREが発表した数字ですか?
-
いいえ。MITREのデータを共同通信が解析・集計した独自の数字です。2026年10月25日時点で、MITRE自身が8.5万件と発表したものは確認できていません。
- 脆弱性はAIが原因で増えたのですか?
-
AIは要因の一つです。FIRSTは一部の採番機関による採番の急増や過去分へのCVE番号の付与を、CISAは新しい採番機関の参加を挙げており、2.2倍のうちAIによる割合を示した公的な資料は見当たりません。
- 悪用される脆弱性も2倍になったのですか?
-
CISAのKEVへの追加は、2026年1月1日〜10月21日が270件、2025年の同じ期間が207件で、約1.3倍でした(当サイト集計)。総数ほどは増えていません。
- 深刻な脆弱性はどれだけ増えましたか?
-
今回のデータでは比べられません。NISTが2026年4月15日から、NVDで重大度スコアなどを付ける作業を優先順位方式に変え、スコアが付いていないCVEが多いためです。
- 脆弱性の急増に、WordPressやPHPのサイトは何をすればよいですか?
-
本体・プラグイン・PHPの更新を、担当者と頻度を決めて続けることが基本です。そのうえで、CISAのKEVに載った脆弱性に当てはまるものを最優先で直すと、限られた手間を集中させやすくなります。
- 日本でも脆弱性の登録は増えていますか?
-
IPAのJVN iPediaでは、2026年7〜9月の新規登録が20,073件で、前年同期の10,869件から大きく増えました。1〜9月の合計44,809件は、2025年通年の41,742件を上回っています。
まとめ
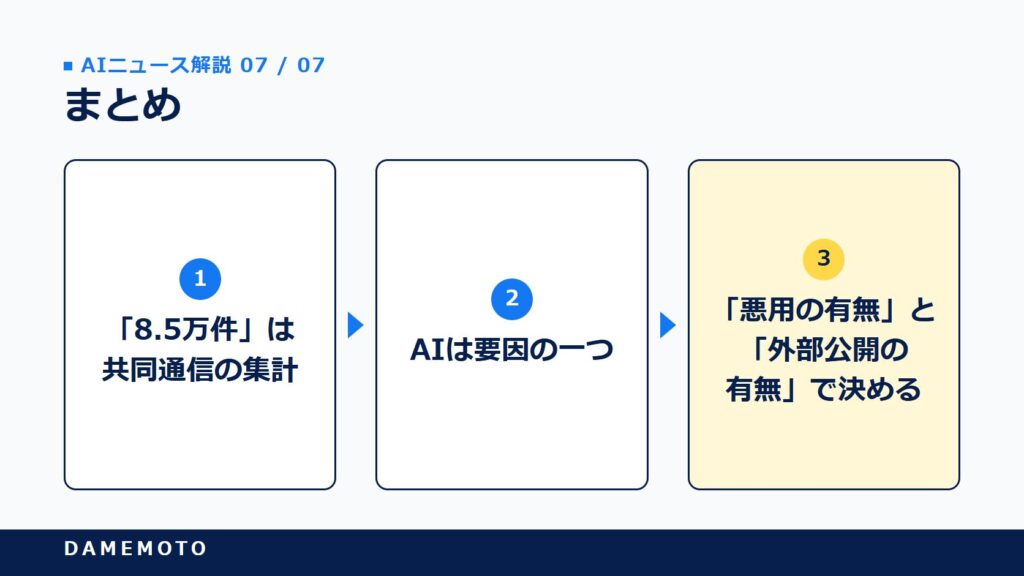
共同通信は2026年10月24日、MITREのデータを独自に集計し、今年見つかった脆弱性が10月21日までに8万5千件、前年同期の2.2倍になったと報じました。
当サイトがNVDの公式APIで数えても85,344件・2.24倍で、増え方は年の後半ほど速くなっています。
- 「8.5万件」は共同通信の集計で、CVEとして公開された件数
- 悪用が確認されたもの(CISAのKEV)の追加は約1.3倍
- AIは要因の一つで、採番機関の増加なども重なっている
- 更新の優先順位は「悪用の有無」と「外部公開の有無」で決める
件数の多さに慌てるより、悪用されているものから確実に直していく。その地道な運用が、いちばん効く備えになると思います。
参考・出典
- NVD(米NIST)CVE API 2.0(2026年10月25日に当サイトが集計):https://services.nvd.nist.gov/rest/json/cves/2.0
- NIST「National Vulnerability Database」(2026年4月15日からの優先順位方式):https://www.nist.gov/itl/nvd
- CISA「Known Exploited Vulnerabilities Catalog」データ(2026年10月23日版):https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json
- CISA「CISA Releases Framework for the CVE Program’s Holistic Shift into a New Quality Era」(2026年9月23日):https://content.govdelivery.com/accounts/USDHSCISA/bulletins/42c23fb
- IPA「脆弱性対策情報データベースJVN iPediaの登録状況 [2026年第3四半期(7月〜9月)]」(2026年10月21日):https://www.ipa.go.jp/security/reports/vuln/jvn/ipedia2026q3.html
- IPA「脆弱性対策情報データベースJVN iPediaの登録状況 [2025年第4四半期(10月〜12月)]」:https://www.ipa.go.jp/security/reports/vuln/jvn/ipedia2025q4.html
- 国家サイバー統括室「不正アクセスによる漏えい等の事案を踏まえた各機関による注意喚起等について」(2026年10月14日):https://www.cyber.go.jp/news/20261014.html
- 国家サイバー統括室 注意喚起の一覧(2026年5月18日の注意喚起を掲載):https://www.cyber.go.jp/news/press/tyuuikanki.html
- FIRST「The 2026 Vulnerability Forecast Update: Navigating the AI Epoch」(2026年6月15日):https://www.first.org/blog/20260615-vulnerability-forecast-update
- W3Techs「Usage Statistics and Market Share of PHP for Websites」(2026年10月25日に確認):https://w3techs.com/technologies/details/pl-php
- 共同通信「【独自】AIで欠陥発見、今年急増 8.5万、前年同期2倍」(2026年10月24日、Yahoo!ニュース掲載):https://news.yahoo.co.jp/articles/a31f1b691f682aa768c1dcc86595d2b671eb13b5
- 共同通信(2026年10月24日、南日本新聞デジタル掲載):https://373news.com/news/national/detail/2026102401001081
- 共同通信「ITシステムの弱点、発見が急増 全世界、AI普及で2・4倍に」(2026年10月17日、熊本日日新聞掲載):https://kumanichi.com/articles/2047744






